Enterprise Networking
Thông tin học phí và các ưu đãi
Enterprise Networking là chương trình đào tạo chuyên sâu về mạng máy tính và hạ tầng mạng doanh nghiệp, được xây dựng theo lộ trình bài bản từ nền tảng đến năng lực triển khai thực tế, hướng đến các vị trí Network Administrator, Network Engineer và Enterprise Infrastructure Engineer.
Chương trình kết hợp nền tảng CCNA mở rộng với Enterprise Hands on Labs, Real-world Scenarios và Troubleshooting, bao quát các năng lực trọng yếu về Switching, Routing, Network Services, Security, High Availability, Network Monitoring và Next-Generation Firewall.
Với 135 giờ – 45 buổi × 3 giờ, học viên từng bước làm chủ năng lực triển khai, cấu hình, bảo mật, giám sát, vận hành và xử lý sự cố hạ tầng mạng doanh nghiệp, đồng thời xây dựng nền tảng vững chắc để phát triển chuyên sâu trong Enterprise Networking, Network Security, Cloud Networking và Enterprise IT Infrastructure.
THÔNG TIN CHƯƠNG TRÌNH ĐÀO TẠO
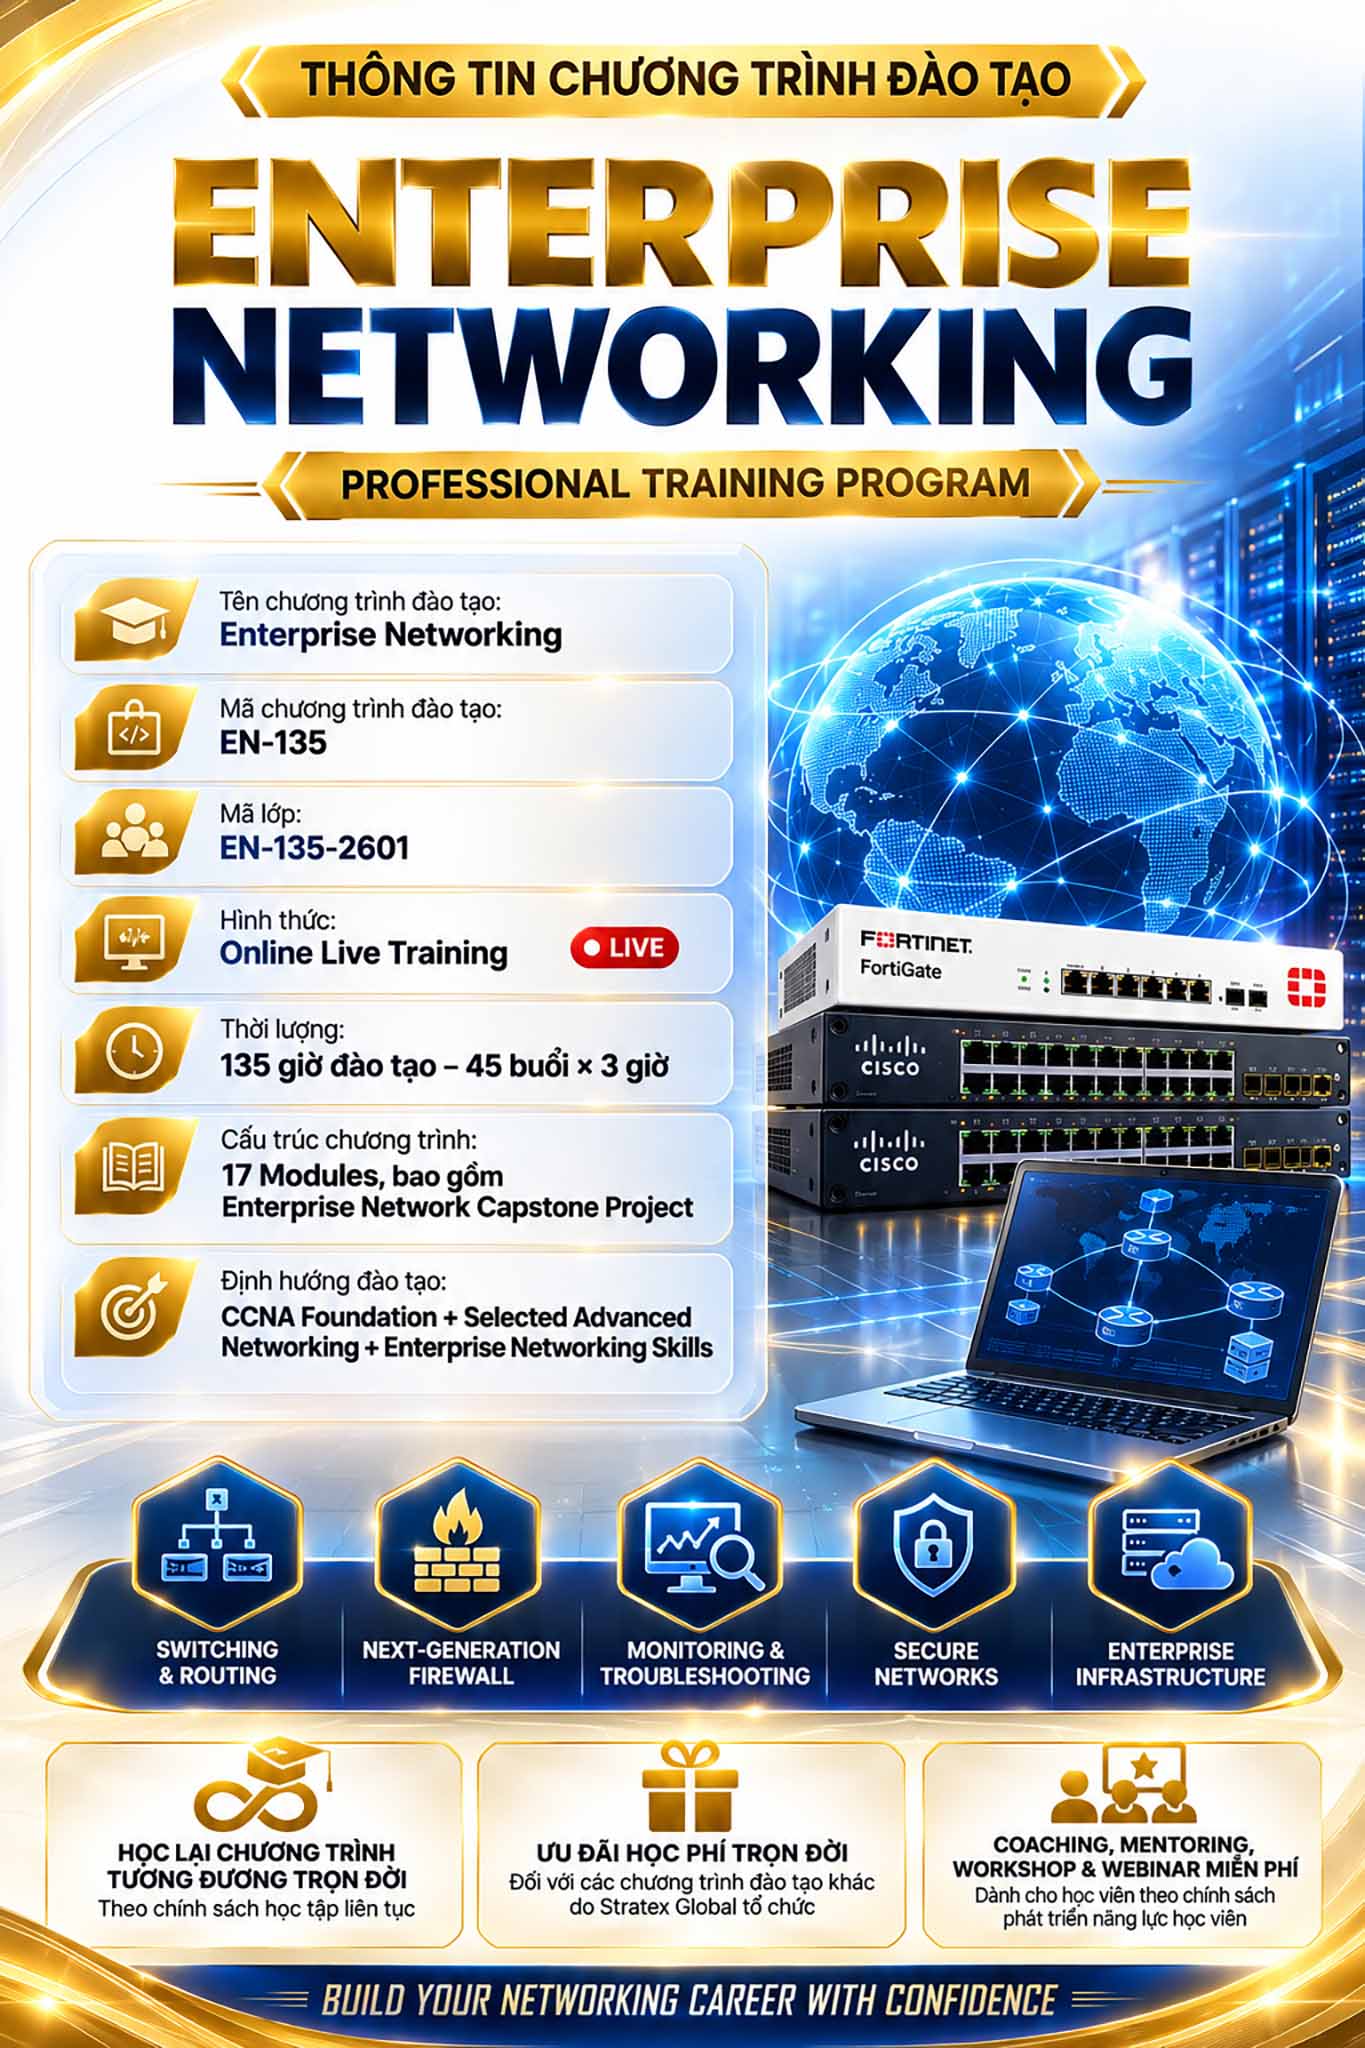
- Tên chương trình đào tạo: Enterprise Networking
- Mã chương trình đào tạo: EN-135
- Mã lớp: EN-135-2601
- Hình thức: Online Live Training
- Thời lượng: 135 giờ đào tạo – 45 buổi × 3 giờ
- Cấu trúc chương trình: 17 Modules, bao gồm Enterprise Network Capstone Project
- Định hướng đào tạo: CCNA Foundation + Selected Advanced Networking + Enterprise Networking Skills
- Học lại chương trình tương đương trọn đời theo chính sách học tập liên tục.
- Ưu đãi học phí trọn đời đối với các chương trình đào tạo khác do Stratex Global tổ chức.
- Tham gia miễn phí các chương trình Coaching, Mentoring, Workshop & Webinar dành cho học viên theo chính sách phát triển năng lực học viên.
Thời lượng
Tổng thời lượng: 135 giờ đào tạo chuyên sâu – 45 buổi × 3 giờ
- Cấu trúc chương trình: 17 Modules từ Networking Fundamentals đến Enterprise Network Infrastructure
- Capstone Project: Enterprise Network Capstone Project tích hợp cuối chương trình
- Môi trường đào tạo: Cisco IOS/IOS XE, Fortinet FortiGate, Zabbix, Wireshark, EVE-NG/GNS3 và Cisco Packet Tracer
- Phương pháp đào tạo: Kiến thức nền tảng kết hợp Hands-on Labs, Enterprise Scenarios & Troubleshooting
- Định hướng kiến thức: CCNA Foundation – Selected Advanced Networking – Enterprise Networking Skills
- Định hướng đào tạo: Network Engineering – Enterprise Infrastructure – Security – Monitoring – Troubleshooting
- Mục tiêu đầu ra: Phát triển năng lực thiết kế, triển khai, cấu hình, bảo mật, giám sát, vận hành và xử lý sự cố hệ thống mạng trong môi trường doanh nghiệp.
Định hương sau khóa học
Sau khi hoàn thành chương trình Enterprise Networking, học viên được định hướng phát triển theo lộ trình nghề nghiệp từ Network Administrator đến Network Engineer và Network Infrastructure Engineer, với nền tảng năng lực về triển khai, vận hành, bảo mật, giám sát và xử lý sự cố hạ tầng mạng doanh nghiệp. Đây đồng thời là nền tảng để học viên tiếp tục phát triển chuyên sâu trong Enterprise Networking, Network Security, Next-Generation Firewall, Cloud Networking và Enterprise IT Infrastructure, từng bước nâng cao năng lực kỹ thuật và sẵn sàng đảm nhận các vai trò chuyên môn cao hơn trong môi trường CNTT hiện đại.
Nội dung đào tạo
Session 1. Networking Fundamentals
- Concepts and roles of computer networks;
- Fundamental components of network infrastructure;
- End Devices and Network Devices;
- Clients and Servers;
- Switches, Routers, Access Points, and Firewalls;
- LAN, WAN, and the Internet;
- Network Topologies;
- Bandwidth, Throughput, Latency, and Packet Loss;
- Overview of Enterprise Network Architecture;
- Overview of how devices communicate across a network.
Session 2. Network Communication Models
- Network Protocols;
- OSI Model;
- Fundamental functions of the OSI layers;
- TCP/IP Model;
- Relationship between the OSI and TCP/IP models;
- Protocol Stack;
- Overview of Ethernet, IP, TCP, and UDP;
- Overview of End-to-End Data Communication.
Session 3. Data Communication & Encapsulation
- Encapsulation and Decapsulation;
- Protocol Data Units (PDUs);
- Data, Segments, Packets, Frames, and Bits;
- MAC Addresses and IP Addresses;
- TCP and UDP;
- Ports and Protocols;
- Introduction to Packet Analysis;
- Observing and analyzing data communication using Wireshark.
Session 4. Physical Network Infrastructure
- Ethernet and common networking standards;
- Copper and Fiber-Optic Cabling;
- UTP/STP and Ethernet Cabling;
- RJ45 Connectors;
- Single-Mode and Multi-Mode Fiber;
- SFP, SFP+, and QSFP Transceivers;
- Patch Panels, Network Racks, MDF, and IDF;
- Power over Ethernet (PoE);
- Speed, Duplex, and Auto-Negotiation;
- Physical Network Topologies.
Session 5. Ethernet Technologies & Switching Operations
- Ethernet Frames;
- MAC Addresses;
- Unicast, Broadcast, and Multicast;
- MAC Address Tables;
- MAC Learning, Forwarding, Filtering, and Flooding;
- Collision Domains and Broadcast Domains;
- Maximum Transmission Unit (MTU);
- Interface Status and Interface Counters;
- Ethernet Troubleshooting Fundamentals.
Session 6. IPv4 Fundamentals
- IPv4 Address Structure;
- Network ID and Host ID;
- Subnet Masks;
- Prefix Lengths;
- Public and Private IPv4 Addresses;
- Special-Purpose IPv4 Addresses;
- Default Gateways;
- Local and Remote Networks;
- IPv4 Communication Fundamentals.
Session 7. IPv4 Subnetting
- Binary Fundamentals for Networking;
- Network Bits and Host Bits;
- Network Addresses;
- Broadcast Addresses;
- Usable Host Ranges;
- Prefix Lengths;
- Fixed-Length Subnet Masking (FLSM);
- Subnet Calculations.
Session 8. VLSM & Enterprise IP Address Planning
- Variable Length Subnet Masking (VLSM);
- IP Addressing Requirements Analysis;
- Enterprise IP Address Planning;
- IP Address Allocation;
- Infrastructure and Management Networks;
- Address Reservation;
- Scalability and Future Growth Considerations;
- IP Addressing Best Practices;
- IP Address Documentation.
Session 9. IPv4 Review & Enterprise IP Address Planning Workshop
- Review of IPv4 Addressing;
- Review of Subnetting and VLSM;
- Enterprise Network Requirements Analysis;
- Enterprise IP Addressing Plan Design;
- Subnet Allocation by Site, Department, and Network Function;
- Gateway and IP Address Allocation;
- Capacity and Growth Planning;
- Identification of Overlapping Subnets and Address Waste;
- Enterprise IP Addressing Documentation.
Session 10. Cisco IOS & Network Device Administration
- Cisco IOS/IOS XE;
- CLI Navigation and IOS Command Modes;
- Initial Device Configuration;
- Hostname and Interface Configuration;
- Running Configuration and Startup Configuration;
- Management IP Address Configuration;
- Console and SSH Access;
- Secure Remote Management;
- Cisco Discovery Protocol (CDP) and Link Layer Discovery Protocol (LLDP);
- Show and Verification Commands;
- Configuration Save, Backup, and Restore;
- Basic Network Device Troubleshooting.
Session 11. VLAN Fundamentals
- VLANs and Network Segmentation;
- Broadcast Domains;
- Access Ports;
- Data VLANs;
- Voice VLANs;
- Management VLANs;
- VLAN Membership;
- VLAN Configuration and Verification;
- VLAN Design Fundamentals.
Session 12. IEEE 802.1Q Trunking
- Trunk Links;
- IEEE 802.1Q;
- VLAN Tagging;
- Access Ports and Trunk Ports;
- Native VLANs;
- Allowed VLANs;
- Dynamic Trunking Protocol (DTP) Overview;
- Trunk Configuration and Verification;
- VLAN and Trunk Troubleshooting.
Session 13. Enterprise VLAN & Trunking Lab
- Enterprise Network Segmentation;
- VLAN Planning;
- VLAN ID and Naming Conventions;
- Integration with the Enterprise IP Addressing Plan;
- Multi-Switch VLAN Deployment;
- Access Port and Management VLAN Configuration;
- IEEE 802.1Q Trunk Deployment;
- Layer 2 Connectivity Verification;
- Network Failure Simulation;
- VLAN and Trunk Troubleshooting;
- VLAN Matrix and Network Documentation.
Session 14. Spanning Tree Protocol
- Layer 2 Loops and Broadcast Storms;
- Spanning Tree Protocol (STP) Fundamentals;
- Root Bridge;
- Root Ports and Designated Ports;
- STP Port Roles and States;
- STP Path Selection;
- Rapid Spanning Tree Protocol (RSTP);
- PortFast and BPDU Guard;
- STP Verification and Troubleshooting.
Session 15. EtherChannel
- Link Aggregation;
- EtherChannel Fundamentals;
- Link Aggregation Control Protocol (LACP);
- Port Aggregation Protocol (PAgP) Overview;
- EtherChannel Configuration;
- Traffic Load Distribution;
- Redundant Switch Links;
- EtherChannel Verification and Troubleshooting.
Session 16. Enterprise STP & EtherChannel Lab
- Multi-Switch Enterprise Network Topology;
- Redundant Layer 2 Network Design;
- Root Bridge Planning;
- STP Path Control;
- RSTP Deployment;
- PortFast and BPDU Guard Implementation;
- EtherChannel and LACP Deployment;
- Redundant Uplink Configuration;
- Network Failure Simulation;
- Layer 2 Troubleshooting;
- Enterprise Switching Documentation.
Session 17. Routing Fundamentals
- Router Operations;
- Routing Tables;
- Directly Connected Routes;
- Static Routes;
- Default Routes;
- Administrative Distance;
- Longest Prefix Match;
- Packet Forwarding;
- Routing Verification and Troubleshooting.
Session 18. Inter-VLAN Routing
- Router-on-a-Stick;
- Layer 3 Switching;
- Switch Virtual Interfaces (SVIs);
- Routed Ports;
- Inter-VLAN Routing;
- Default Gateways;
- Layer 3 Connectivity;
- Routing Verification and Troubleshooting.
Session 19. Enterprise Routing & Inter-VLAN Routing Lab
- Enterprise Routing Requirements;
- Layer 3 Switching Deployment;
- Multi-VLAN SVI Deployment;
- Inter-VLAN Routing Implementation;
- Routed Link Configuration;
- Static and Default Routing;
- Routing Table Analysis;
- End-to-End Connectivity Verification;
- Network Failure Simulation;
- Routing Troubleshooting;
- Enterprise Routing Documentation.
Session 20. OSPF Fundamentals
- Dynamic Routing Fundamentals;
- Distance Vector and Link-State Routing Protocols;
- Open Shortest Path First (OSPF) Fundamentals;
- OSPF Neighbors;
- OSPF Router ID;
- OSPF Cost Metric;
- Network Advertisement;
- Single-Area OSPF.
Session 21. OSPF Operations & Troubleshooting
- OSPF Neighbor States;
- OSPF Neighbor Adjacency;
- Designated Router (DR) and Backup Designated Router (BDR) Fundamentals;
- Passive Interfaces;
- Default Route Advertisement;
- OSPF Route Selection;
- OSPF Verification;
- OSPF Troubleshooting.
Session 22. Enterprise OSPF Deployment & Troubleshooting Lab
- Enterprise Routing Topology;
- OSPF Deployment Planning;
- Router ID Planning;
- Single-Area OSPF Deployment;
- Routed Link Configuration;
- Passive Interface Configuration;
- Default Route Advertisement;
- OSPF Cost Adjustment and Path Control;
- Routing Table Analysis;
- Link Failure Simulation;
- Route Convergence Analysis;
- OSPF Troubleshooting;
- Enterprise Routing Documentation.
Session 23. DHCP & DNS
- DHCP Architecture and DORA Process;
- DHCP Servers and DHCP Pools;
- DHCP Relay;
- DHCP Configuration Verification;
- DNS Fundamentals;
- DNS Name Resolution;
- Overview of Enterprise DHCP/DNS Architecture;
- DHCP/DNS Troubleshooting Fundamentals.
Session 24. NAT & Internet Connectivity
- Network Address Translation (NAT) Fundamentals;
- Inside Local, Inside Global, Outside Local, and Outside Global Addresses;
- NAT Inside and NAT Outside;
- Static NAT;
- Dynamic NAT;
- NAT Pools;
- Port Address Translation (PAT);
- NAT Overload;
- Internet Connectivity;
- NAT Translation Tables;
- NAT Verification and Troubleshooting.
Session 25. Enterprise NAT & PAT Deployment Lab
- Enterprise Internet Edge Architecture;
- Inside and Outside Network Planning;
- Static NAT Deployment;
- Dynamic NAT and NAT Pool Deployment;
- PAT / NAT Overload Deployment;
- NAT for Multiple Internal Networks and VLANs;
- Public IP Mapping for Internal Servers;
- Enterprise Internet Access;
- NAT Translation Analysis;
- Packet Analysis;
- End-to-End Connectivity Verification.
Session 26. Enterprise NAT Troubleshooting & Integration Lab
- Review of Static NAT, Dynamic NAT, and PAT;
- NAT Translation Tables and Statistics;
- NAT ACL and NAT Pool Troubleshooting;
- PAT Troubleshooting;
- Inside and Outside Interface Issues;
- Routing and Default Route Issues;
- Public IP Mapping Issues;
- Network Failure Simulation;
- Packet Analysis;
- Root Cause Analysis;
- End-to-End NAT Troubleshooting.
Session 27. Network Infrastructure Security
- Network Security Fundamentals;
- Common Network Threats;
- Network Attack Surface;
- Network Device Hardening;
- Secure Network Management;
- Port Security;
- DHCP Snooping;
- Dynamic ARP Inspection (DAI);
- Layer 2 Security Fundamentals;
- Security Verification and Troubleshooting.
Session 28. Access Control Lists
- Access Control List (ACL) Fundamentals;
- Standard and Extended ACLs;
- Wildcard Masks;
- ACL Placement;
- Inbound and Outbound ACLs;
- Traffic Filtering;
- Network Segmentation and Access Control;
- ACL Verification and Troubleshooting.
Session 29. Enterprise Network Security & ACL Lab
- Enterprise Network Security Requirements;
- Network Access Policy Design;
- User, Server, Management, and Guest Network Segmentation;
- Secure Network Device Management;
- Port Security Implementation;
- DHCP Snooping and Dynamic ARP Inspection Deployment;
- Standard and Extended ACL Deployment;
- Inter-VLAN Traffic Control;
- Management and Server Access Control;
- Guest Network Isolation;
- Security Configuration Verification;
- Security Failure Scenario Simulation;
- Network Security Troubleshooting;
- Enterprise Network Security Documentation.
Session 30. IPv6 Networking
- IPv6 Fundamentals;
- IPv6 Address Structure;
- Global Unicast Addresses;
- Link-Local Addresses;
- Multicast Addresses;
- Stateless Address Autoconfiguration (SLAAC);
- Neighbor Discovery Protocol (NDP);
- IPv6 Routing Fundamentals.
Session 31. Enterprise Wireless Networking
- IEEE 802.11 Fundamentals;
- Wireless Frequency Bands and Channels;
- Service Set Identifier (SSID);
- Wireless Access Points (APs);
- WLAN Architecture;
- WPA2 and WPA3;
- Wireless Security Fundamentals;
- Corporate and Guest Wireless Networks;
- Enterprise WLAN Overview.
Session 32. Enterprise Network Architecture & Design
- Hierarchical Network Design;
- Access, Distribution, and Core Layers;
- Collapsed Core Architecture Overview;
- Enterprise Campus Networks;
- Internet Edge Architecture;
- WAN Overview;
- Data Center Connectivity Overview;
- Network Segmentation;
- Network Scalability;
- Enterprise Network Design Principles.
Session 33. Network Redundancy & High Availability
- Network Availability;
- Device, Link, and Gateway Redundancy;
- First Hop Redundancy Protocols (FHRPs);
- Hot Standby Router Protocol (HSRP) Fundamentals;
- Active and Standby Gateways;
- HSRP Priority and Preemption;
- Network Failure Scenarios;
- High Availability Design Fundamentals.
Session 34. Enterprise High Availability & Failure Simulation Lab
- Enterprise Campus Network Topology;
- Access–Distribution/Core Architecture;
- Redundant Switching Paths;
- STP and EtherChannel Integration;
- Layer 3 Redundancy;
- Default Gateway Redundancy;
- HSRP Deployment;
- Link, Switch, and Gateway Failure Simulation;
- Failover Analysis and Observation;
- Service Recovery Verification;
- High Availability Troubleshooting;
- Enterprise High Availability Documentation.
Session 35. Network Monitoring & Management
- Network Monitoring Fundamentals;
- Availability and Performance Monitoring;
- Simple Network Management Protocol (SNMP) Fundamentals;
- SNMP Managers and Agents;
- Management Information Base (MIB) and Object Identifier (OID) Fundamentals;
- SNMPv2c and SNMPv3 Overview;
- Syslog;
- Network Time Protocol (NTP);
- Device and Interface Monitoring;
- Bandwidth and Interface Utilization;
- Interface Errors and Packet Drops;
- CPU and Memory Monitoring;
- Network Baselines;
- Alerting and Event Management Fundamentals.
Session 36. Enterprise Network Monitoring with Zabbix Lab
- Zabbix Architecture and Fundamentals;
- Hosts, Items, Triggers, Events, and Problems;
- Templates and Dashboards;
- SNMP Configuration;
- Router and Switch Integration;
- Device and Interface Discovery;
- Availability Monitoring;
- Bandwidth and Performance Monitoring;
- Interface Errors and Packet Drops;
- CPU and Memory Monitoring;
- Trigger and Threshold Configuration;
- Network Health Dashboards;
- Network Failure Simulation;
- Event Detection;
- Problem Analysis;
- Service Recovery Monitoring.
Session 37. Network Documentation & Operations
- Physical and Logical Network Diagrams;
- IP Address Plans;
- VLAN Matrices;
- Device Inventory;
- Interface and Port Documentation;
- Configuration Backup and Management;
- Naming Conventions;
- Network Baseline Documentation;
- Monitoring Documentation;
- Operational Checklists;
- Change Management Fundamentals;
- Incident Management Fundamentals;
- Network Operations Best Practices.
Session 38. Fortinet FortiGate & NGFW Fundamentals
- Firewall and Next-Generation Firewall (NGFW) Fundamentals;
- Stateful Firewall Fundamentals;
- Fortinet Security Fabric Overview;
- FortiGate Architecture;
- FortiOS Fundamentals;
- Interfaces and Security Zones;
- Routing;
- Firewall Policies and Policy Processing;
- Address and Service Objects;
- Network Address Translation (NAT);
- Security Profiles;
- Antivirus;
- Intrusion Prevention System (IPS);
- Web Filtering;
- Application Control;
- DNS Filtering Overview;
- Logging and Monitoring;
- Enterprise NGFW Deployment Models.
Session 39. Enterprise FortiGate Deployment Lab
- Initial FortiGate Configuration;
- Administrative Access;
- LAN and WAN Interface Configuration;
- VLAN Interfaces;
- Static and Default Routing;
- DNS and NTP;
- Address and Service Objects;
- Firewall Policy Configuration;
- Firewall Policy Ordering;
- Source NAT;
- Internet Access;
- Logging;
- Session Verification;
- Basic Firewall Troubleshooting;
- Integration with the Enterprise Network.
Session 40. Enterprise NGFW Security Services Lab
- Enterprise Security Policy Design;
- Network Segmentation;
- User, Server, Management, and Guest Network Policies;
- Antivirus;
- Intrusion Prevention System (IPS);
- Web Filtering;
- Application Control;
- DNS Filtering;
- Security Profile Integration;
- NAT and Firewall Policy Integration;
- Traffic and Security Logs;
- Security Event Analysis;
- Policy Hit Analysis;
- Security Verification.
Session 41. Enterprise FortiGate Troubleshooting & Security Operations Lab
- Firewall Policy Troubleshooting;
- Firewall Policy Matching;
- Routing and NAT Troubleshooting;
- Interface and VLAN Troubleshooting;
- Session Table Analysis;
- Traffic and Security Log Analysis;
- Packet Flow Analysis;
- Diagnostic Commands;
- Packet Capture;
- Security Profile Troubleshooting;
- Network Failure Simulation;
- Root Cause Analysis;
- End-to-End Application Connectivity Troubleshooting.
Session 42. Systematic Network Troubleshooting
- Network Troubleshooting Methodology;
- Bottom-Up Troubleshooting Approach;
- Top-Down Troubleshooting Approach;
- Divide-and-Conquer Troubleshooting Approach;
- Layer 1 Troubleshooting;
- Layer 2 Troubleshooting;
- Layer 3 Troubleshooting;
- Network Services Troubleshooting;
- Firewall and Security Troubleshooting Approach;
- Packet Analysis;
- Monitoring-Assisted Troubleshooting;
- Fault Isolation;
- Root Cause Analysis.
Session 43. Enterprise Network Troubleshooting Workshop
- Physical Connectivity Issues;
- VLAN and Trunking Issues;
- STP and EtherChannel Issues;
- IPv4 Addressing and Subnetting Issues;
- Routing and OSPF Issues;
- DHCP and DNS Issues;
- NAT Issues;
- ACL and Network Security Issues;
- High Availability Issues;
- FortiGate Policy, NAT, and Security Issues;
- Zabbix-Assisted Troubleshooting;
- End-to-End Application Connectivity;
- Multi-Issue Enterprise Network Troubleshooting Scenarios.
Session 44. Enterprise Network Design & Implementation
- Business and Technical Requirements Analysis;
- Enterprise Network Architecture;
- Enterprise IP Address Planning;
- VLAN and Network Segmentation;
- STP and EtherChannel;
- Layer 3 Switching;
- Static and Dynamic Routing;
- OSPF;
- DHCP and DNS;
- Internet Connectivity;
- FortiGate Next-Generation Firewall (NGFW);
- Network Address Translation (NAT);
- Network Security;
- High Availability;
- Network Monitoring;
- Network Documentation;
- End-to-End Enterprise Network Implementation.
Session 45. Enterprise Network Validation, Troubleshooting & Presentation
- End-to-End Network Verification;
- Switching and Routing Verification;
- Network Services Verification;
- NGFW and Security Verification;
- High Availability Verification;
- Network Monitoring Verification;
- Network Failure Simulation;
- Multi-Layer Network Troubleshooting;
- Root Cause Analysis;
- Configuration Optimization;
- Final Network Documentation;
- Technical Presentation;
- Final Project Review.
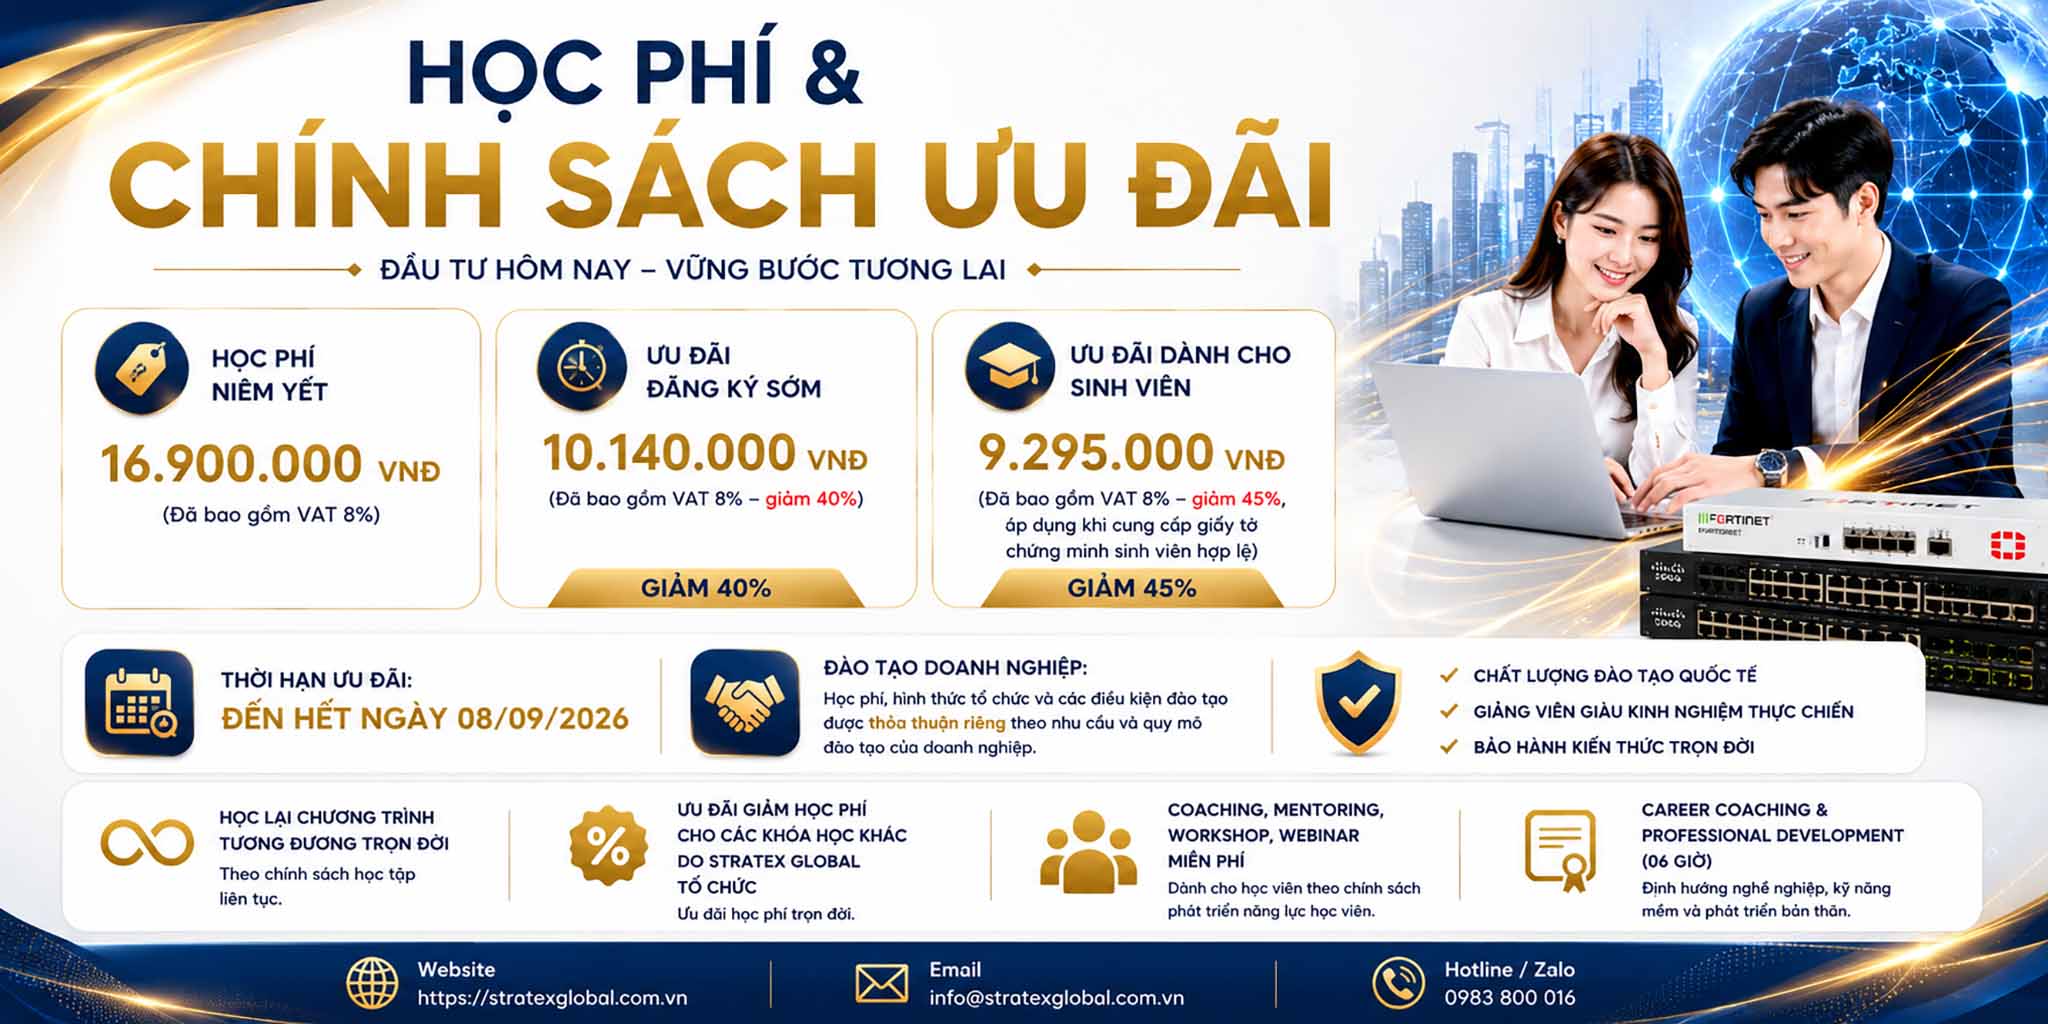
THÔNG TIN HỌC PHÍ VÀ ƯU ĐÃI
- Học phí niêm yết: 16.900.000 VNĐ
(Đã bao gồm VAT 8%) - Ưu đãi đăng ký sớm: 10.140.000 VNĐ
(Đã bao gồm VAT 8% – giảm 40%) - Ưu đãi dành cho sinh viên: 9.295.000 VNĐ
(Đã bao gồm VAT 8% – giảm 45%, áp dụng khi cung cấp giấy tờ chứng minh sinh viên hợp lệ) - Thời hạn ưu đãi: Đến hết ngày 08/09/2026
- Đào tạo doanh nghiệp: Học phí, hình thức tổ chức và các điều kiện đào tạo được thỏa thuận riêng theo nhu cầu và quy mô đào tạo của doanh nghiệp.
Đăng ký học
Chương trình đào tạo Enterprise Networking
Chương trình Enterprise Networking hướng đến phát triển toàn diện kiến thức, kỹ năng thực hành và tư duy Network Engineering, giúp học viên xây dựng nền tảng Networking vững chắc và từng bước hình thành năng lực làm việc với hạ tầng mạng trong môi trường doanh nghiệp.
Thông qua hệ thống kiến thức kết hợp Enterprise Hands-on Labs, Real-world Scenarios, Troubleshooting và Capstone Project, học viên được phát triển năng lực phân tích yêu cầu, thiết kế, triển khai, cấu hình, bảo mật, giám sát, vận hành và xử lý sự cố trên các hệ thống Switching, Routing, Network Services, High Availability, Network Monitoring và Next-Generation Firewall.
Sau chương trình, học viên có nền tảng năng lực để phát triển theo các vị trí Network Administrator, Network Engineer, Network Infrastructure Engineer, đồng thời sẵn sàng tiếp tục chuyên sâu trong Enterprise Networking, Network Security, Cloud Networking và Enterprise IT Infrastructure.
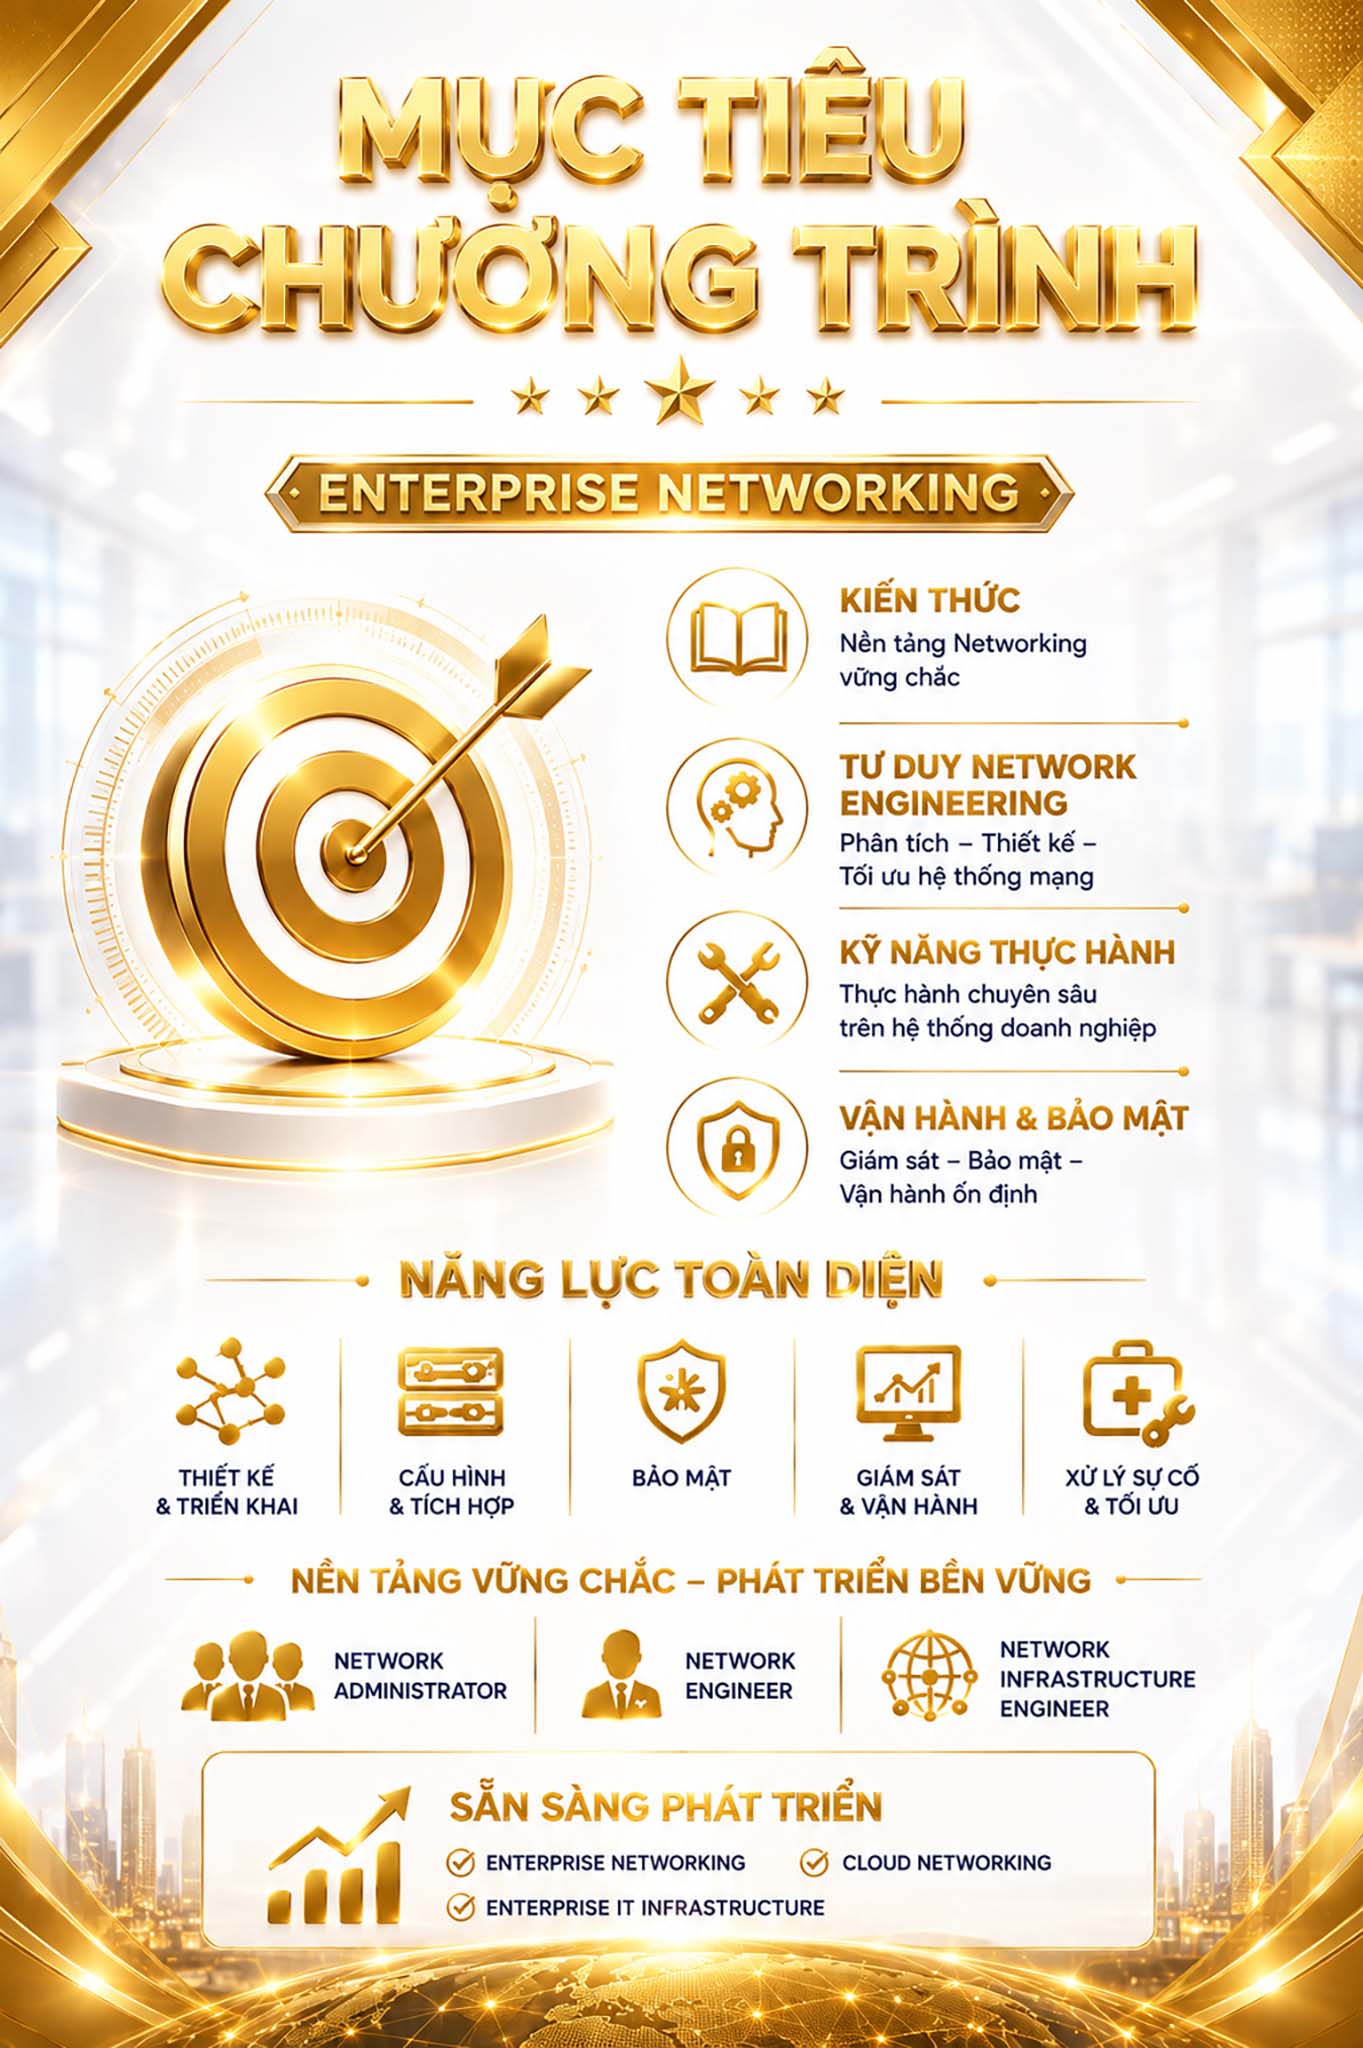
Điểm khác biệt của Enterprise Networking nằm ở lộ trình đào tạo được thiết kế có hệ thống từ Networking Fundamentals đến Enterprise Network Engineering, kết hợp nền tảng kiến thức theo định hướng CCNA và mở rộng với Enterprise Hands-on Labs, Real-world Scenarios, Troubleshooting và Capstone Project xuyên suốt chương trình. Thay vì chỉ tập trung vào kiến thức và cấu hình thiết bị, chương trình hướng học viên đến tư duy Network Engineering, khả năng phân tích kiến trúc và yêu cầu kỹ thuật, đồng thời từng bước phát triển năng lực thiết kế, triển khai, tích hợp, bảo mật, giám sát, vận hành và xử lý sự cố hạ tầng mạng doanh nghiệp. Qua đó, học viên xây dựng nền tảng năng lực vững chắc để phát triển lâu dài trong Enterprise Networking, Network Security, Cloud Networking và Enterprise IT Infrastructure.
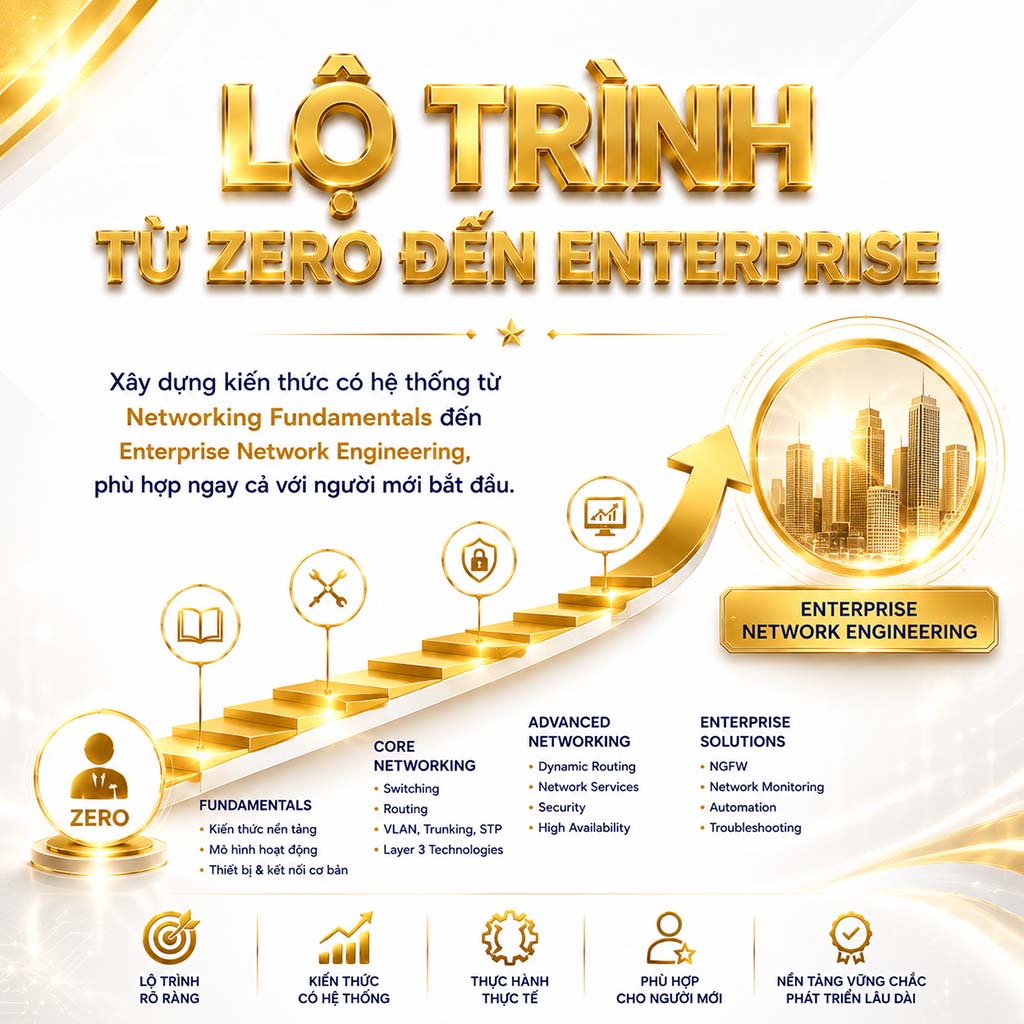
Từ Zero Đến Enterprise
Bao phủ nền tảng kiến thức theo định hướng CCNA, đồng thời mở rộng các công nghệ và kỹ năng cần thiết trong môi trường Enterprise.
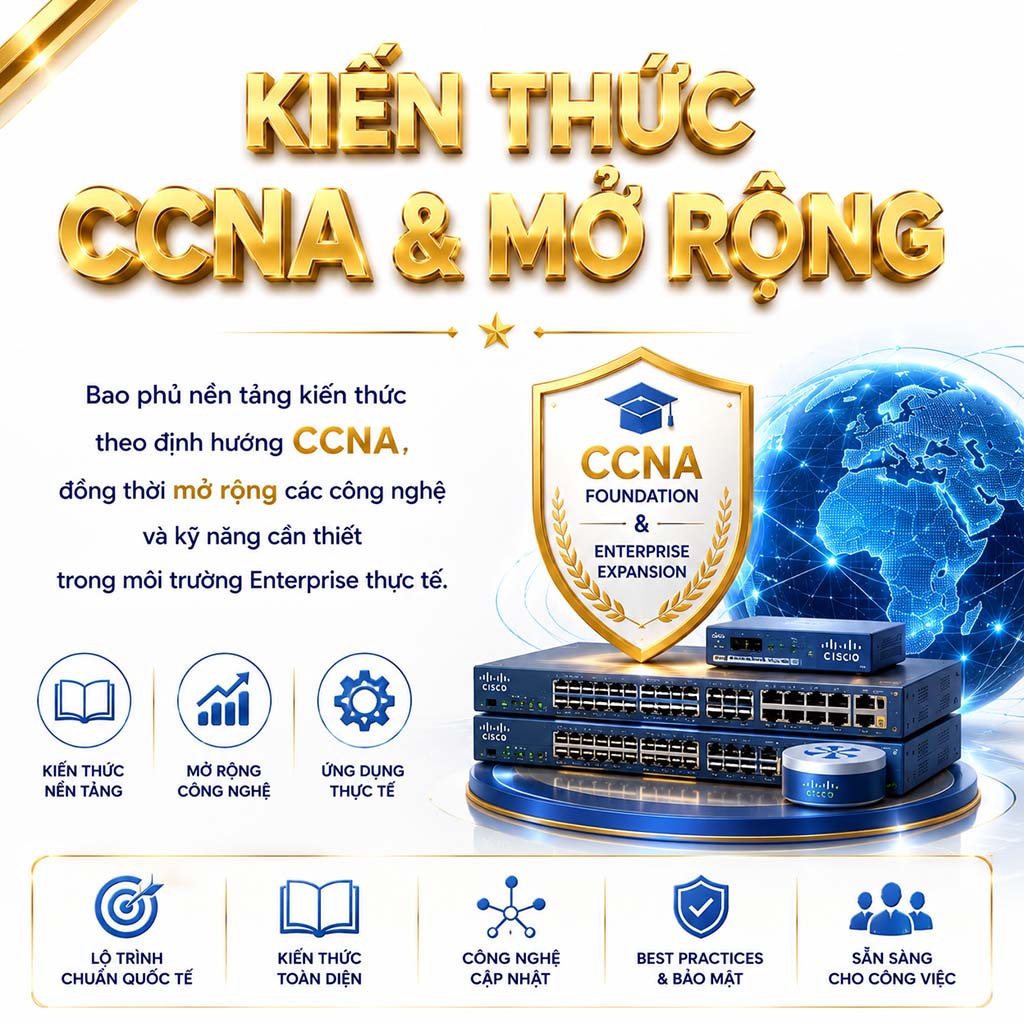
Kiến Thức CCNA & Mở Rộng
Bao phủ nền tảng kiến thức theo định hướng CCNA, đồng thời mở rộng các công nghệ và kỹ năng cần thiết trong môi trường Enterprise.
Enterprise Hands-on Labs
Hệ thống bài thực hành được thiết kế theo mô hình doanh nghiệp, giúp học viên trực tiếp cấu hình, triển khai, kiểm chứng và xử lý sự cố.
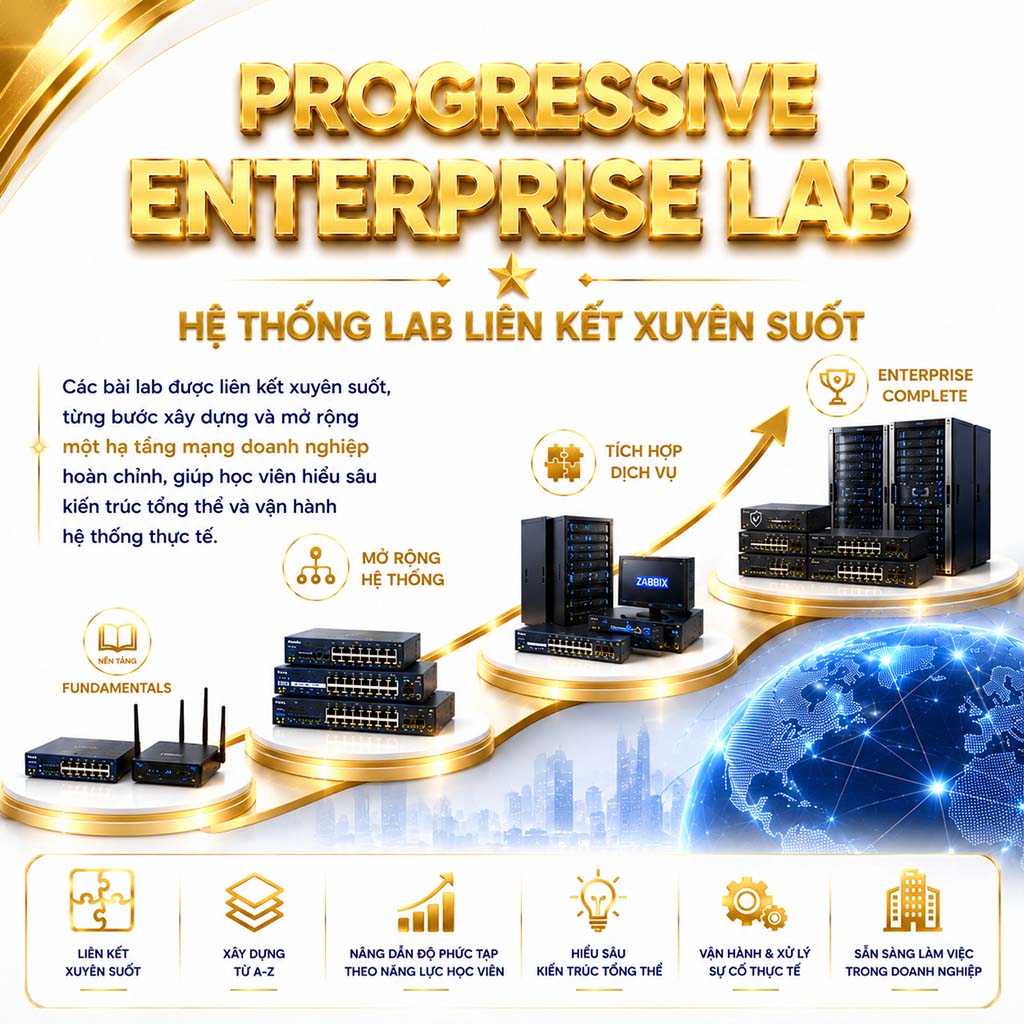
Progressive Enterprise Lab
Các bài lab được liên kết xuyên suốt, từng bước xây dựng và mở rộng một hạ tầng mạng doanh nghiệp hoàn chỉnh thay vì mô hình rời rạc.
Switching & Routing
Phát triển năng lực thực hành VLAN, Trunking, STP, EtherChannel, Layer 3 Switching, Inter-VLAN Routing, Static Routing và OSPF.
Network Security Thực Chiến
Tích hợp Network Segmentation, ACL, Port Security, DHCP Snooping, Dynamic ARP Inspection và Secure Management.
Next-Generation Firewall
Thực hành Fortinet FortiGate NGFW với Firewall Policy, NAT, IPS, Web Filtering, Application Control, Logging và Security Operations.
High Availability & Resiliency
X/ết kế mạng có khả năng dự phòng thông qua STP, EtherChannel, HSRP, Redundancy, Failover và Failure Simulation.
Network Monitoring
Thực hành giám sát hạ tầng với Zabbix, SNMP, Syslog, Traffic Monitoring, Alerting và Performance Analysis.
Troubleshooting
Rèn luyện phương pháp xử lý sự cố có hệ thống, kết hợp CLI, Logs, Monitoring, Packet Analysis, Fault Isolation và Root Cause Analysis.
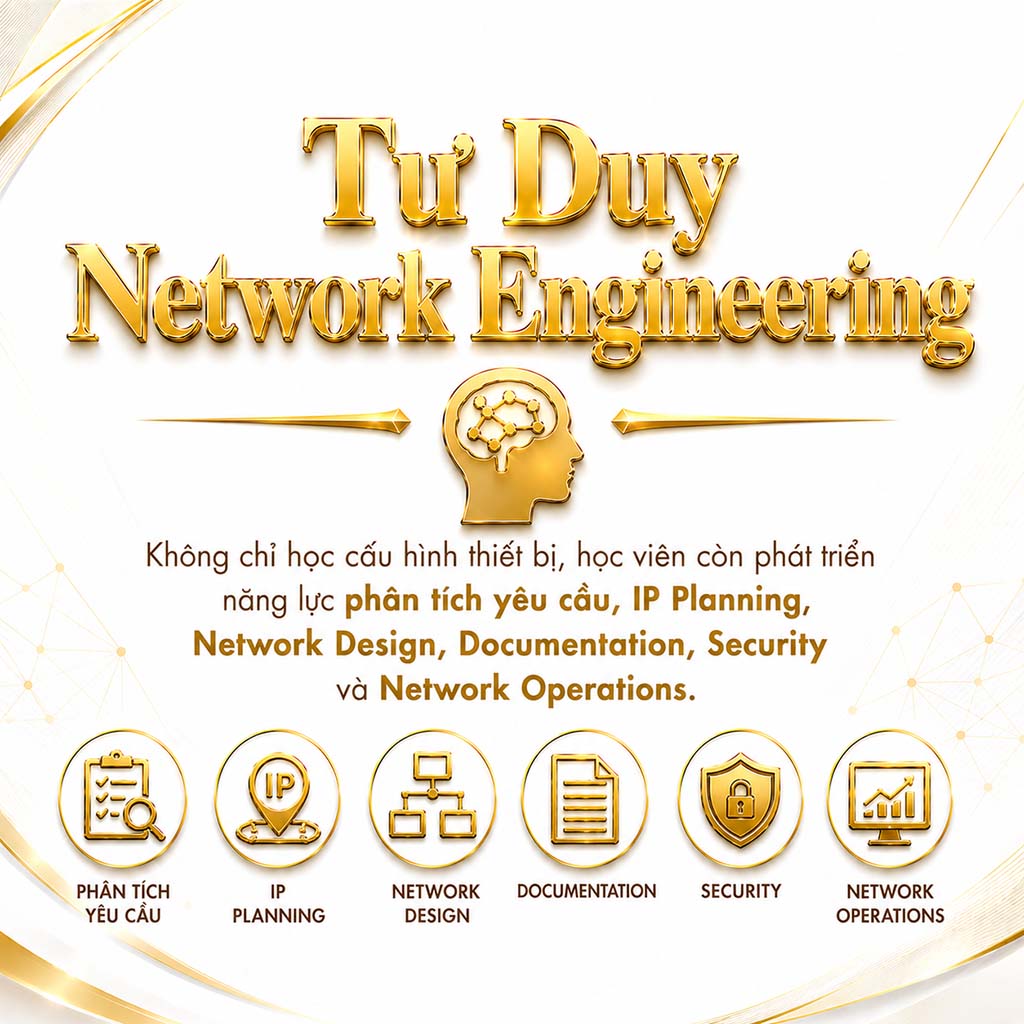
Tư Duy Network Engineering
Phát triển năng lực phân tích yêu cầu, IP Planning, Network Design, Documentation, Security, thay vì chỉ cấu hình thiết bị.
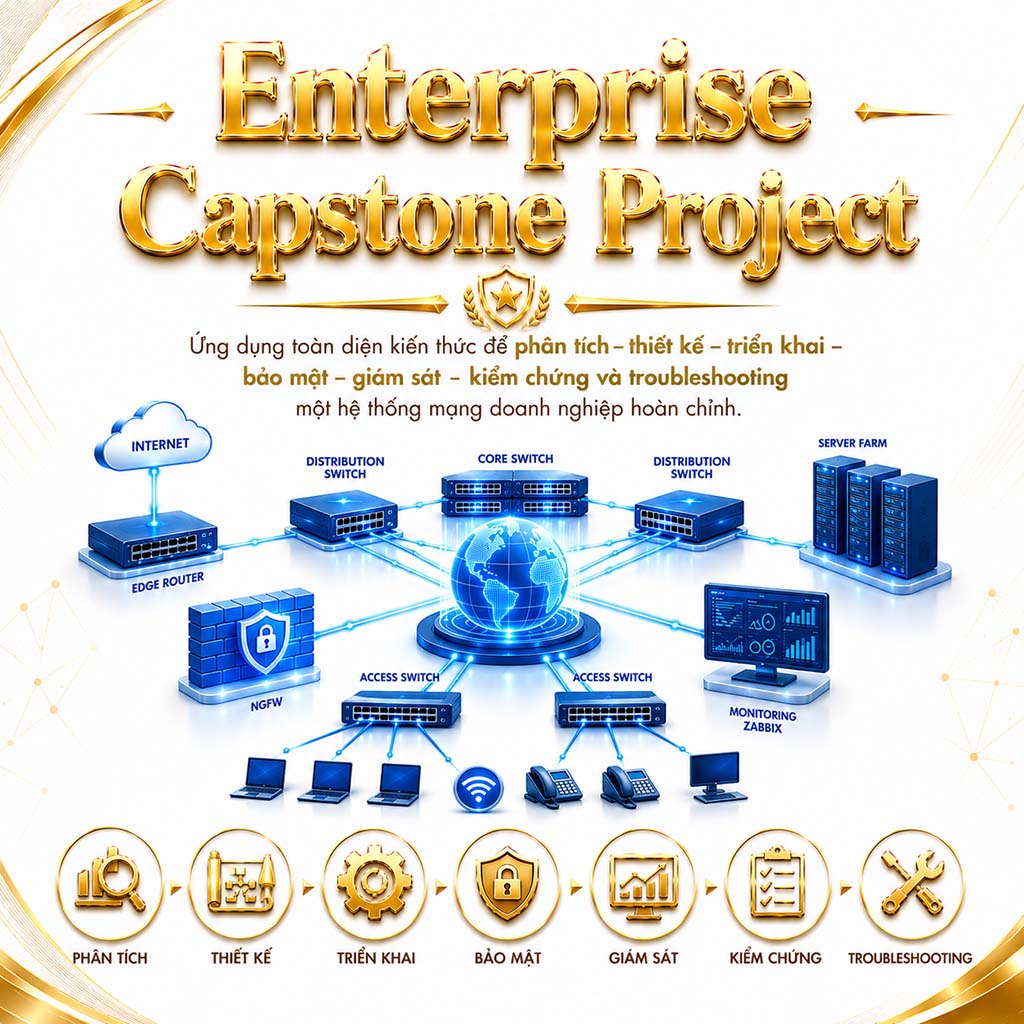
Enterprise Capstone Project
Ứng dụng kiến thức để phân tích, thiết kế, triển khai, bảo mật và giám sát một hệ thống mạng doanh nghiệp hoàn chỉnh.
Điều kiện tham gia học
Chương trình Enterprise Networking được thiết kế theo lộ trình từ Zero Networking đến Enterprise Network Engineering, vì vậy không yêu cầu kiến thức, kinh nghiệm hoặc chứng chỉ Networking đầu vào. Học viên chỉ cần có kỹ năng sử dụng máy tính cơ bản, máy tính cá nhân đáp ứng môi trường thực hành và tinh thần học tập chủ động. Chương trình đặc biệt đề cao sự tham gia nghiêm túc vào Enterprise Hands-on Labs, Real-world Scenarios, Troubleshooting Workshops và Capstone Project, qua đó giúp học viên từng bước xây dựng nền tảng Networking vững chắc, kỹ năng thực hành và tư duy Network Engineering để tiếp tục phát triển trong môi trường hạ tầng mạng doanh nghiệp.
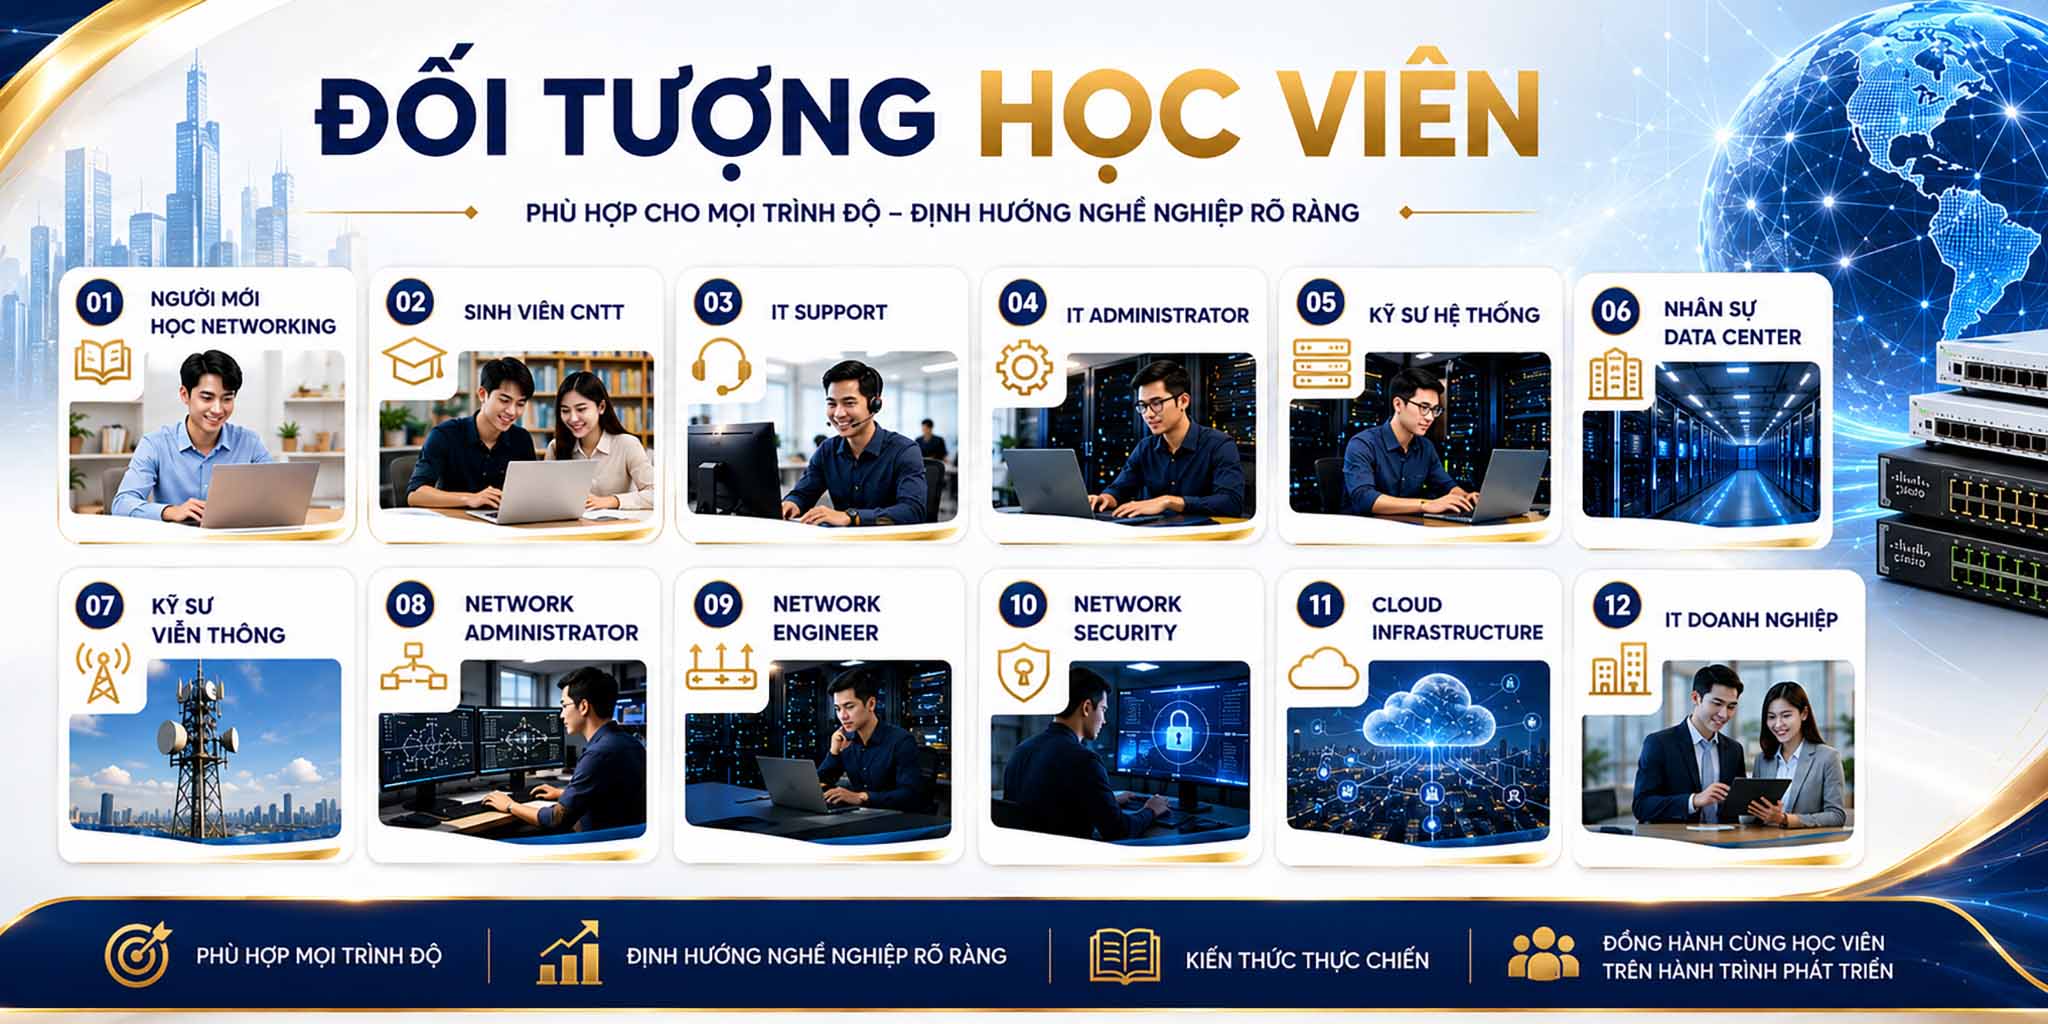
Đối tượng học viên
Người Mới Học Networking
Người chưa có kiến thức về mạng máy tính, muốn xây dựng nền tảng bài bản để phát triển trong lĩnh vực Networking.
Sinh Viên CNTT
Sinh viên CNTT, Mạng máy tính, ATTT và các ngành liên quan muốn nâng cao năng lực thực hành và sẵn sàng cho môi trường doanh nghiệp.
IT Support
Nhân sự IT Support, Helpdesk muốn nâng cao kiến thức Networking và phát triển sang Network & Infrastructure.
IT Administrator
Nhân sự quản trị CNTT muốn chuẩn hóa và nâng cao năng lực về Switching, Routing, Security, Monitoring và Network Operations.
Kỹ Sư Hệ Thống
System Engineer muốn mở rộng năng lực Networking để làm việc hiệu quả với hạ tầng Server – Network – Security.
Nhân Sự Data Center
Người làm việc trong Data Center và IT Infrastructure muốn nâng cao năng lực triển khai, vận hành và xử lý sự cố hạ tầng mạng.
Kỹ Sư Viễn Thông
Người làm việc trong lĩnh vực Telecommunications muốn mở rộng sang Enterprise Networking và Network Infrastructure.
Network Administrator
Nhân sự định hướng phát triển năng lực triển khai, thiết kế, quản trị, giám sát và vận hành hệ thống mạng doanh nghiệp.
Network Engineer
Người định hướng nghề nghiệp về Enterprise Switching, Routing, Security, High Availability, Monitoring và Troubleshooting.
Cloud Infrastructure
Người định hướng Cloud Computing, Cloud Networking, Infrastructure Engineering hoặc DevOps và cần nền tảng Networking.
Network Security
Người muốn xây dựng nền tảng Networking vững chắc để tiếp tục phát triển về Firewall, NGFW, Cybersecurity và Network Security.
Đào Tạo Doanh Nghiệp
Nhân sự CNTT doanh nghiệp cần chuẩn hóa năng lực triển khai, vận hành, bảo mật, giám sát và xử lý sự cố hạ tầng mạng.
40 câu hỏi thường gặp về Enterprise Networking cung cấp những thông tin trọng yếu giúp học viên hiểu rõ lộ trình đào tạo, nội dung chuyên môn, Enterprise Hands-on Labs, Fortinet NGFW, Zabbix Monitoring, Troubleshooting, Capstone Project, năng lực đầu ra, định hướng nghề nghiệp và chính sách học tập. Không chỉ giải đáp những vấn đề trước khi đăng ký, hệ thống FAQ còn giúp học viên đánh giá mức độ phù hợp, hiểu rõ giá trị chương trình và định hình lộ trình phát triển, từ nền tảng Networking đến năng lực thiết kế, triển khai, bảo mật, giám sát, vận hành và xử lý sự cố hạ tầng mạng doanh nghiệp.
Enterprise Networking là chương trình đào tạo mạng máy tính theo định hướng doanh nghiệp, kết hợp kiến thức Networking nền tảng, Hands-on Labs, Enterprise Scenarios, Troubleshooting và Capstone Project nhằm phát triển năng lực triển khai, vận hành và xử lý sự cố hạ tầng mạng.
Chương trình phù hợp với người mới bắt đầu, sinh viên CNTT, IT Support/Helpdesk, IT Administrator, System Administrator, nhân sự Data Center, kỹ sư Viễn thông và người định hướng phát triển trong Network Engineering, Network Security hoặc Enterprise Infrastructure.
Có. Chương trình được xây dựng theo lộ trình từ Zero Networking đến Enterprise Networking, bắt đầu từ những kiến thức nền tảng trước khi chuyển sang Switching, Routing, Security, Monitoring và các công nghệ Enterprise.
Không. Học viên không cần hoàn thành CCNA hoặc có chứng chỉ Networking trước khi đăng ký chương trình.
Học viên chỉ cần có kiến thức sử dụng máy tính cơ bản, máy tính cá nhân đáp ứng môi trường thực hành và khả năng tham gia đầy đủ các hoạt động học tập, Hands-on Labs và Capstone Project.
Có. Chương trình giúp sinh viên bổ sung kiến thức Networking có hệ thống, kỹ năng thực hành và trải nghiệm với các mô hình mạng doanh nghiệp trước khi tham gia thị trường lao động.
Chương trình có tổng thời lượng 135 giờ, gồm 45 buổi × 3 giờ, được tổ chức theo lộ trình từ Networking Fundamentals đến Enterprise Network Capstone Project.
Chương trình gồm 17 Modules, bao phủ Networking Fundamentals, Switching, Routing, Network Services, Security, IPv6, Wireless, High Availability, Monitoring, Fortinet NGFW, Troubleshooting và Capstone Project.
Có. Chương trình bao phủ nền tảng kiến thức quan trọng theo định hướng CCNA, đồng thời mở rộng thêm nhiều nội dung và kỹ năng Enterprise phục vụ công việc thực tế.
Chương trình không chỉ tập trung vào kiến thức hoặc mục tiêu thi chứng chỉ mà mở rộng sang Enterprise Hands-on Labs, IP Planning, High Availability, Zabbix Monitoring, Fortinet NGFW, Network Operations, Troubleshooting và Capstone Project.
Có. Đây là khối kiến thức trọng tâm, bao gồm VLAN, Trunking, STP, EtherChannel, Layer 3 Switching, Inter-VLAN Routing, Static Routing và Dynamic Routing.
Có. Học viên được học nguyên lý, triển khai, kiểm chứng và troubleshooting OSPF, sau đó áp dụng vào mô hình Routing doanh nghiệp.
Có. IPv4, Subnetting và VLSM được đào tạo từ nền tảng đến thực hành, giúp học viên hiểu cách tính toán và sử dụng địa chỉ IP trong hệ thống thực tế.
Có. Học viên thực hành Enterprise IP Address Planning, phân bổ subnet theo VLAN, phòng ban, chức năng và yêu cầu mở rộng của hệ thống.
Có. Học viên được học và thực hành Static NAT, Dynamic NAT, NAT Pool, PAT/NAT Overload, kết nối Internet và xử lý các tình huống NAT trong mô hình doanh nghiệp.
Có. Nội dung bao gồm Network Segmentation, Secure Management, Port Security, DHCP Snooping, Dynamic ARP Inspection, ACL và các nguyên tắc bảo vệ hạ tầng mạng.
Có. Chương trình dành riêng một Module về Fortinet FortiGate Next-Generation Firewall, gồm kiến thức nền tảng và các Enterprise Labs.
Học viên thực hành Interface, VLAN, Routing, Firewall Policy, NAT, Security Profiles, IPS, Web Filtering, Application Control, Logging, Monitoring và Troubleshooting cơ bản trên FortiGate.
Có. Học viên được tiếp cận Redundancy, EtherChannel, STP, HSRP, Default Gateway Redundancy, Failover và các tình huống Failure Simulation.
Có. Học viên được học SNMP, Syslog, NTP, Availability Monitoring, Performance Monitoring, Network Baseline, Alerting và Event Management.
Chương trình được giảng dạy và hướng dẫn bởi giảng viên có kinh nghiệm thực tế trong đào tạo, triển khai và vận hành hệ thống CNTT doanh nghiệp. Bên cạnh việc truyền đạt kiến thức nền tảng, giảng viên trực tiếp hướng dẫn Enterprise Hands-on Labs, phân tích tình huống, troubleshooting và Capstone Project, giúp học viên từng bước hình thành tư duy Network Engineering, phương pháp xử lý vấn đề và năng lực ứng dụng kiến thức vào môi trường thực tế.
Có. Wireshark và Packet Analysis được sử dụng để giúp học viên quan sát quá trình truyền dữ liệu, hiểu hoạt động của protocol và hỗ trợ troubleshooting.
Các Enterprise Labs không chỉ yêu cầu nhập câu lệnh cấu hình mà đặt học viên vào các tình huống có requirements, topology, policy, failure và troubleshooting gần với môi trường làm việc thực tế.
Có. Chương trình áp dụng mô hình Progressive Enterprise Lab, trong đó hệ thống được xây dựng và mở rộng xuyên suốt từ IP Planning, Switching, Routing đến Security, Monitoring, NGFW và Troubleshooting.
Có. Troubleshooting là một trong những năng lực cốt lõi. Học viên được rèn luyện phương pháp Identify → Isolate → Analyze → Resolve → Verify → Document thông qua các tình huống sự cố được thiết kế có chủ đích.
Đây là dự án tích hợp cuối chương trình, yêu cầu học viên vận dụng kiến thức để phân tích yêu cầu, thiết kế, triển khai, bảo mật, giám sát, kiểm chứng, troubleshooting và tài liệu hóa một hệ thống mạng doanh nghiệp.
Chương trình hướng đến năng lực phân tích, thiết kế, cấu hình, triển khai, bảo mật, giám sát, vận hành và xử lý sự cố hạ tầng mạng ở cấp độ phù hợp với phạm vi đào tạo.
Chương trình tạo nền tảng cho các định hướng Network Administrator, Network Engineer, Network Infrastructure Engineer, đồng thời hỗ trợ phát triển tiếp sang Network Security, Cloud Networking và Enterprise IT Infrastructure.
Học phí niêm yết là 16.900.000 VNĐ, đã bao gồm VAT 8%. Chương trình có chính sách ưu đãi đăng ký sớm và ưu đãi dành cho sinh viên theo từng thời kỳ.
Có. Học viên được học lại chương trình tương đương trọn đời theo chính sách học tập liên tục, được hưởng chính sách ưu đãi học phí đối với các chương trình khác và có cơ hội tham gia miễn phí các hoạt động Coaching, Mentoring, Workshop & Webinar dành cho học viên của Stratex Global.
Chương trình được định hướng mạnh về Hands-on Labs và Enterprise Scenarios. Kiến thức nền tảng được sử dụng để giúp học viên hiểu bản chất trước khi chuyển sang cấu hình, triển khai, kiểm chứng, giám sát và xử lý sự cố trên các mô hình thực tế.
Có. Học viên trực tiếp thực hành cấu hình Cisco Router/Switch và Fortinet FortiGate, đồng thời sử dụng các công cụ như Wireshark, Zabbix, EVE-NG/GNS3 và Cisco Packet Tracer trong quá trình học.
Không bắt buộc. Phần lớn bài thực hành có thể triển khai trên môi trường mô phỏng hoặc Virtual Lab được thiết kế phù hợp với nội dung chương trình.
Có. Các buổi học được tổ chức trực tiếp với giảng viên theo hình thức Online Live Training, kết hợp hướng dẫn kỹ thuật, demonstration, Hands-on Labs, troubleshooting và trao đổi trực tiếp trong quá trình thực hành.
Có. Nhiều bài lab được chủ động cài đặt các lỗi liên quan đến VLAN, Trunk, STP, EtherChannel, Routing, OSPF, NAT, ACL, High Availability, Monitoring và Firewall để học viên thực hành phân tích và xử lý.
Có. Học viên được tiếp cận các nguyên tắc Enterprise Network Design, Hierarchical Network Architecture, IP Address Planning, Network Segmentation, Redundancy, High Availability và Security, thay vì chỉ học cấu hình thiết bị.
Có. Chương trình phù hợp với System Administrator, System Engineer và Infrastructure Engineer cần xây dựng nền tảng Networking vững chắc để làm việc hiệu quả với hệ thống Server – Network – Security – Infrastructure.
Có. Nội dung bao phủ nhiều kiến thức Networking cốt lõi theo định hướng CCNA, đồng thời mở rộng thêm các nội dung Enterprise. Tuy nhiên, chương trình được thiết kế theo định hướng phát triển năng lực nghề nghiệp, không phải khóa luyện thi CCNA thuần túy.
Có. Kiến thức về TCP/IP, Switching, Routing, NAT, ACL, Security và Fortinet NGFW tạo nền tảng quan trọng để học viên tiếp tục phát triển về Network Security, Firewall Engineering, Cybersecurity và Security Infrastructure.
Điểm khác biệt nằm ở cách chương trình kết nối Networking Fundamentals + CCNA Foundation + Enterprise Technologies + Hands-on Labs + Security + Fortinet NGFW + Zabbix Monitoring + Systematic Troubleshooting + Capstone Project thành một lộ trình thống nhất, hướng đến khả năng hiểu – thiết kế – triển khai – bảo mật – giám sát – xử lý sự cố – vận hành hệ thống mạng doanh nghiệp.
Có. Học viên thực hành đưa Router/Switch vào Zabbix, sử dụng SNMP để theo dõi Availability, Interface, Bandwidth, CPU, Memory, Events, Problems và Dashboard.
Một vài video demo
KIẾN THỨC NETWORKING
Chuyên mục Networking hệ thống hóa các bài viết chuyên sâu về nguyên lý, kiến trúc và công nghệ mạng máy tính, được xây dựng theo lộ trình từ nền tảng đến nâng cao.
Trọng tâm không nằm ở việc ghi nhớ cấu hình, mà ở việc hiểu bản chất và cơ chế vận hành của hệ thống mạng — từ cách dữ liệu được đóng gói, truyền dẫn, chuyển mạch và định tuyến đến nguyên lý hoạt động của TCP/IP, Ethernet, Switching, Routing, Network Services, Security, High Availability và Enterprise Networking.
Mỗi bài viết hướng người đọc đến việc hiểu không chỉ công nghệ hoạt động như thế nào, mà quan trọng hơn là vì sao nó hoạt động như vậy, qua đó xây dựng nền tảng Networking vững chắc, tư duy phân tích có hệ thống và tư duy Network Engineering cần thiết để tiếp cận những kiến trúc và công nghệ mạng ở cấp độ chuyên sâu hơn.

Mạng có VLAN vs không có VLAN
Broadcast là một cơ chế không thể thiếu trong mạng Ethernet, đóng vai trò hỗ trợ các giao thức quan trọng như ARP, DHCP và nhiều dịch vụ khám phá thiết bị. Tuy nhiên, khi quy mô hệ thống ngày càng lớn, Broadcast không được kiểm soát sẽ làm gia tăng lưu lượng quảng bá, tiêu tốn băng thông, tăng tải xử lý trên Switch và thiết bị đầu cuối, đồng thời làm giảm hiệu suất của toàn bộ hệ thống mạng.

Broadcast Domain và VLAN (p3)
VLAN không làm giảm số lượng Broadcast được tạo ra, mà giới hạn phạm vi lan truyền của Broadcast. Thay vì phát tán đến toàn bộ mạng, Broadcast chỉ tồn tại trong Broadcast Domain tương ứng với VLAN chứa thiết bị gửi. Chính cơ chế này giúp VLAN trở thành một trong những giải pháp quan trọng nhất để tối ưu hiệu suất, tăng khả năng mở rộng và xây dựng các hệ thống mạng doanh nghiệp hiện đại.

Broadcast Domain và VLAN (p2)
ARP Request là một Broadcast Frame, vì tại thời điểm gửi yêu cầu, máy tính chưa biết địa chỉ MAC của thiết bị đích. Do đó, Ethernet Frame sử dụng địa chỉ MAC đích FF:FF:FF:FF:FF:FF để Switch phát tán (Flood) đến tất cả các thiết bị trong cùng Broadcast Domain. Chỉ thiết bị sở hữu địa chỉ IP được yêu cầu mới phản hồi bằng ARP Reply dưới dạng Unicast. Đây là một ví dụ điển hình cho thấy Broadcast là cơ chế cần thiết trong mạng Ethernet, đồng thời cũng lý giải vì sao việc giới hạn phạm vi [...]

Broadcast Domain và VLAN (p1)
Trong mạng LAN truyền thống, toàn bộ hệ thống Switch Layer 2 thường chỉ tạo thành một Broadcast Domain duy nhất. Mỗi Broadcast Frame sẽ được Switch chuyển tiếp đến tất cả các thiết bị trong miền mạng đó. Khi số lượng thiết bị tăng lên, lưu lượng Broadcast cũng tăng tương ứng, trở thành một trong những nguyên nhân chính làm suy giảm hiệu suất của hệ thống. Đây cũng chính là lý do công nghệ VLAN được phát triển để chia nhỏ Broadcast Domain, giới hạn phạm vi lan truyền của Broadcast và xây dựng các hệ thống [...]

VLAN hoạt động như thế nào?
VLAN hoàn toàn là cơ chế xử lý của Switch ở Layer 2. Thiết bị đầu cuối không tạo, không đọc và cũng không xử lý VLAN Tag. Trong suốt quá trình truyền dữ liệu: Ethernet Frame chỉ được gắn VLAN Tag khi đi qua Trunk Port. Các Access Port luôn gửi và nhận Ethernet Frame ở dạng không gắn Tag (Untagged). Switch sử dụng VLAN ID trong trường 802.1Q Tag để xác định Broadcast Domain và quyết định phạm vi chuyển tiếp của Frame. Trước khi Frame được chuyển đến thiết bị đầu cuối, VLAN Tag luôn được loại [...]

Vì sao cần VLAN?
Trong các hệ thống mạng hiện đại, VLAN (Virtual Local Area Network) không chỉ đơn thuần là công nghệ phân chia mạng mà còn là nền tảng quan trọng để xây dựng một hạ tầng hiệu suất cao, bảo mật tốt, dễ quản trị và có khả năng mở rộng lâu dài. Nếu toàn bộ thiết bị trong doanh nghiệp cùng hoạt động trong một mạng LAN duy nhất, hệ thống sẽ nhanh chóng đối mặt với nhiều vấn đề như Broadcast quá lớn, khó kiểm soát truy cập, khó mở rộng và chi phí đầu tư ngày càng cao. [...]

VLAN là gì?
VLAN (Virtual Local Area Network) là công nghệ cho phép phân chia một mạng LAN vật lý thành nhiều mạng LAN logic (Logical Network) độc lập. Mỗi VLAN hoạt động như một mạng riêng biệt, mặc dù các thiết bị có thể cùng kết nối vào một hoặc nhiều switch vật lý. Nói cách khác, VLAN giúp nhóm các thiết bị theo chức năng, phòng ban hoặc yêu cầu bảo mật, thay vì phụ thuộc vào vị trí kết nối vật lý của chúng. Trong một mạng LAN thông thường, tất cả các thiết bị được kết nối vào cùng [...]
Liên hệ với chúng tôi để được tư vấn miến phí
Đăng ký học
Các khóa học Networking khác
Juniper Core Data Center
Juniper Core Data Center là chương trình Level 4 – Advanced Core Data Center Engineering trong lộ trình Juniper Network Engineering, tập trung phát triển năng lực thiết kế, triển khai, vận hành và xử lý sự cố Data Center IP Fabric hiện đại trên nền tảng Juniper. Chương trình nhấn mạnh tư duy kiến trúc, năng lực Engineering và khả năng kiểm chứng hệ thống trên cả Control Plane và Data Plane, thay vì chỉ dừng ở việc cấu hình thiết bị. Kế thừa trực tiếp nền tảng BGP, Routing Policy, Routing Instance, High Availability, Automation và Advanced Troubleshooting [...]
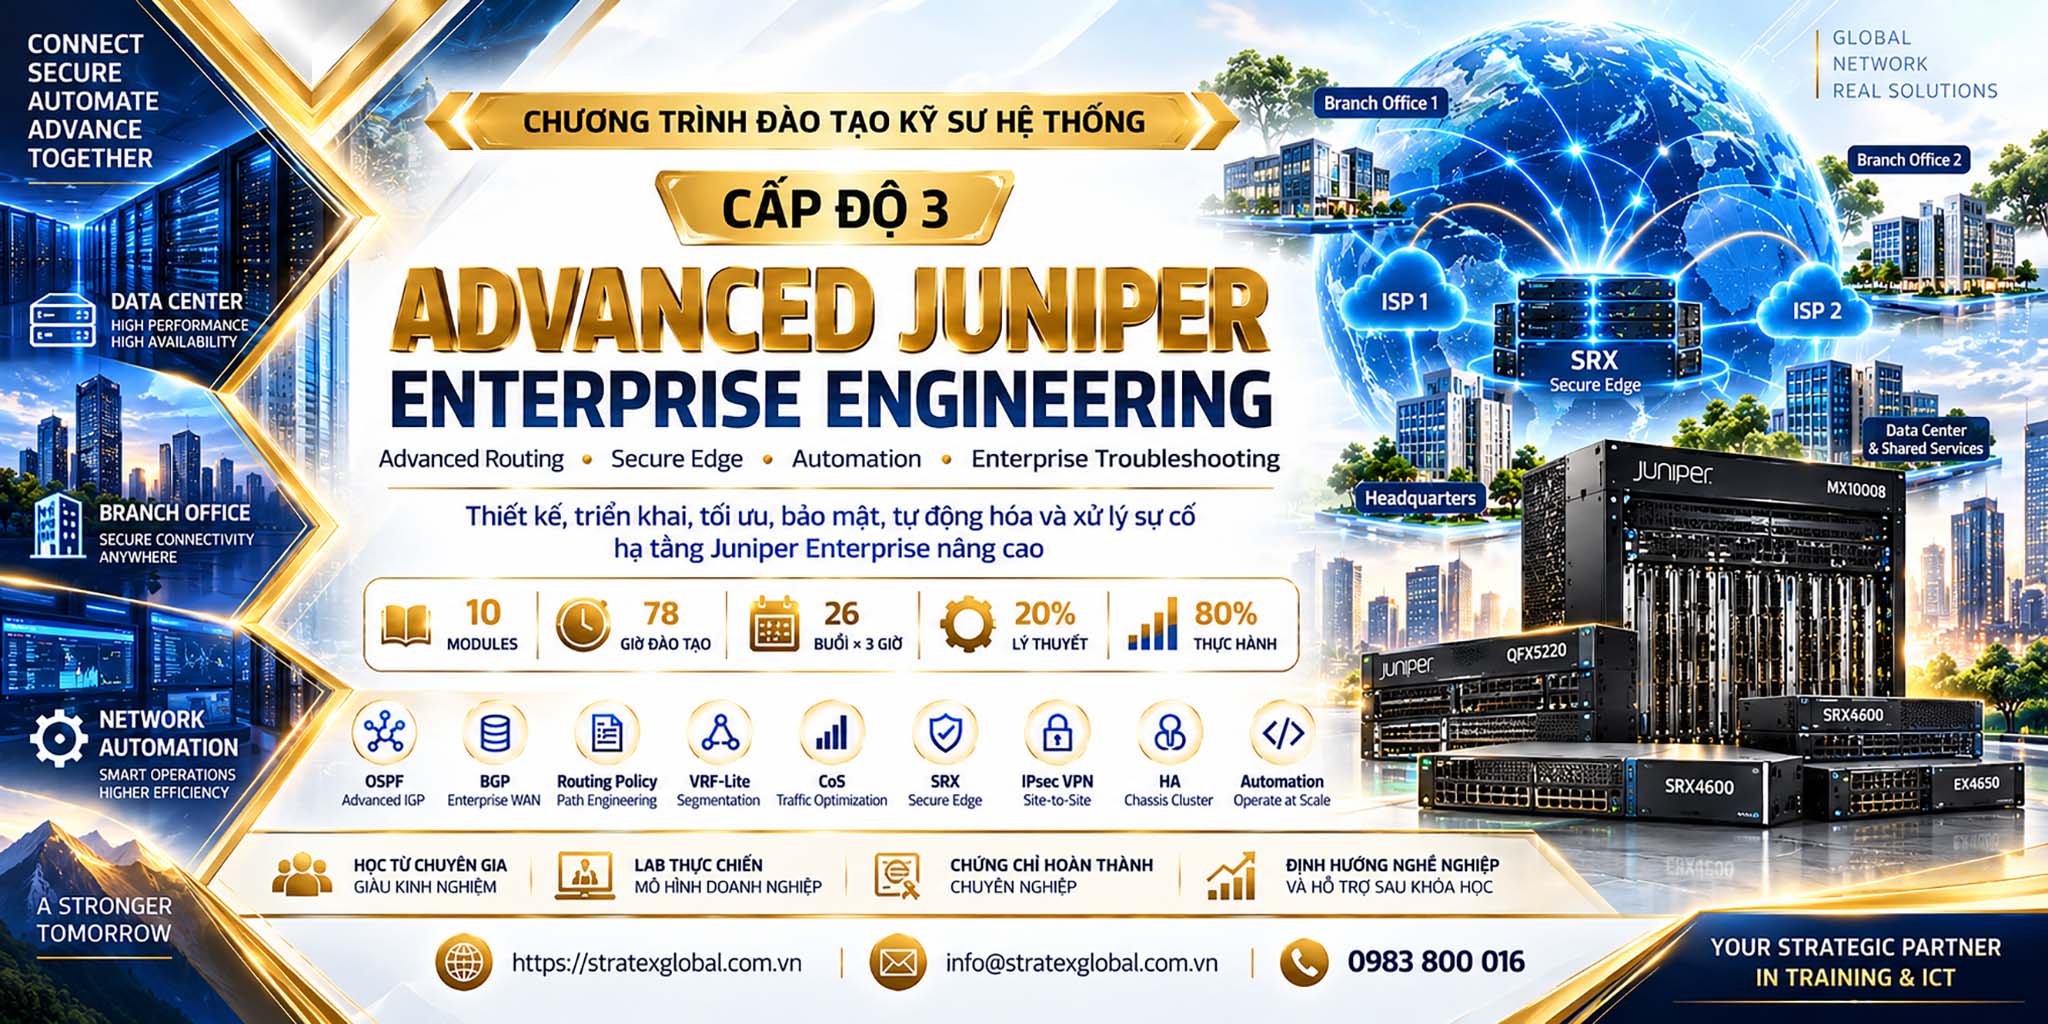
Advanced Juniper Enterprise
Advanced Juniper Enterprise Engineering – AJEE-78 là chương trình đào tạo cấp độ nâng cao trong lộ trình Juniper Network Engineering, dành cho học viên đã có nền tảng Junos và kinh nghiệm triển khai mạng doanh nghiệp, hướng đến năng lực của một Advanced Enterprise Network Engineer. Chương trình tập trung phát triển tư duy kiến trúc, kỹ năng Engineering và khả năng làm chủ hạ tầng Juniper Enterprise thay vì chỉ dừng ở việc cấu hình thiết bị. AJEE-78 sử dụng một Advanced Enterprise Lab hoàn toàn mới, được xây dựng và phát triển xuyên suốt 26 buổi [...]
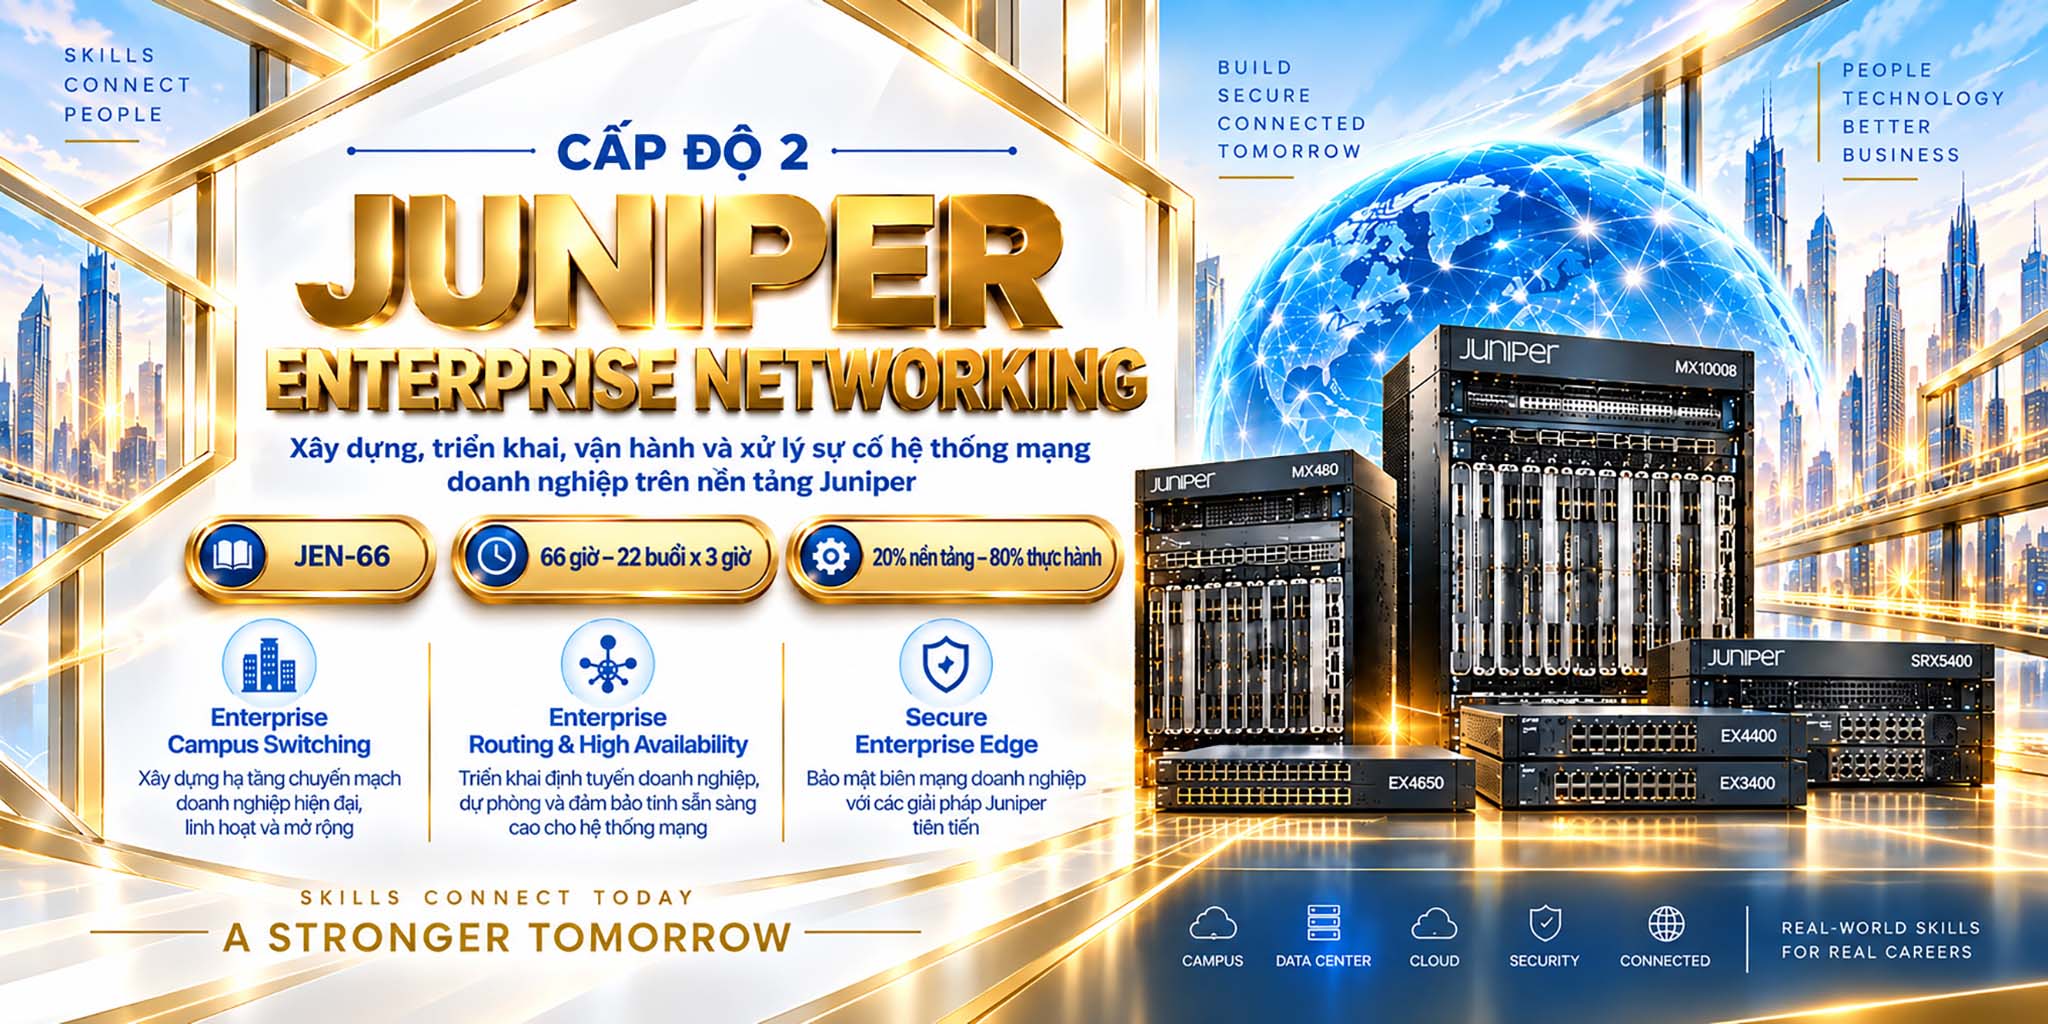
Juniper Enterprise Networking
Juniper Enterprise Networking là chương trình đào tạo thực chiến Cấp độ 2 trong lộ trình Juniper Network Engineering, dành cho những học viên không muốn dừng lại ở mức “biết Junos”, mà muốn tiến lên năng lực triển khai, vận hành và xử lý sự cố hệ thống mạng doanh nghiệp trên nền tảng Juniper. Đây là bước chuyển quan trọng từ kiến thức quản trị thiết bị sang tư duy và năng lực của một Enterprise Network Engineer thực thụ. Chương trình tập trung vào ba miền năng lực cốt lõi: Enterprise Campus Switching, Enterprise Routing & High [...]
Practical Junos Administration
Practical Junos Administration là chương trình nền tảng trong lộ trình Juniper Network Engineering của Stratex Global, được xây dựng nhằm đưa học viên từ những kiến thức Networking thiết yếu đến năng lực quản trị Junos OS một cách bài bản, thực tế và phù hợp với môi trường doanh nghiệp hiện đại. Trọng tâm của chương trình là năng lực làm việc thực tế, không chỉ dừng ở việc ghi nhớ câu lệnh. Thông qua hệ thống Enterprise Hands-on Labs liên tục và kế thừa, học viên từng bước triển khai, quản trị, giám sát, kiểm chứng, khôi [...]
Enterprise Networking
Chương trình được thiết kế theo lộ trình từ Zero Networking đến Enterprise Networking, giúp học viên từng bước phát triển kiến thức nền tảng, kỹ năng thực hành và tư duy Network Engineering; hướng đến năng lực thiết kế, triển khai, cấu hình, bảo mật, giám sát, vận hành và xử lý sự cố hệ thống mạng trong môi trường doanh nghiệp.
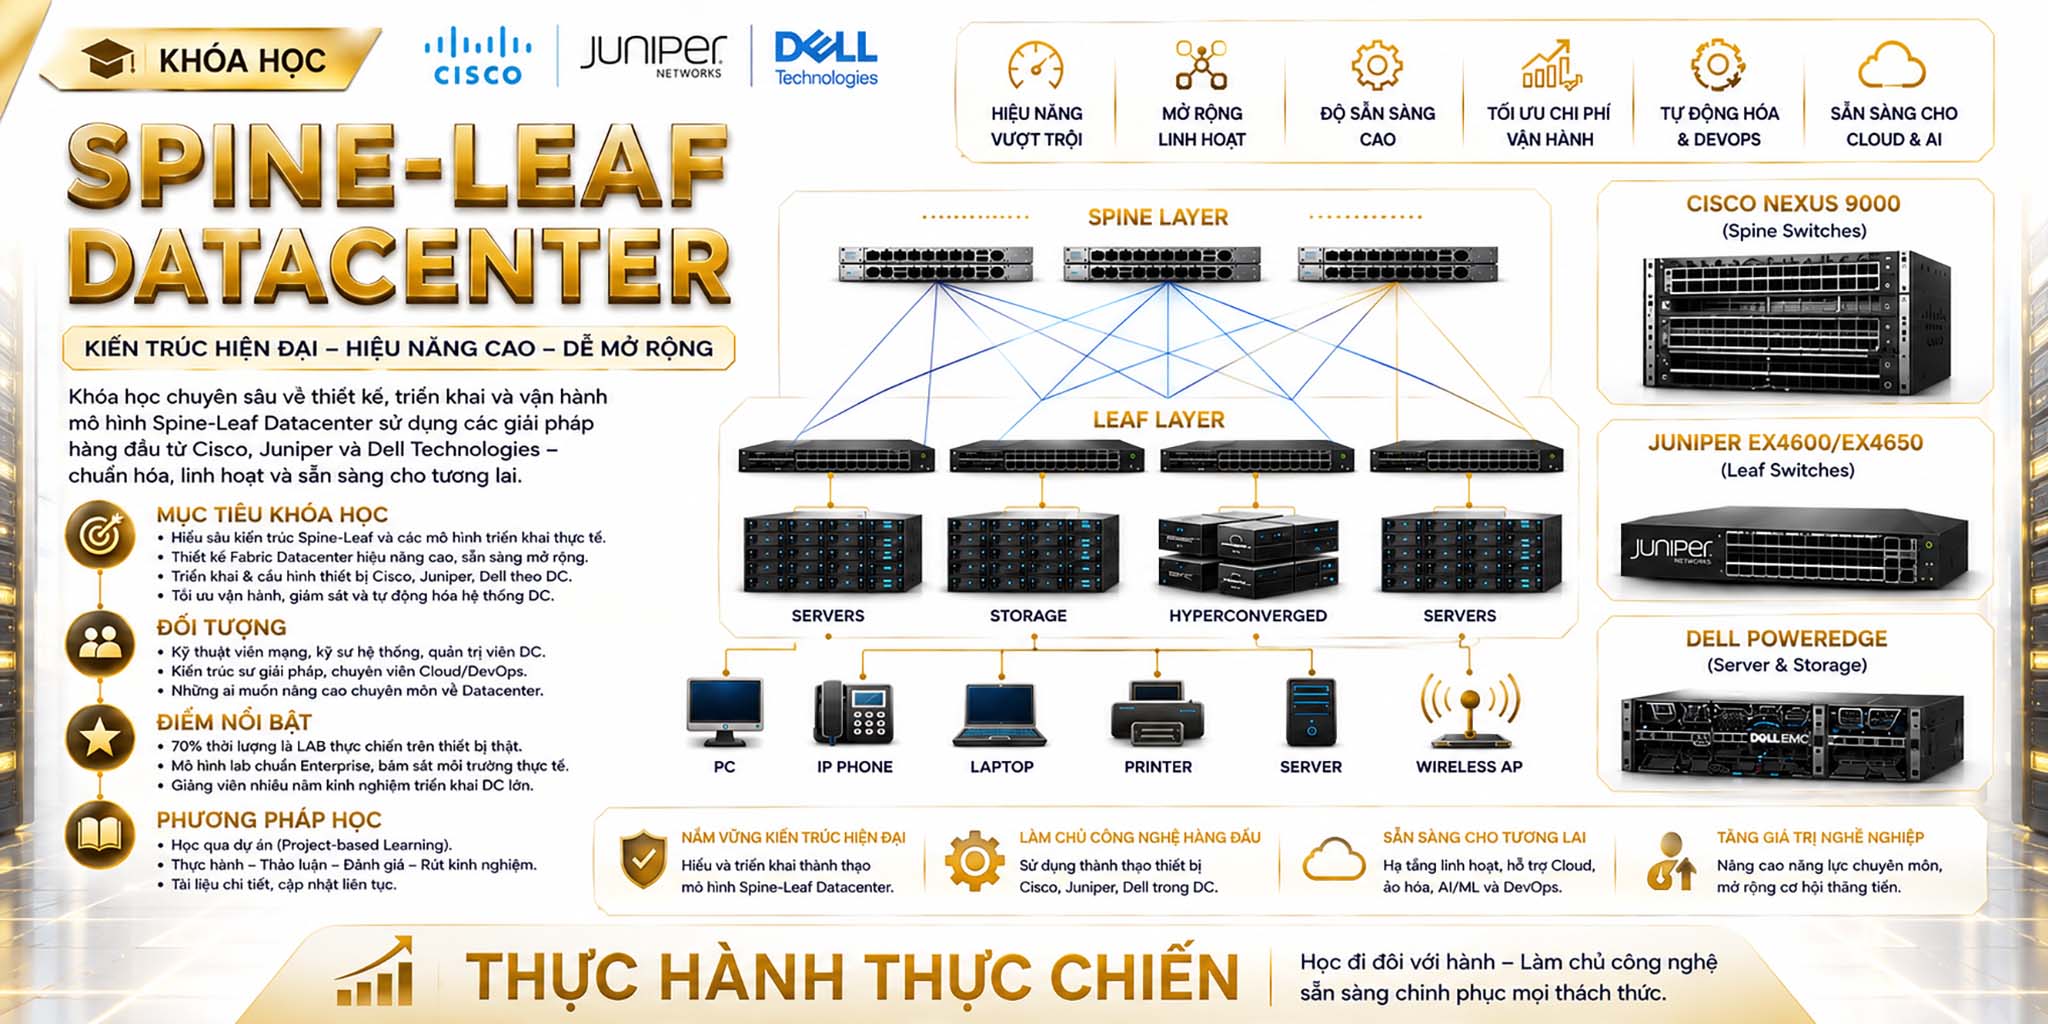
Spine-Leaf Datacenter
Khóa học Spine-Leaf Datacenter được thiết kế dành cho kỹ sư mạng, System Engineer và chuyên gia hạ tầng muốn làm chủ kiến trúc Datacenter hiện đại theo mô hình Spine-Leaf. Học viên sẽ thực hành thiết kế, triển khai và vận hành hệ thống Datacenter sử dụng thiết bị Cisco, Juniper và Dell, kết hợp EVPN-VXLAN, automation, monitoring và high availability trong môi trường enterprise thực tế. Chương trình tập trung vào hiệu năng cao, khả năng mở rộng, tự động hóa và tích hợp Cloud/AI, giúp học viên sẵn sàng triển khai hạ tầng Datacenter hiện đại cho [...]
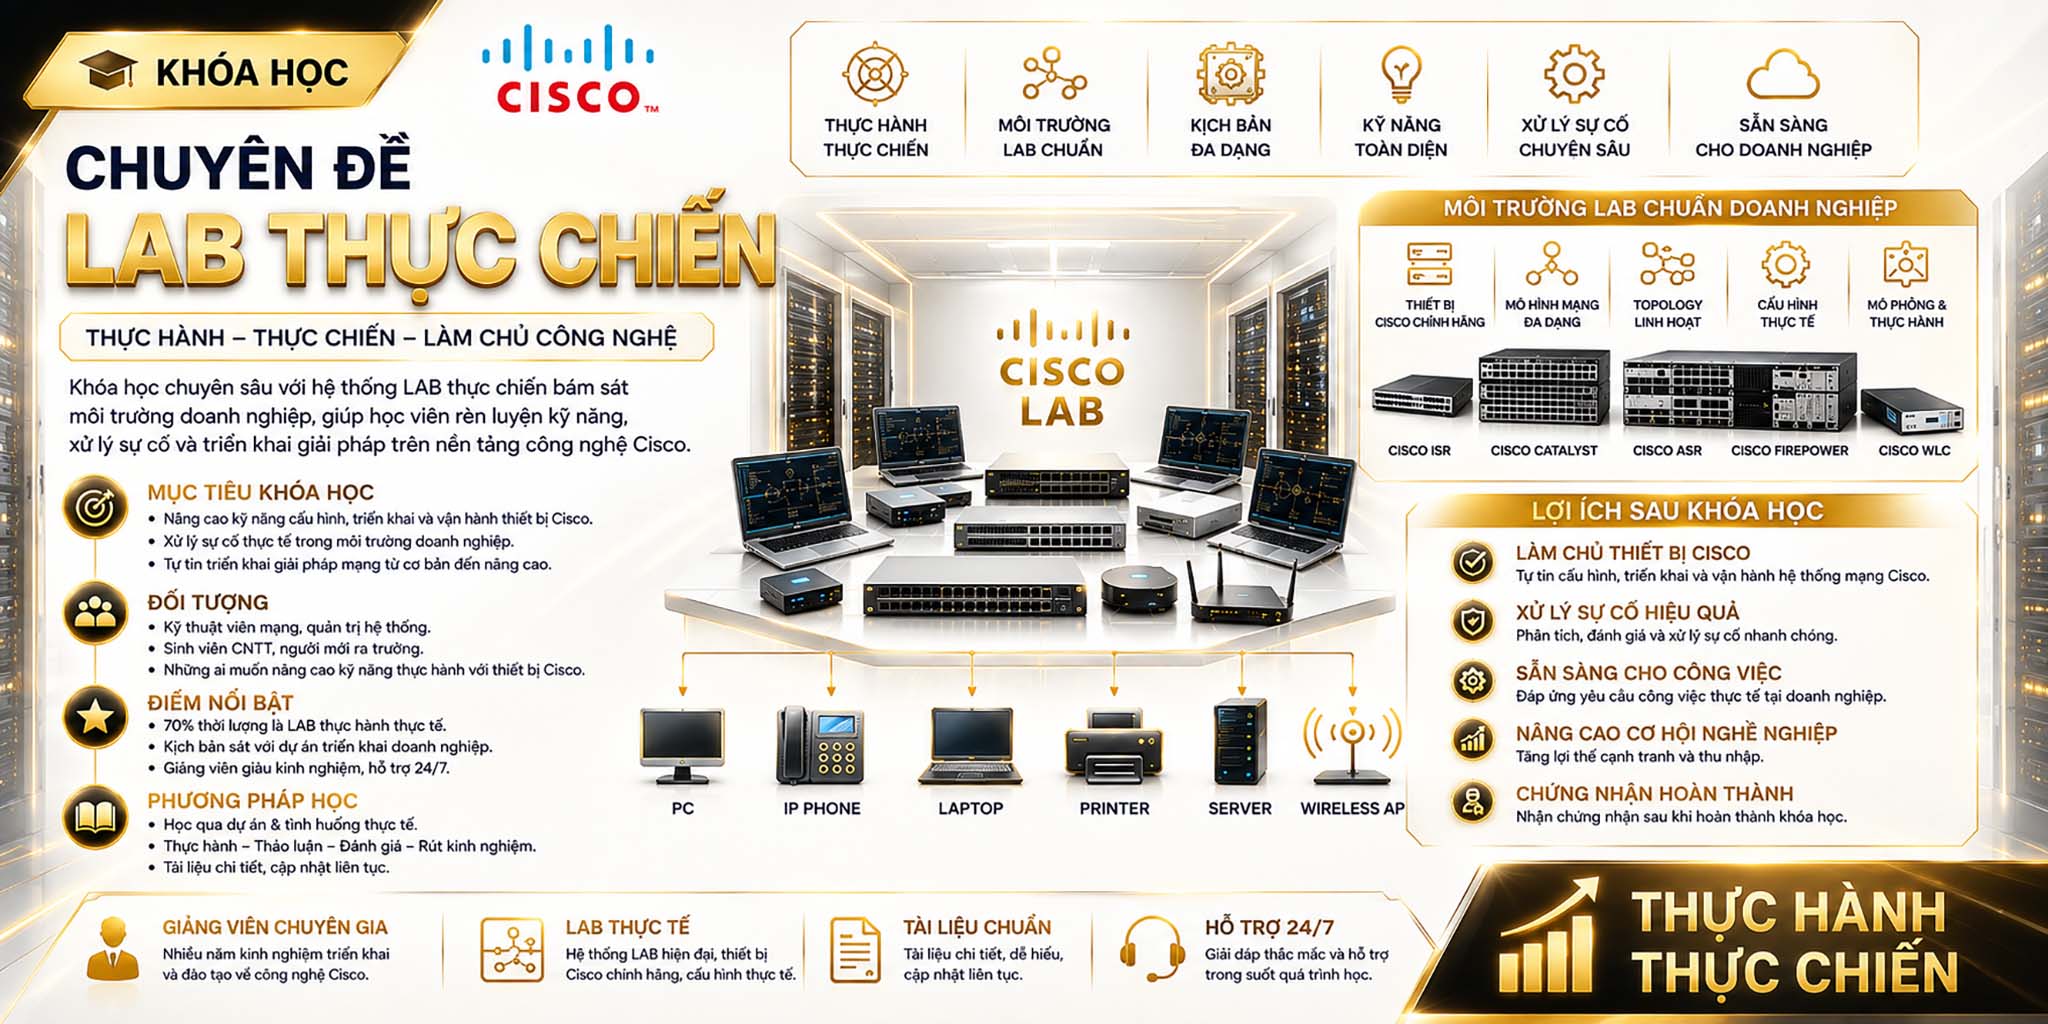
Chuyên đề LAB thực chiến
Chuyên Đề Lab Thực Chiến Cisco là chương trình đào tạo chuyên sâu theo định hướng Enterprise Networking, tập trung phát triển năng lực triển khai và xử lý sự cố trong môi trường mạng thực tế. Thông qua Hands-on Labs, thiết bị Cisco và các kịch bản doanh nghiệp, học viên rèn luyện toàn diện kỹ năng cấu hình, vận hành, troubleshooting và tối ưu hệ thống. Chương trình giúp chuyển hóa kiến thức thành năng lực thực chiến, nâng cao tư duy Network Engineer và sẵn sàng đáp ứng những yêu cầu kỹ thuật trong hạ tầng mạng [...]


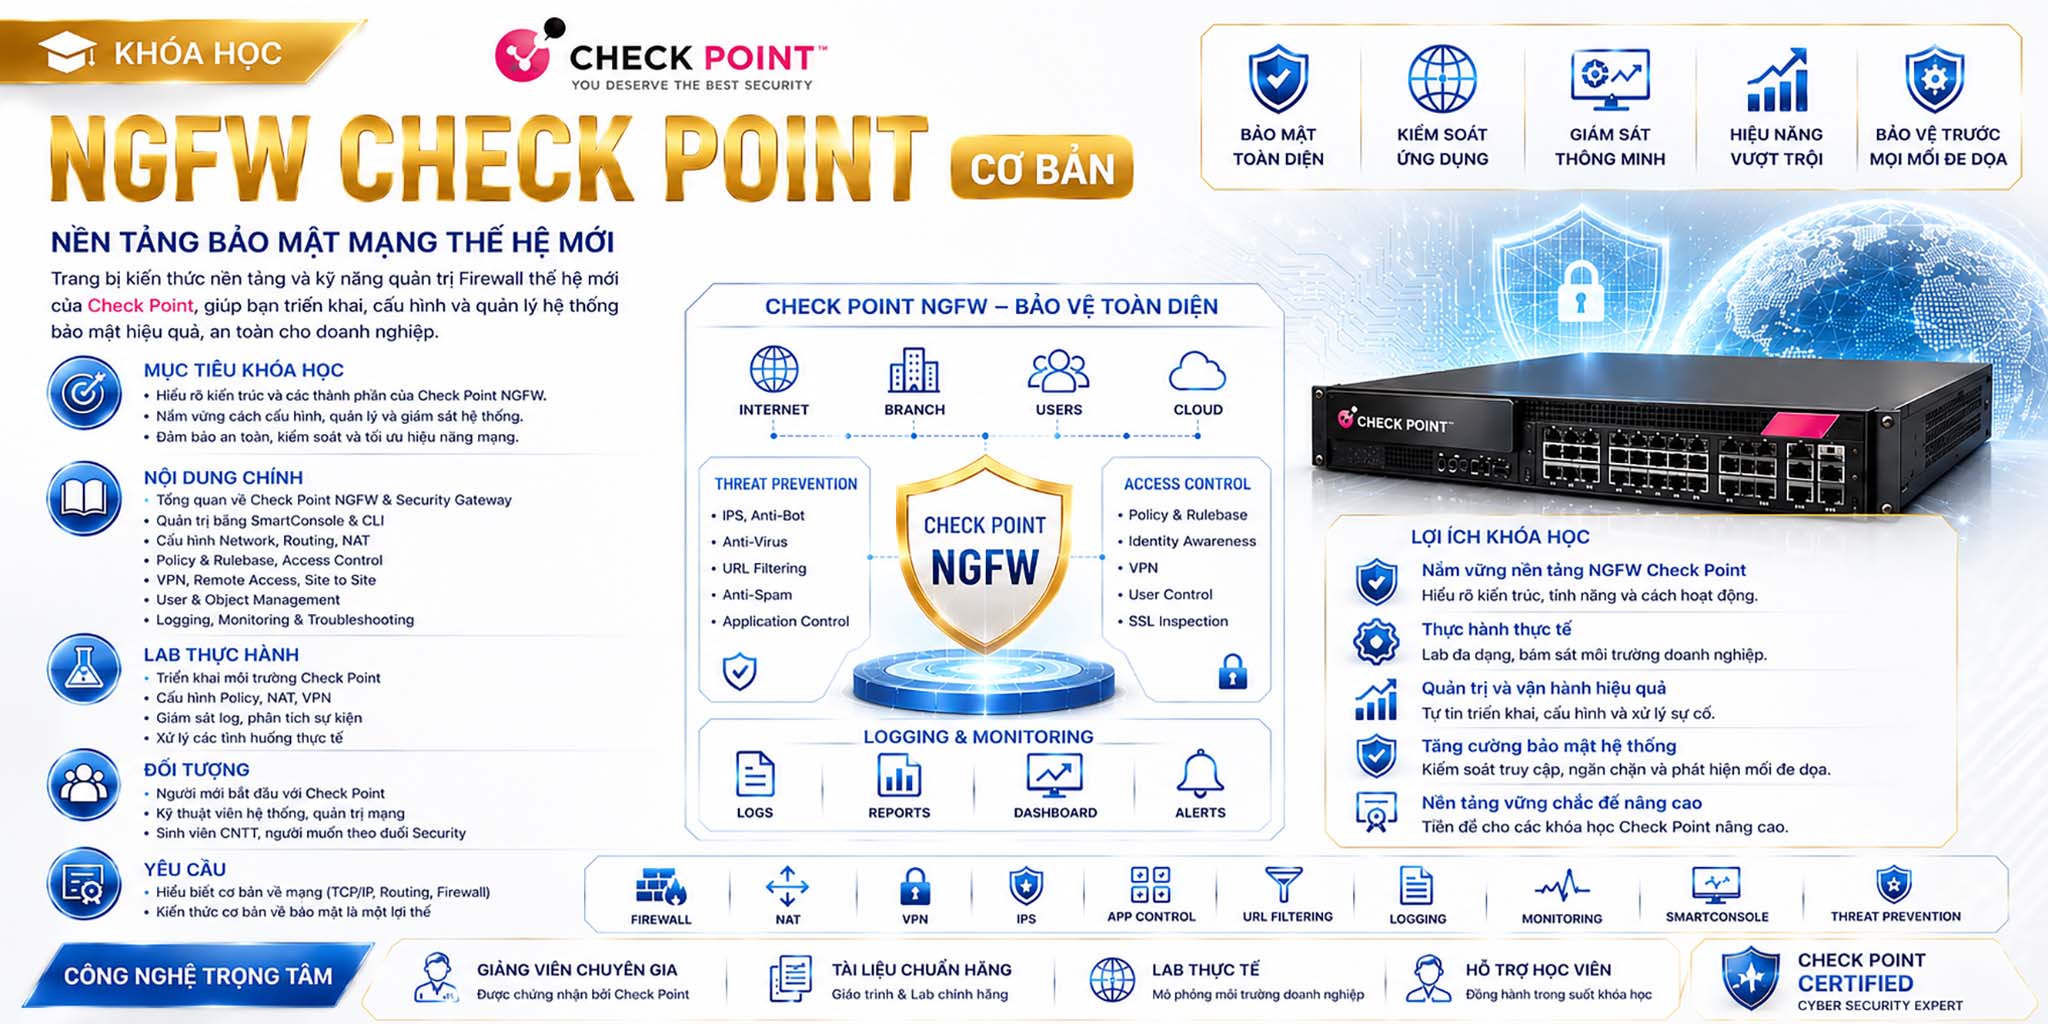
NGFW Checkpoint Cơ bản
NGFW Check Point Cơ Bản cung cấp nền tảng bài bản về Next-Generation Firewall, giúp học viên từng bước làm chủ kiến trúc, triển khai, cấu hình, vận hành và giám sát hệ thống bảo mật Check Point. Chương trình kết hợp kiến thức cốt lõi với Hands-on Labs và tình huống thực tế doanh nghiệp, tập trung vào Security Policy, Access Control, NAT, VPN, Threat Prevention và Monitoring. Sau khóa học, học viên xây dựng được nền tảng Network Security vững chắc, sẵn sàng quản trị Check Point NGFW và phát triển lên các cấp độ chuyên sâu.


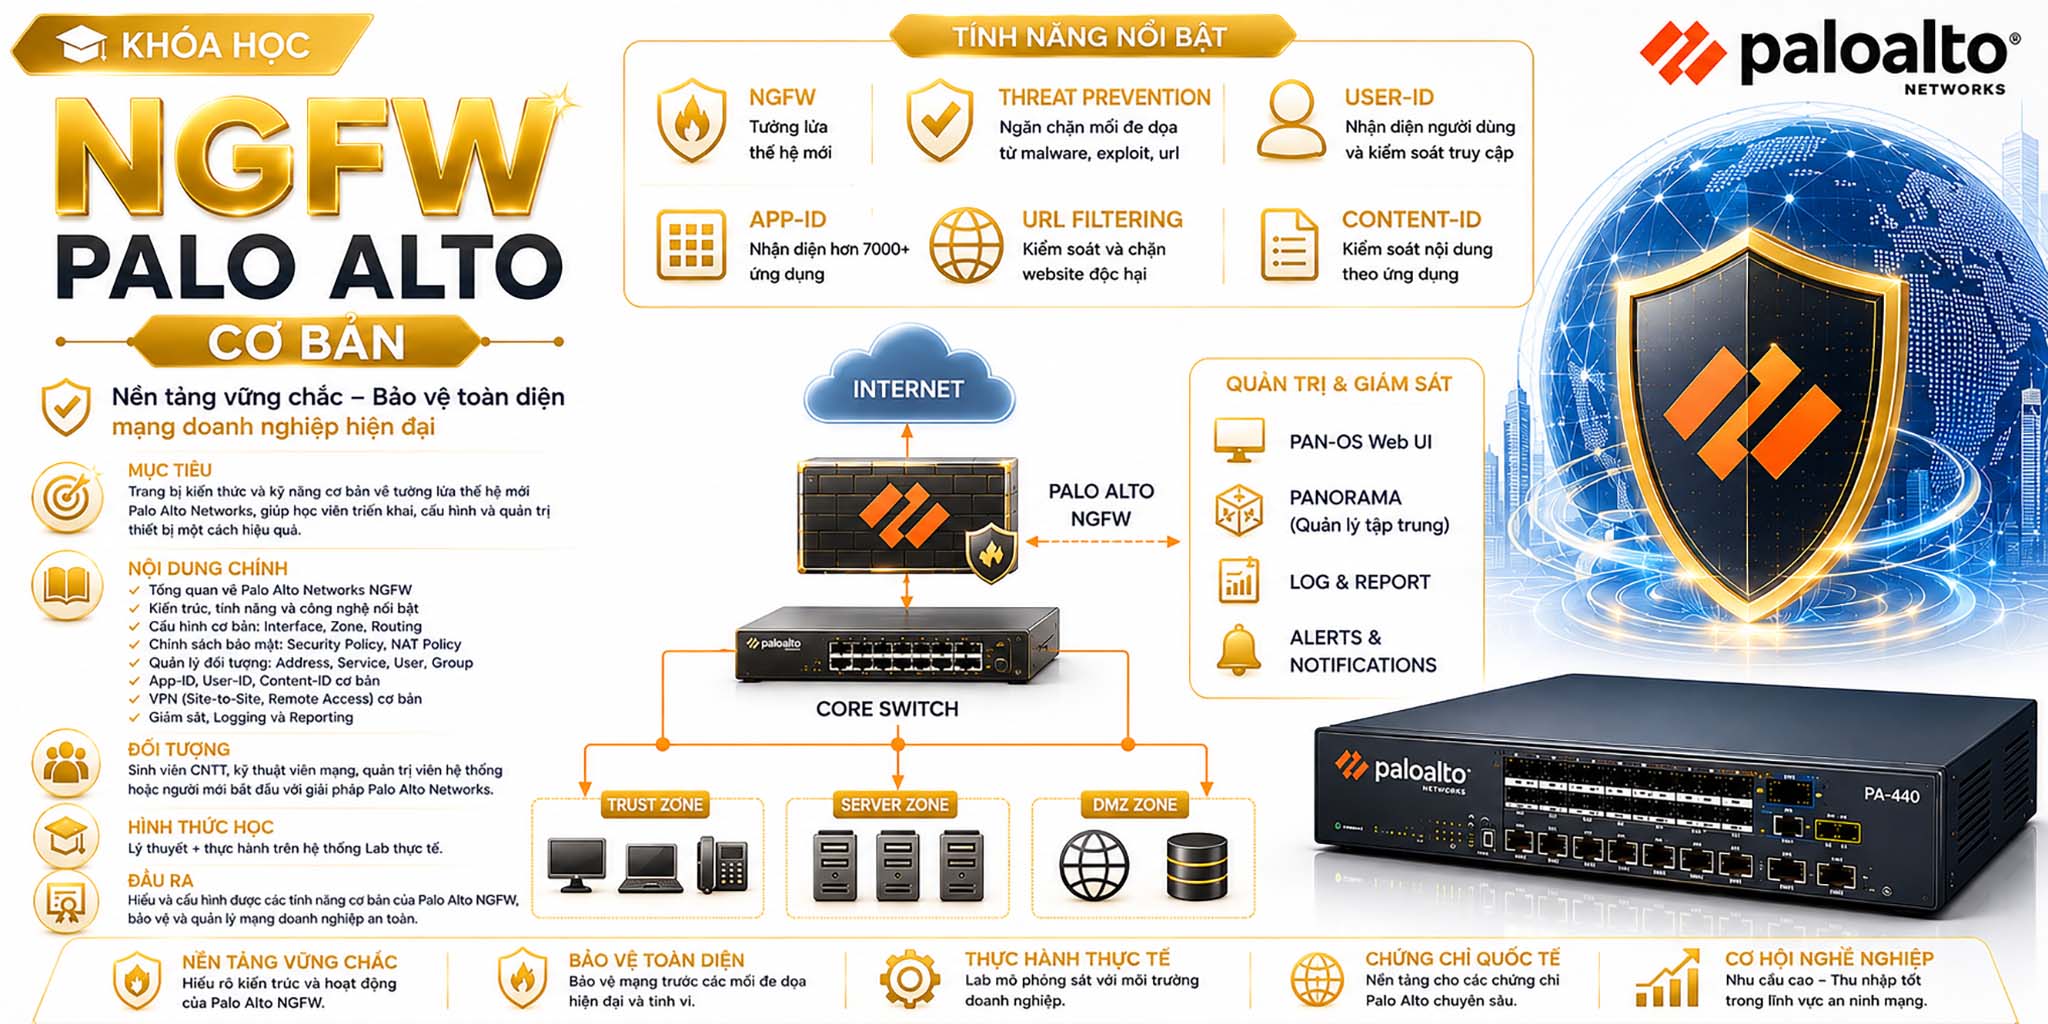
NGFW Palo Alto
NGFW Palo Alto Cơ Bản là chương trình đào tạo nền tảng về Next-Generation Firewall, được thiết kế theo định hướng Enterprise Network Security. Học viên từng bước nắm vững kiến trúc, cấu hình, vận hành và giám sát Palo Alto Networks NGFW thông qua Hands-on Labs và các tình huống thực tế doanh nghiệp. Chương trình tập trung vào Security Policy, NAT, App-ID, User-ID, Content-ID và Threat Prevention, giúp học viên xây dựng nền tảng Network Security vững chắc, sẵn sàng quản trị Palo Alto NGFW và tiếp tục phát triển lên các cấp độ cao hơn.
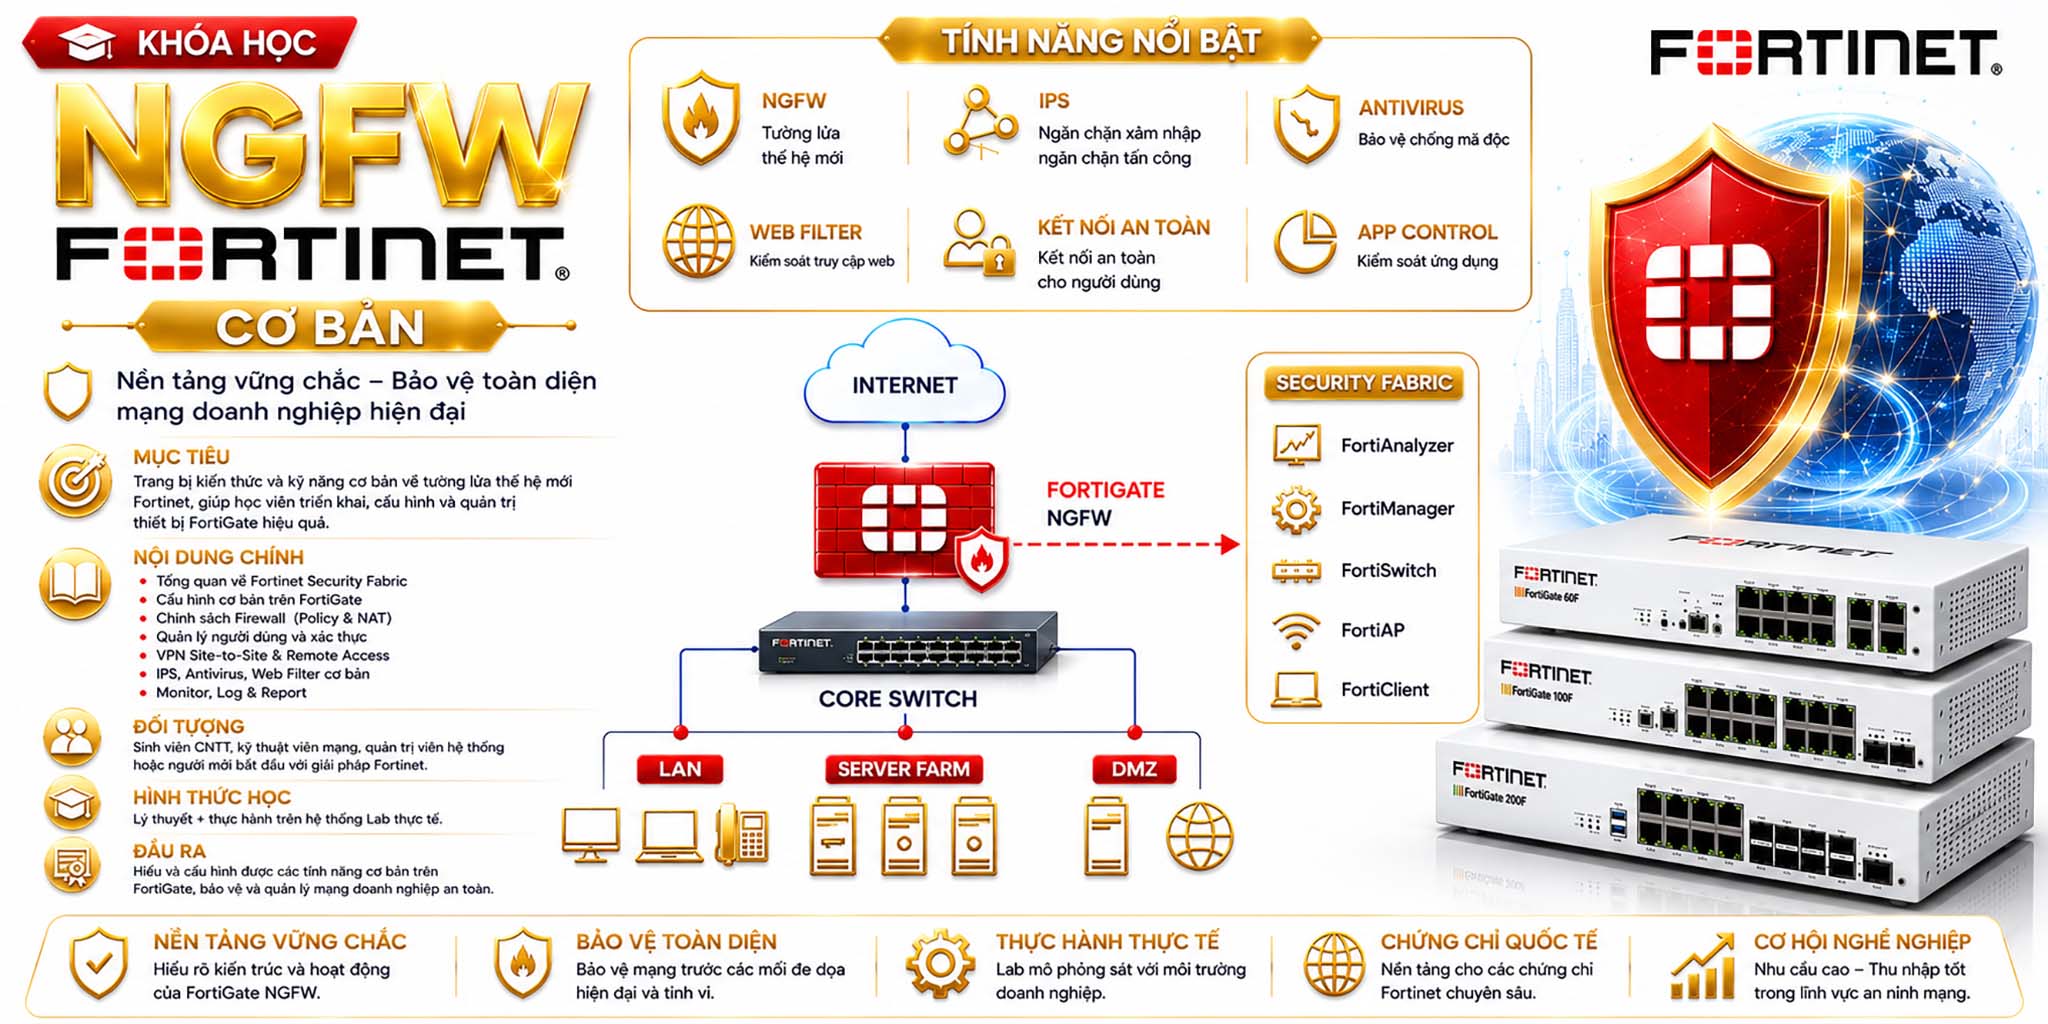
NGFW Fortinet
NGFW Fortinet Cơ Bản là chương trình đào tạo nền tảng về Next-Generation Firewall, được thiết kế theo định hướng Enterprise Network Security. Thông qua Hands-on Labs và các tình huống thực tế doanh nghiệp, học viên từng bước nắm vững kiến trúc, triển khai, cấu hình, vận hành và giám sát FortiGate NGFW. Chương trình xây dựng nền tảng vững chắc về Firewall Policy, NAT, VPN, IPS, Web Filtering và Security Fabric, giúp học viên hình thành năng lực quản trị FortiGate thực tế và sẵn sàng phát triển lên các cấp độ Network Security cao hơn.
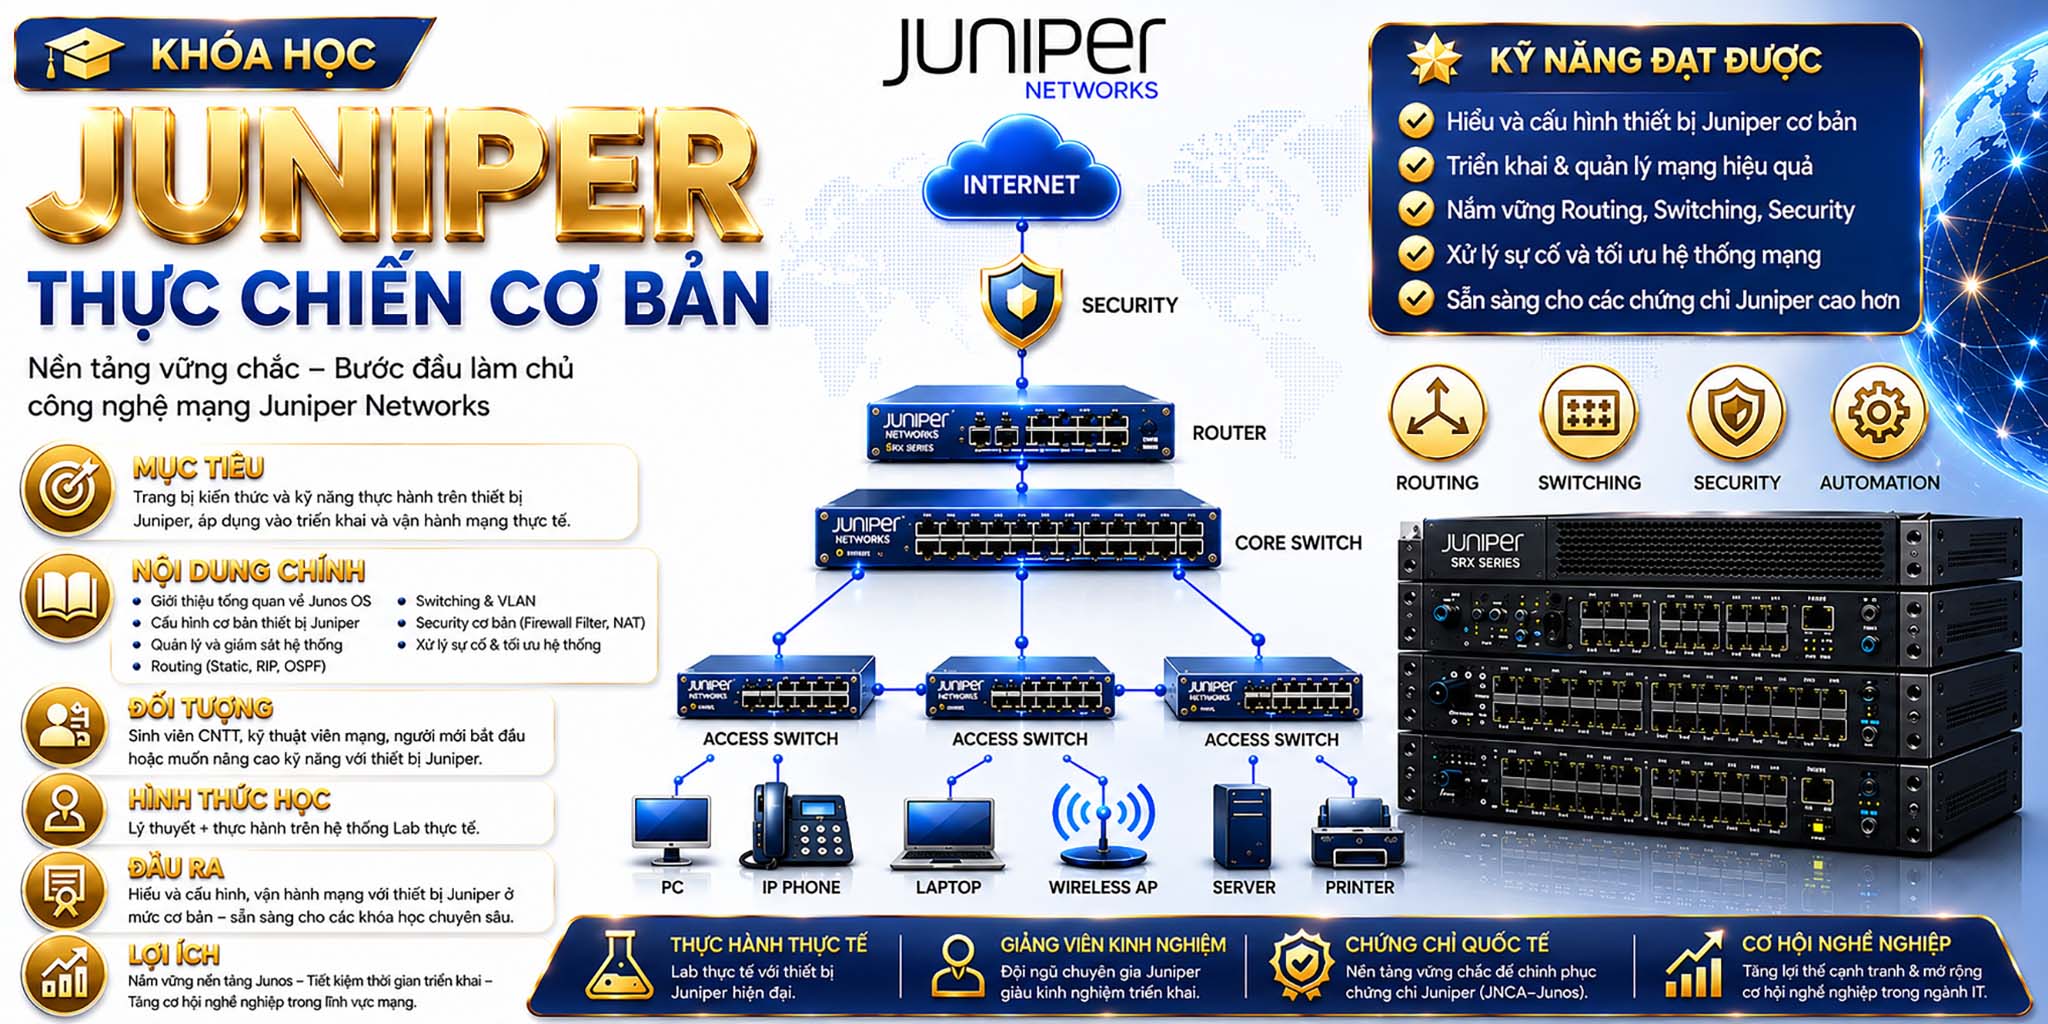
Juniper thực chiến
Juniper Thực Chiến Cơ Bản là chương trình đào tạo nền tảng được thiết kế theo định hướng Enterprise Networking, giúp học viên xây dựng tư duy hệ thống và năng lực thực hành với công nghệ Juniper. Thông qua Hands-on Labs và các tình huống thực tế, học viên từng bước làm chủ Junos OS, Routing, Switching, Network Security, cấu hình, vận hành và xử lý sự cố mạng. Chương trình tạo nền móng vững chắc để làm việc với hạ tầng doanh nghiệp và tiếp tục phát triển lên các cấp độ Juniper chuyên môn cao hơn.
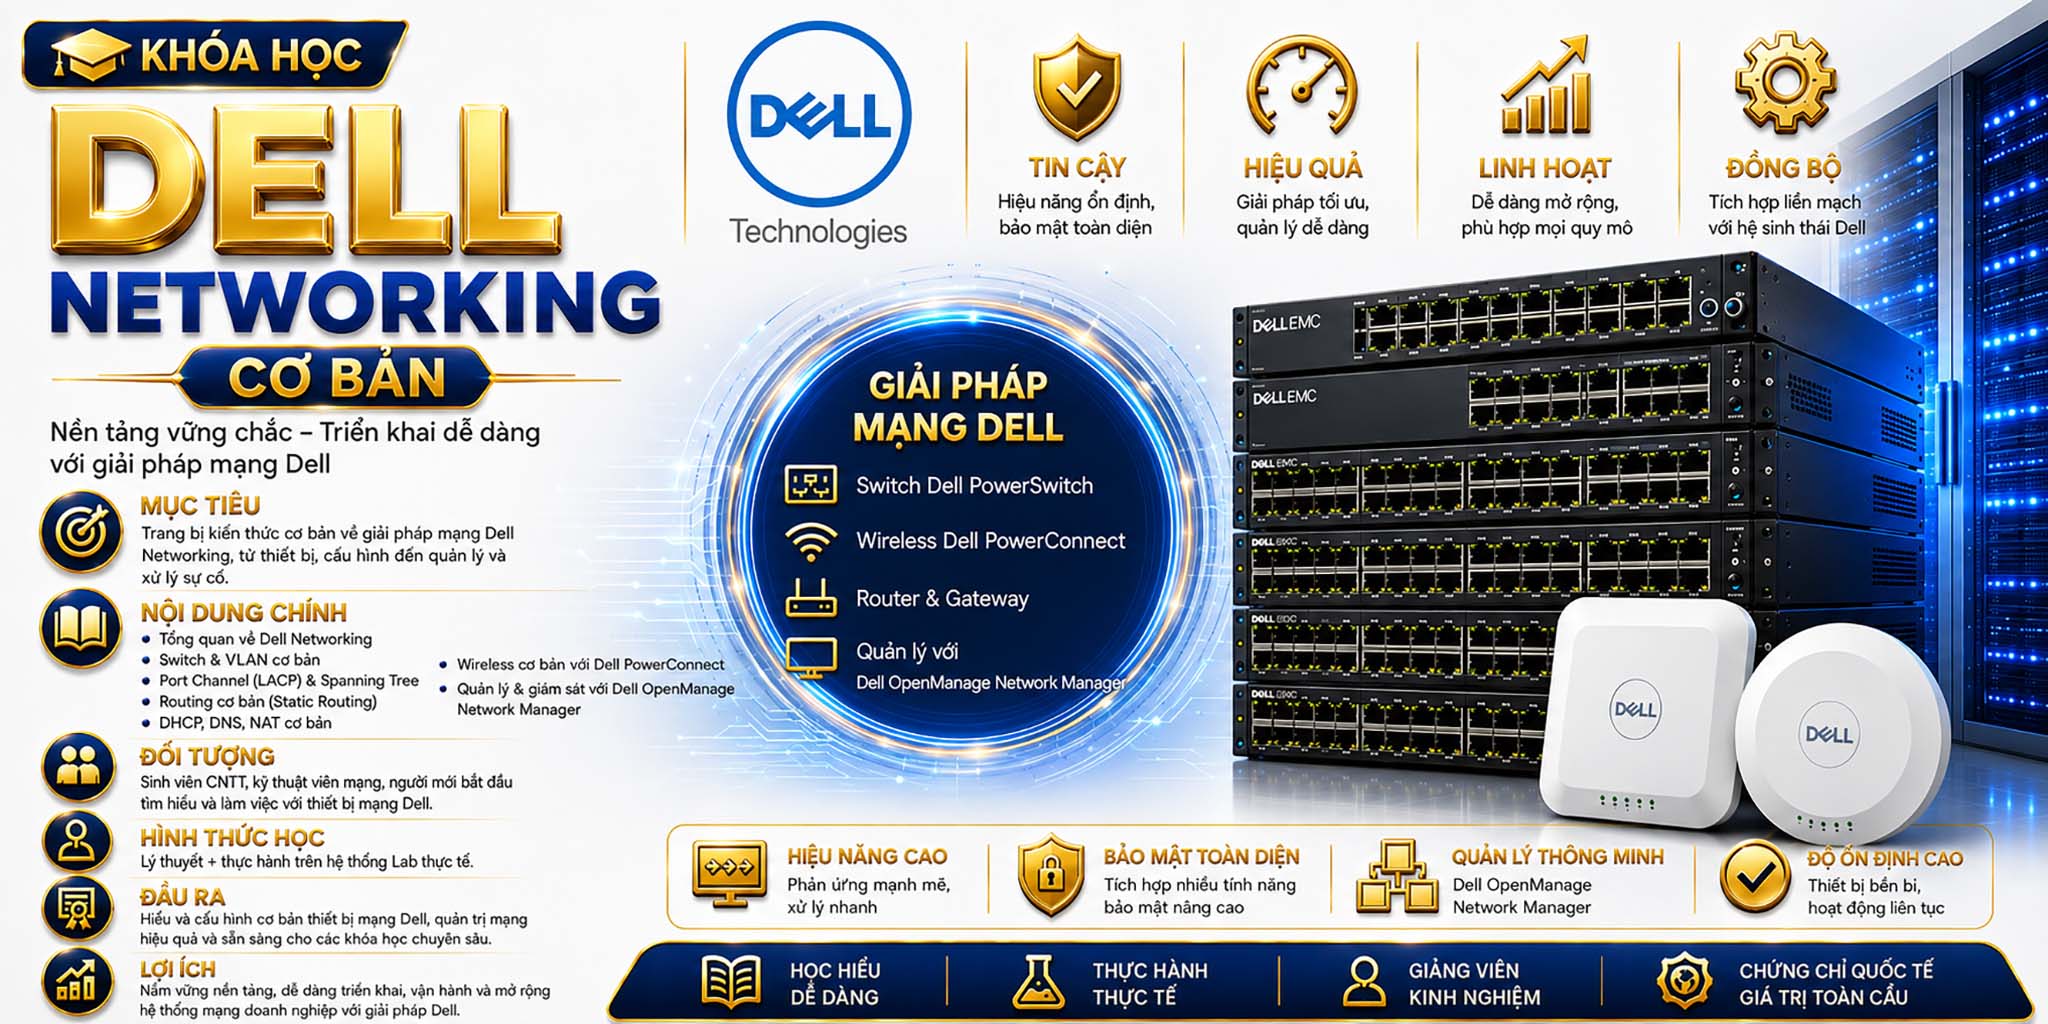
Dell Networking
Dell Networking Cơ Bản là chương trình đào tạo nền tảng theo định hướng Enterprise Networking, giúp học viên xây dựng tư duy hệ thống và năng lực thực hành với công nghệ mạng Dell. Thông qua Hands-on Labs và các tình huống thực tế doanh nghiệp, học viên từng bước làm chủ cấu hình, vận hành, giám sát và xử lý sự cố trên Dell PowerSwitch, cùng các công nghệ Switching, VLAN, Routing và Network Management. Chương trình kiến tạo nền tảng vững chắc để học viên tự tin làm việc với hạ tầng mạng doanh nghiệp và tiếp [...]
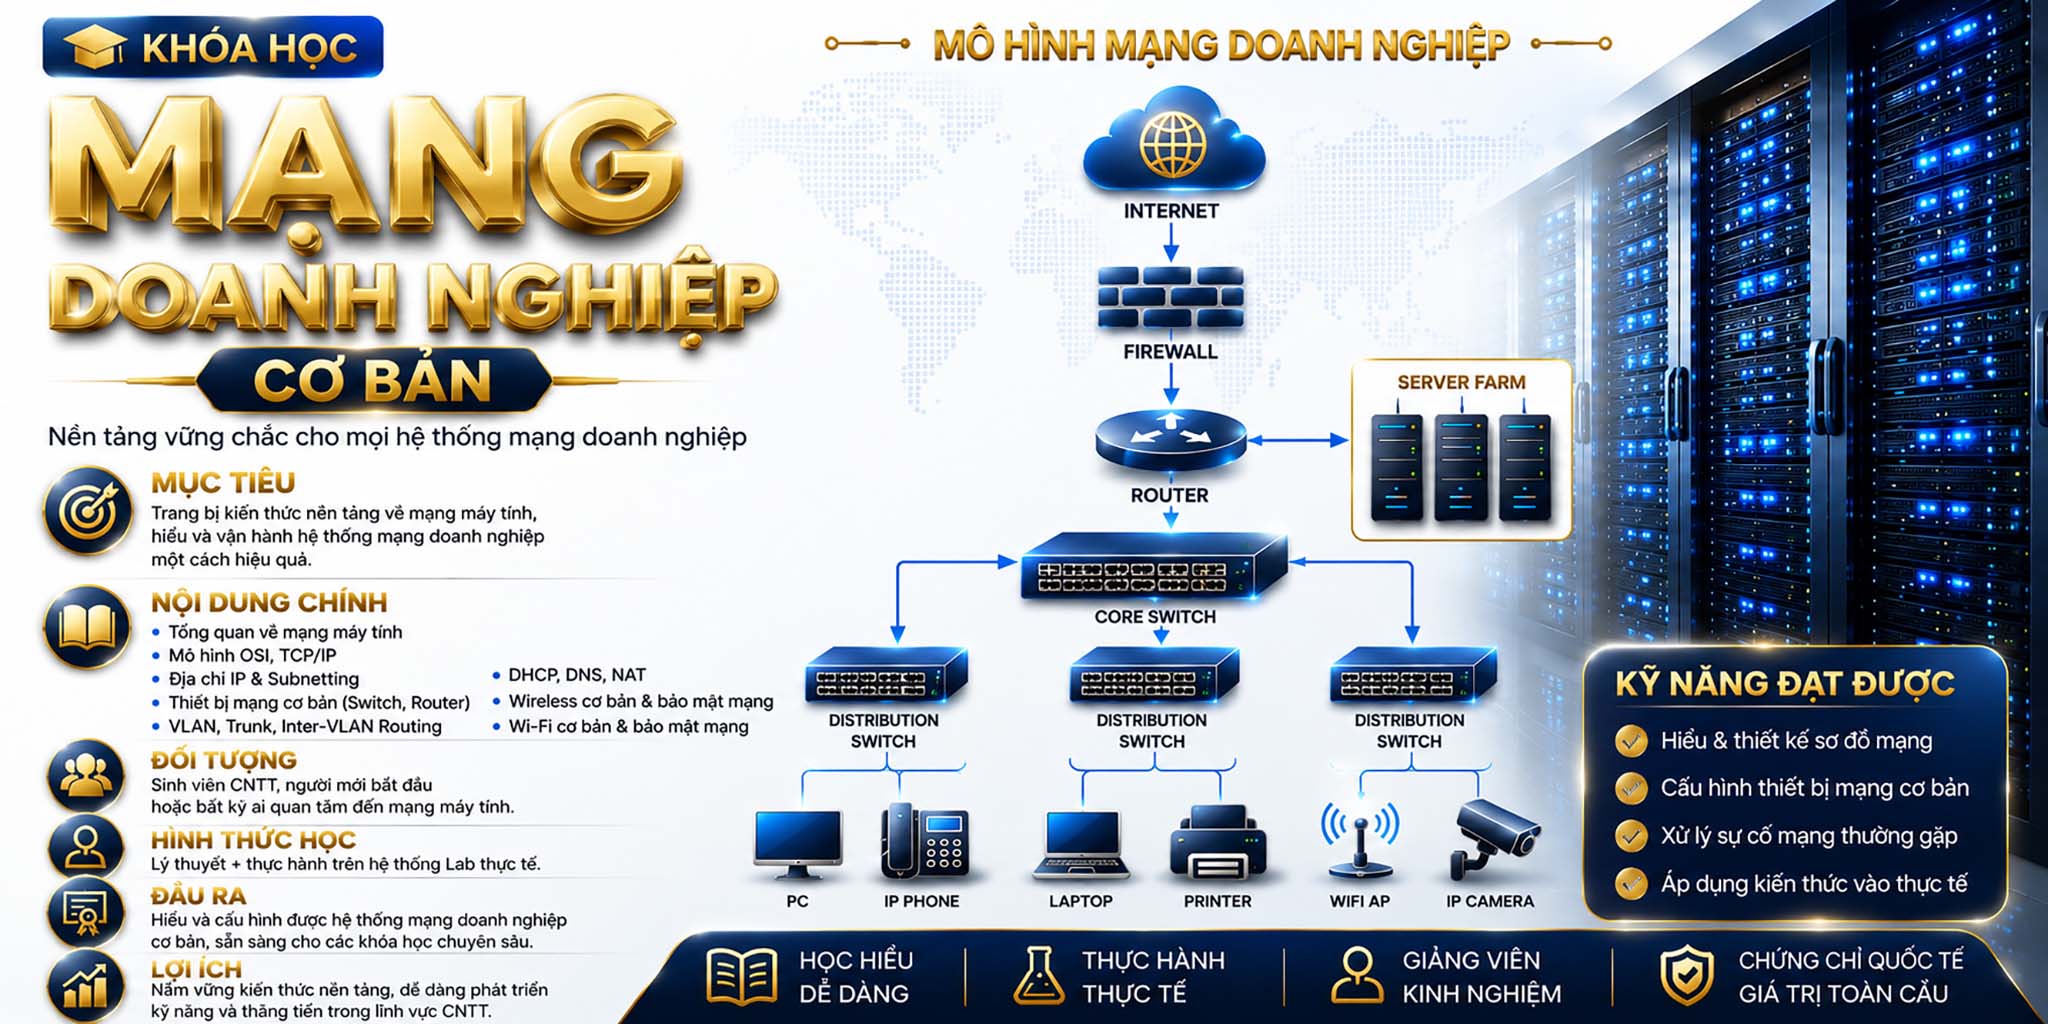
Mạng doanh nghiệp
Mạng Doanh Nghiệp Cơ Bản là chương trình đào tạo nền tảng theo định hướng Enterprise Networking, giúp học viên xây dựng tư duy hệ thống và năng lực thực hành mạng bài bản. Thông qua Hands-on Labs và các tình huống thực tế, học viên từng bước làm chủ TCP/IP, IP Addressing, Switching, VLAN, Routing, DHCP, DNS, NAT và Network Security. Chương trình kiến tạo nền móng vững chắc để học viên tự tin triển khai, vận hành và xử lý sự cố mạng cơ bản, đồng thời sẵn sàng phát triển lên các cấp độ Enterprise Networking cao [...]
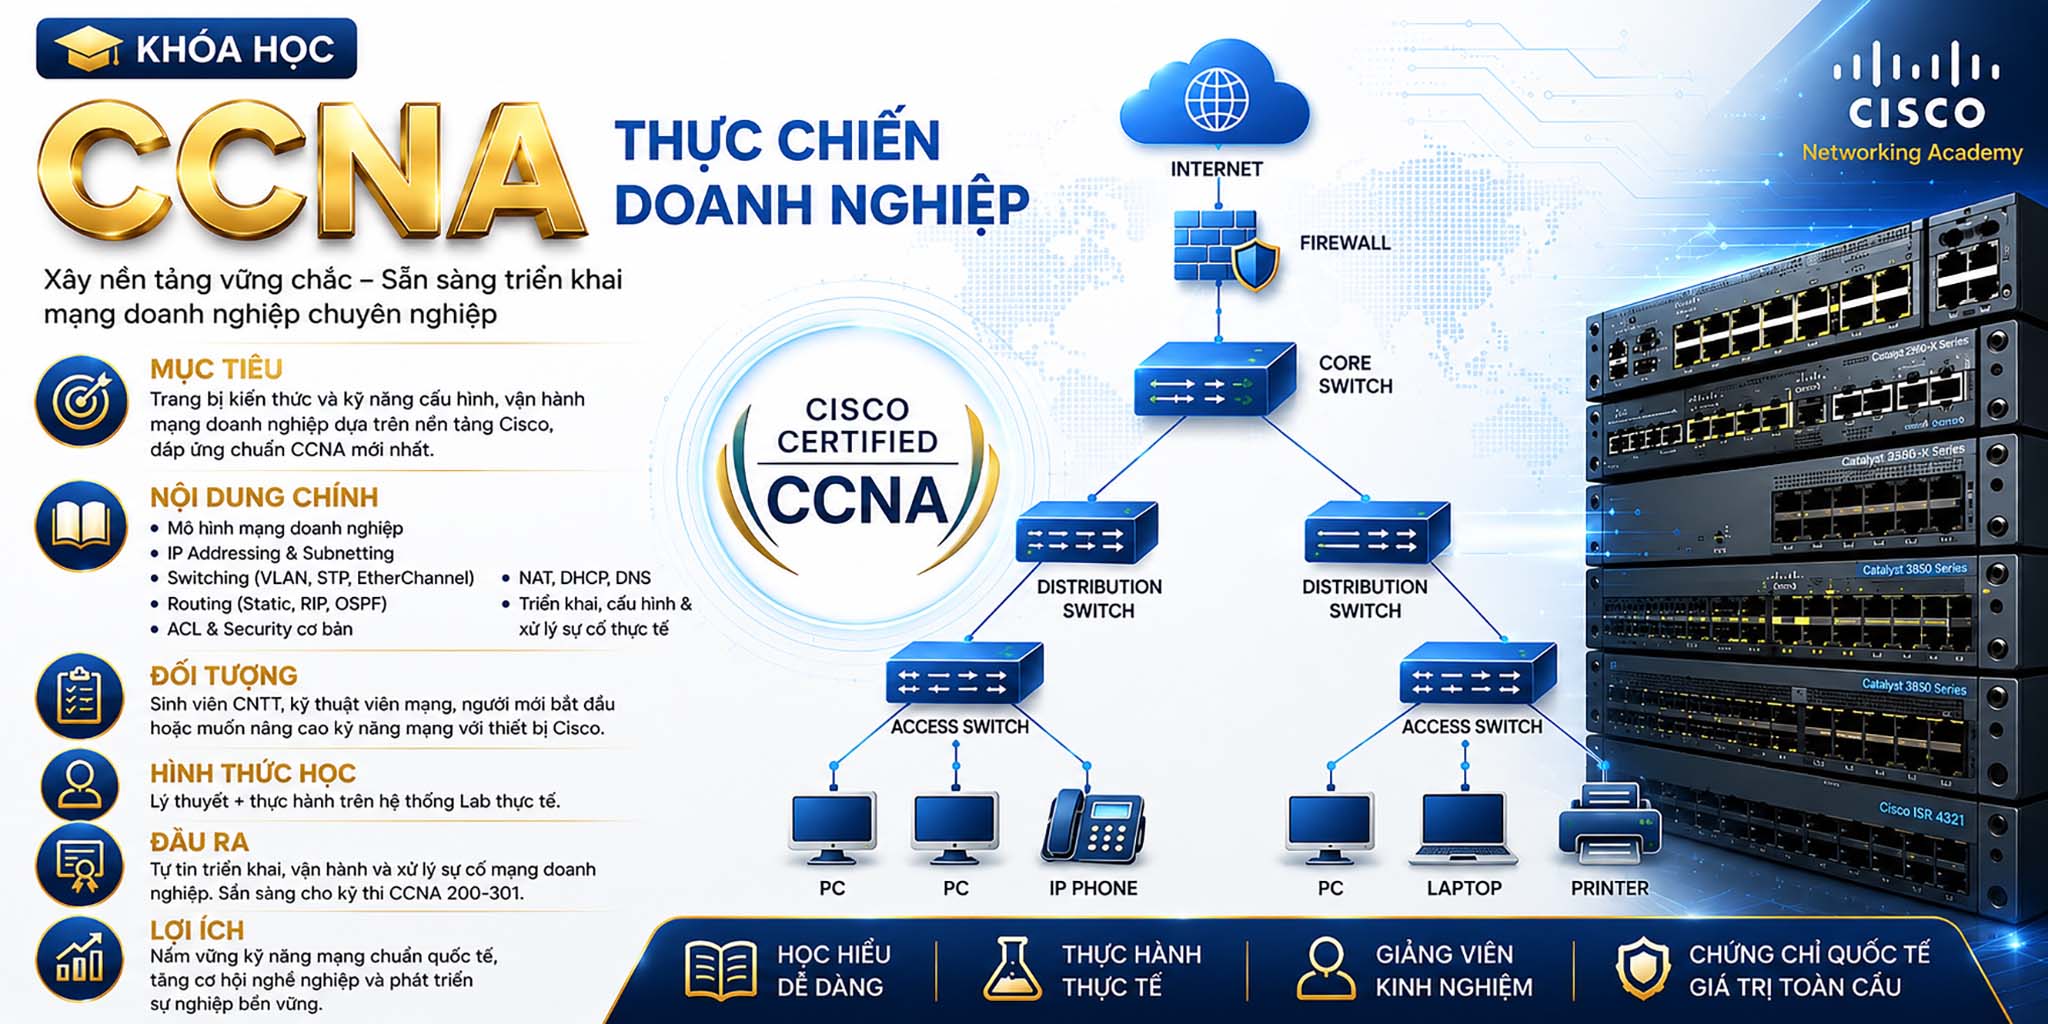
CCNA thực chiến
CCNA Thực Chiến Doanh Nghiệp là chương trình đào tạo theo định hướng Enterprise Networking, kết hợp nền tảng CCNA với năng lực triển khai mạng thực tế. Thông qua Hands-on Labs và các tình huống doanh nghiệp, học viên từng bước làm chủ IP Addressing, Switching, VLAN, STP, EtherChannel, Routing, ACL, NAT, DHCP, DNS và Network Security. Chương trình giúp xây dựng tư duy hệ thống, năng lực cấu hình, vận hành và xử lý sự cố, đồng thời tạo nền tảng vững chắc để chinh phục CCNA và phát triển sự nghiệp Network Engineer.
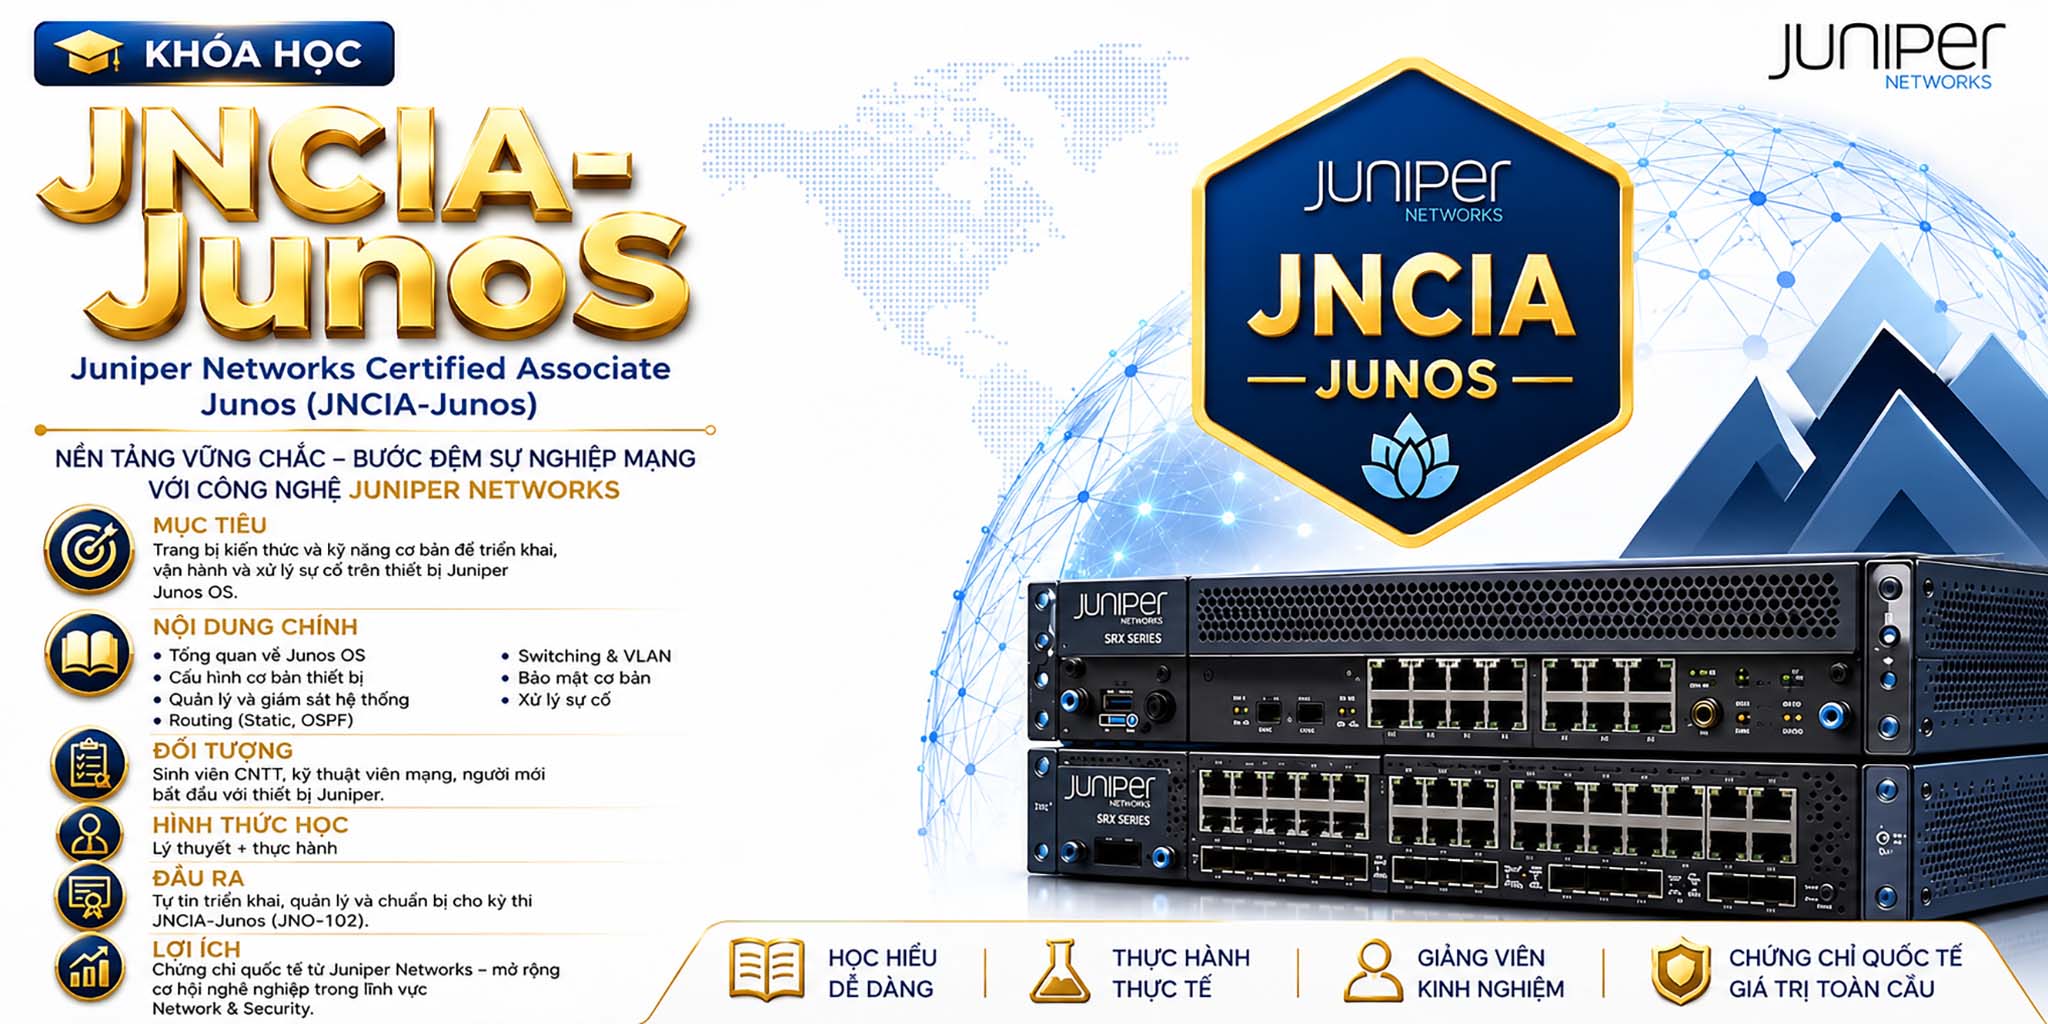
Juniper-Junos
JNCIA-Junos là chương trình đào tạo nền tảng theo chuẩn Juniper Networks, giúp học viên xây dựng tư duy hệ thống và năng lực thực hành với Junos OS. Thông qua Hands-on Labs và các tình huống mạng thực tế, học viên từng bước làm chủ cấu hình, vận hành, giám sát, Routing, Switching, VLAN, Security và xử lý sự cố cơ bản trên thiết bị Juniper. Chương trình tạo nền móng vững chắc để tự tin chinh phục JNCIA-Junos, đồng thời mở rộng lộ trình phát triển chuyên môn trong Enterprise Networking & Network Security.
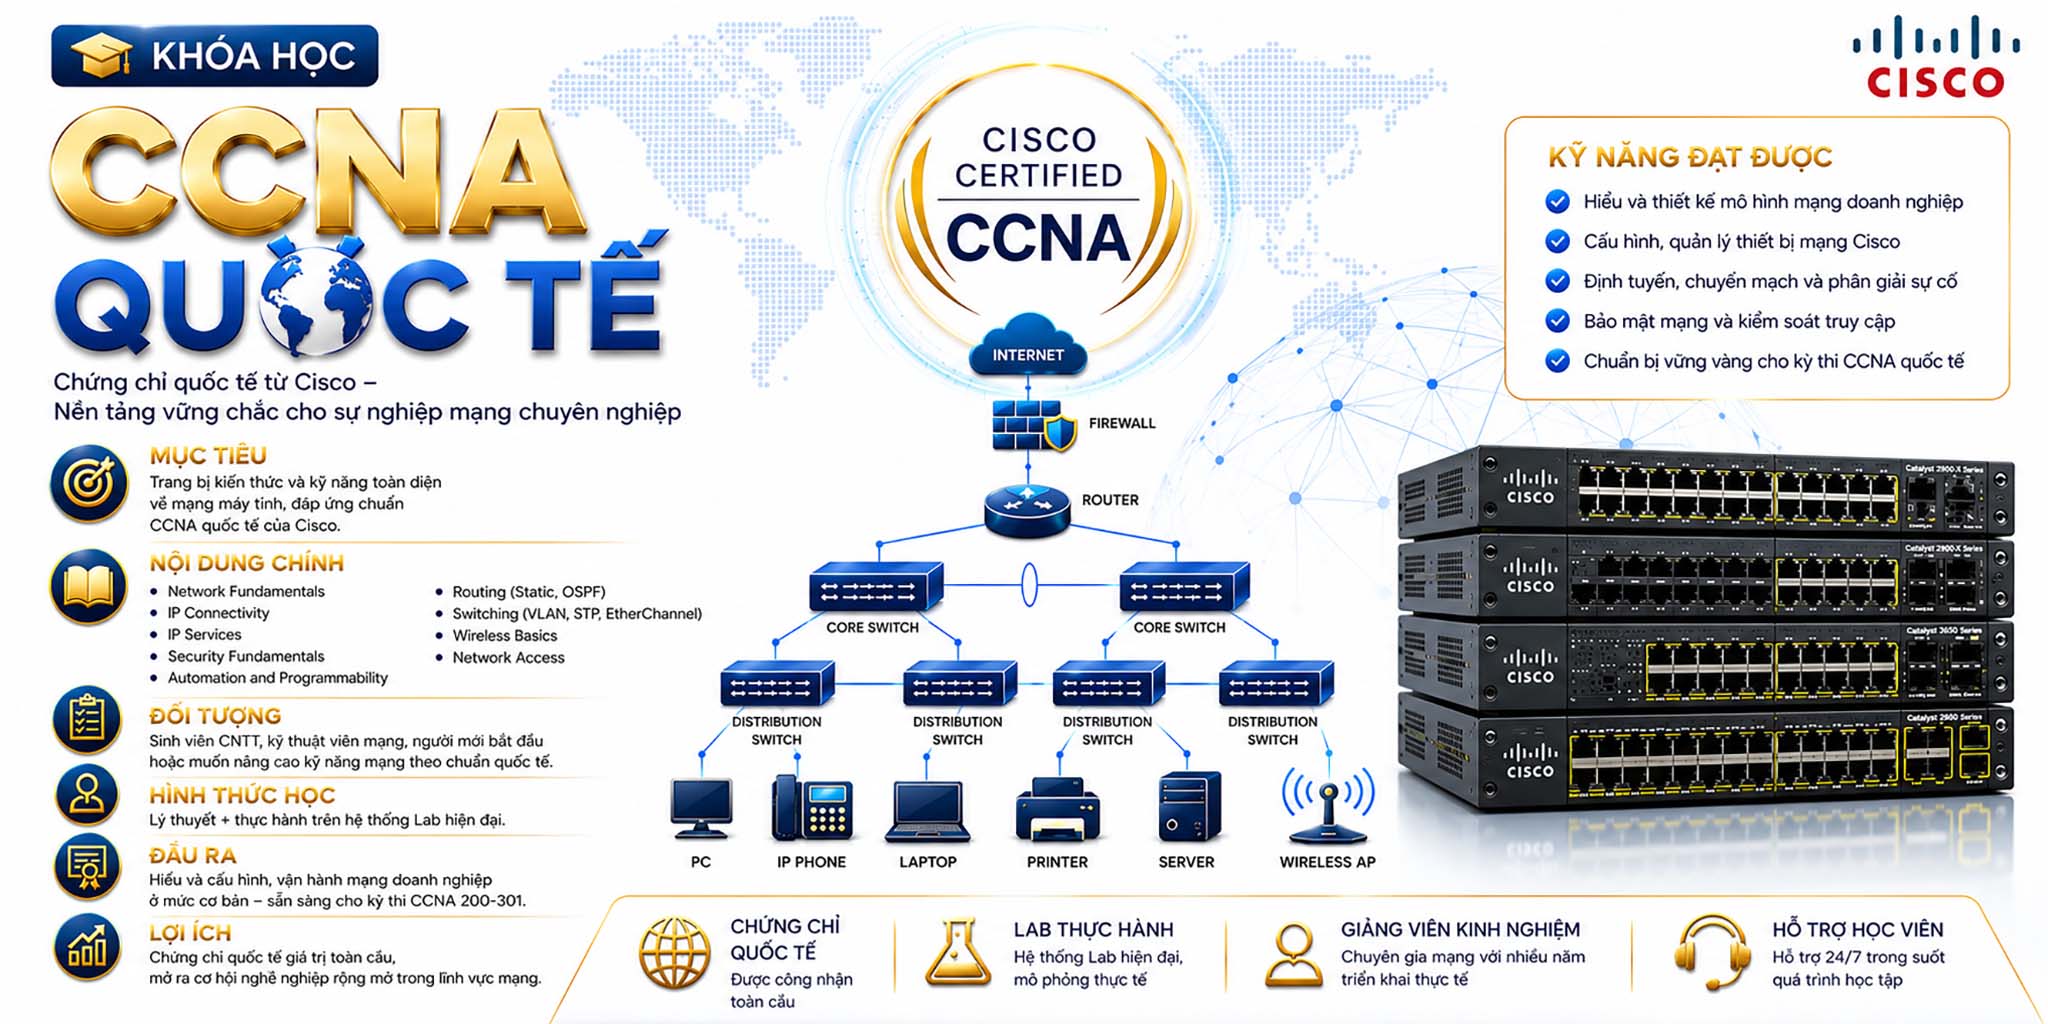
CCNA Quốc tế
CCNA Quốc Tế là chương trình đào tạo nền tảng theo chuẩn Cisco, kết hợp kiến thức hệ thống với Hands-on Labs và các tình huống mạng doanh nghiệp thực tế. Học viên từng bước làm chủ Network Fundamentals, IP Connectivity, Switching, Routing, Network Access, Security và Automation, đồng thời phát triển năng lực cấu hình, vận hành và xử lý sự cố. Chương trình kiến tạo nền tảng vững chắc để tự tin chinh phục CCNA, phát triển năng lực Enterprise Networking và mở rộng lộ trình nghề nghiệp Network Engineer chuyên nghiệp.