Juniper Enterprise Networking
Thông tin học phí và các ưu đãi
Juniper Enterprise Networking là chương trình đào tạo thực chiến Cấp độ 2 trong lộ trình Juniper Network Engineering, dành cho những học viên không muốn dừng lại ở mức “biết Junos”, mà muốn tiến lên năng lực triển khai, vận hành và xử lý sự cố hệ thống mạng doanh nghiệp trên nền tảng Juniper. Đây là bước chuyển quan trọng từ kiến thức quản trị thiết bị sang tư duy và năng lực của một Enterprise Network Engineer thực thụ. Chương trình tập trung vào ba miền năng lực cốt lõi: Enterprise Campus Switching, Enterprise Routing & High Availability và Secure Enterprise Edge. Học viên không thực hành trên các bài lab rời rạc, mà trực tiếp xây dựng một Enterprise Network xuyên suốt toàn khóa học, từng bước phát triển từ Switching, Layer 3, RSTP, LACP đến OSPF, IPv6, VRRP và Juniper SRX. Với định hướng 20% nền tảng – 80% thực hành, học viên liên tục cấu hình, kiểm chứng, tạo lỗi, troubleshooting, rollback và hoàn thiện hệ thống theo quy trình kỹ thuật thực tế. Mục tiêu của chương trình giúp học viên hình thành năng lực triển khai thực tế, tư duy xử lý sự cố và tự tin để làm việc với hạ tầng Juniper.
THÔNG TIN CHƯƠNG TRÌNH ĐÀO TẠO
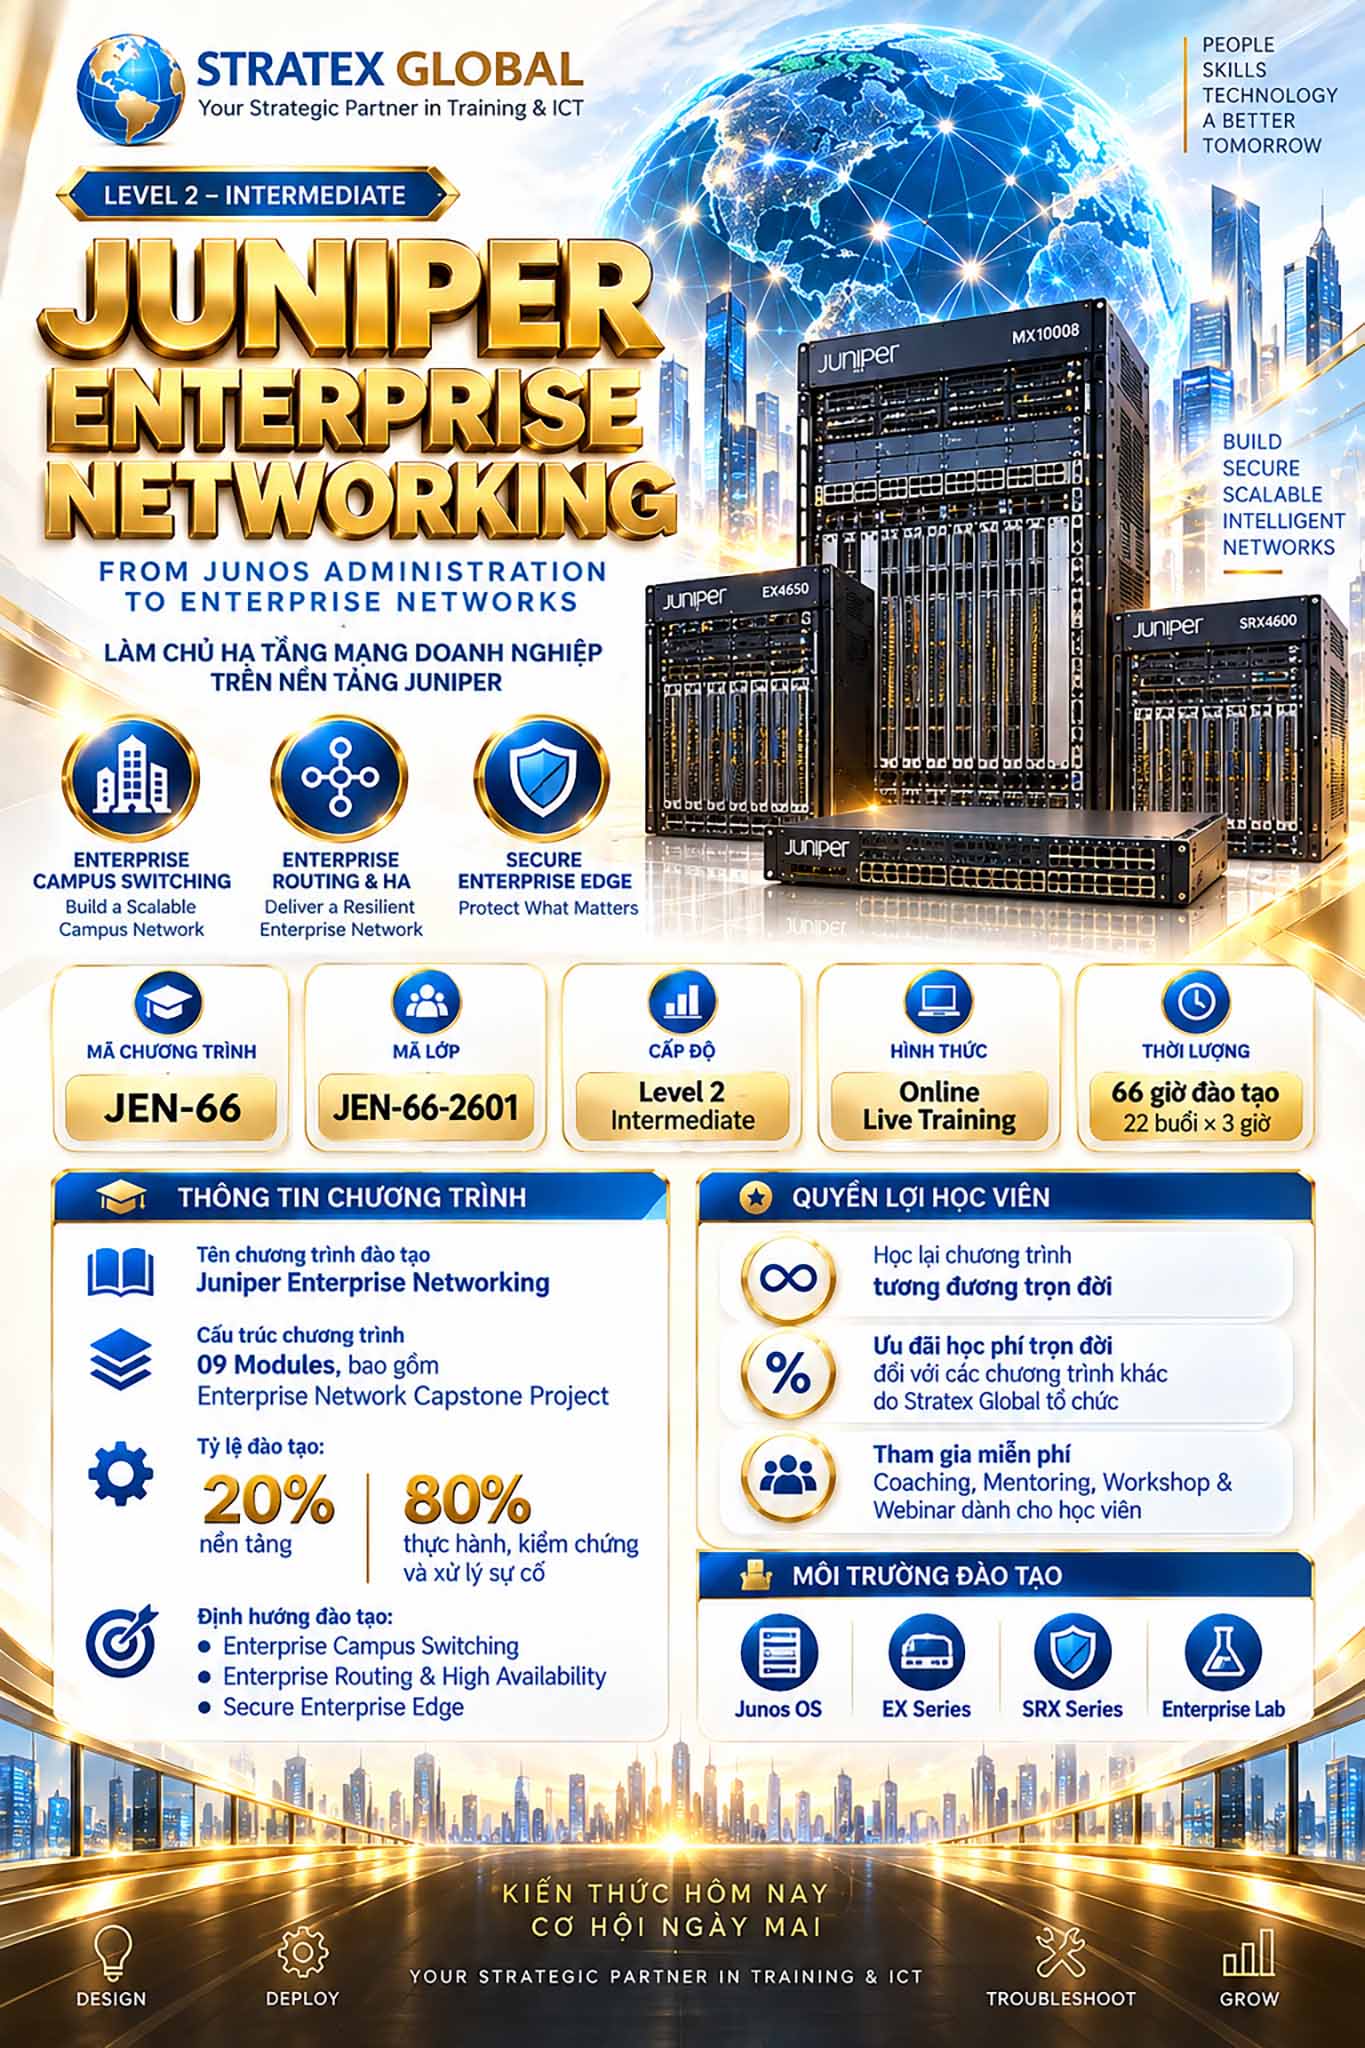
- Tên chương trình: Juniper Enterprise Networking
- Mã chương trình: JEN-66
- Mã lớp: JEN-66-2601
- Cấp độ: Level 2 – Intermediate
- Hình thức: Online Live Training
- Thời lượng: 66 giờ – 22 buổi × 3 giờ
- Cấu trúc: 09 Modules, bao gồm Enterprise Network Capstone Project
- Phương pháp: 20% nền tảng – 80% thực hành, kiểm chứng và xử lý sự cố
- Định hướng: Enterprise Campus Switching + Enterprise Routing & High Availability + Secure Enterprise Edge
- Học lại chương trình tương đương trọn đời theo chính sách học tập liên tục.
- Ưu đãi học phí trọn đời cho các chương trình khác của Stratex Global.
- Tham gia miễn phí Coaching, Mentoring, Workshop & Webinar theo chính sách học viên.
Thời lượng
Tổng thời lượng: 66 giờ đào tạo chuyên sâu – 22 buổi × 3 giờ
- Cấu trúc chương trình: 09 Modules, phát triển liên tục từ Enterprise Campus Switching đến Secure Enterprise Edge
- Capstone Project: Enterprise Network Capstone Project tích hợp toàn bộ kiến thức và kỹ năng ở cuối chương trình
- Môi trường đào tạo: Junos OS, Juniper EX, Juniper SRX và Enterprise Lab thực chiến trên mô hình mạng doanh nghiệp Juniper thống nhất
- Phương pháp đào tạo: 20% nền tảng – 80% Hands-on Labs, Enterprise Scenarios, Fault Injection & Troubleshooting
- Định hướng kiến thức: Enterprise Campus Switching – Layer 3 Switching & Inter-VLAN Routing – Enterprise Routing & High Availability – Secure Enterprise Edge
- Định hướng đào tạo: Design – Configuration – Operations – High Availability – Security – Troubleshooting
- Mục tiêu đầu ra: Phát triển năng lực thiết kế, triển khai, cấu hình, kiểm chứng, vận hành, bảo mật và xử lý sự cố hệ thống mạng doanh nghiệp trên nền tảng Juniper.
Nội dung đào tạo
Establish the architectural foundation and standardize the Enterprise Lab environment for the entire training program.
Key Topics:
- Enterprise Network Architecture
- Access, Distribution/Core, WAN & Security Edge
- Layer 2 Domains & Layer 3 Boundaries
- Device Inventory & Interface Planning
- VLAN Planning
- IPv4/IPv6 Addressing Plan
- Junos Enterprise Baseline
- Management Network Design
- SSH, NTP, Syslog & SNMP
- Configuration Management
- Pre-Check, Commit Check, Post-Check & Rollback Procedures
Hands-on Focus:
- Build the initial Enterprise Network topology, standardize device configurations, develop the IP/VLAN plan, and establish the validated Junos baseline that will be used throughout the program.
Build the Campus Layer 2 infrastructure and implement enterprise network segmentation using VLANs and IEEE 802.1Q trunking.
Key Topics:
- Ethernet Switching Fundamentals
- Ethernet Frame Forwarding
- MAC Address Learning & MAC Address Table
- Known Unicast & Unknown Unicast
- Broadcast & Multicast Fundamentals
- Collision Domains & Broadcast Domains
- VLAN Architecture
- VLAN Membership
- Access Port Configuration
- IEEE 802.1Q VLAN Tagging
- Trunk Port Configuration
- Native VLAN
- Allowed VLANs
- Multi-Switch VLAN Deployment
- Layer 2 Verification
- VLAN & Trunk Troubleshooting
Hands-on Focus:
- Design and deploy User, Server, Voice, Guest, and Management VLANs, extend VLAN connectivity across multiple switches, configure Access and Trunk links, verify end-to-end Layer 2 connectivity, and troubleshoot common VLAN and trunking issues.
Extend the Campus Network from Layer 2 to Layer 3 and establish routing connectivity between VLANs and other network segments.
Key Topics:
- Layer 3 Switching Architecture
- Integrated Routing and Bridging – IRB
- VLAN-to-IRB Mapping
- Default Gateway Design
- Inter-VLAN Routing
- Routed Physical Interfaces
- Layer 3 Aggregated Ethernet Interfaces
- Connected Routes
- ARP
- IPv6 Neighbor Discovery
- Routing Table Analysis
- Layer 3 Transit Networks
- Static Routing Integration
- Next-Hop Analysis
- Return Path Analysis
- End-to-End Packet Flow
- Layer 3 Verification & Troubleshooting
Hands-on Focus:
- Build Layer 3 gateways for enterprise VLANs, deploy Inter-VLAN Routing, configure routed physical and aggregated interfaces, establish transit connectivity, and integrate the Campus Network with Server and WAN segments while validating end-to-end Layer 3 traffic flow.
Build a resilient Campus Network with redundant Layer 2 connectivity while preventing switching loops and maintaining stable network convergence.
Key Topics:
- Layer 2 Loops
- Broadcast Storms
- Duplicate Frames
- MAC Flapping
- STP / RSTP Architecture
- Bridge ID
- Root Bridge Election
- Root Port
- Designated Port
- Alternate Port
- Port Roles & Port States
- Bridge Priority
- Path Cost
- Root Primary / Secondary Design
- Edge Port
- BPDU Protection
- RSTP Convergence
- Failure Testing
- STP Troubleshooting
Hands-on Focus:
- Deploy redundant Layer 2 links, control Root Bridge placement, validate RSTP port roles and states, test convergence during link failures, and troubleshoot common spanning-tree issues in a Campus Network environment.
Increase uplink bandwidth and resiliency while introducing Juniper switch virtualization through Link Aggregation, LACP, and Virtual Chassis technologies.
Key Topics:
- Link Aggregation Fundamentals
- Aggregated Ethernet – AE
- LACP Architecture
- Active / Passive Modes
- Actor & Partner
- Physical Member Links
- Bundle State
- Minimum Links
- Traffic Distribution
- Link Failure & Failover
- LACP Monitoring & Verification
- Virtual Chassis Architecture
- Member ID
- Routing Engine Roles
- Master / Backup Roles
- Virtual Chassis Ports & Topology
- Virtual Chassis Operations
Hands-on Focus:
- Deploy and verify AE/LACP uplinks, test member-link failures, monitor bundle state and failover behavior, and perform guided Virtual Chassis configuration, verification, and operational exercises.
Integrate essential Campus Network services and strengthen control and protection at the Access Layer.
Key Topics:
- DHCP Architecture
- DHCP DORA Process
- DHCP Relay
- DHCP Scope & VLAN Mapping
- DHCP Troubleshooting
- LLDP
- Neighbor Discovery
- MAC Limiting
- Access Port Security
- Storm Control
- Broadcast & Multicast Protection
- Unknown Unicast Control
- Basic Junos Firewall Filters
- Management Access Protection
- Counters & Logging
- Campus Operational Visibility
Hands-on Focus:
- Deploy DHCP Relay across multiple VLANs, use LLDP for topology visibility, implement Access Layer protection mechanisms, verify policy behavior, and troubleshoot common Campus service and access-security issues.
Build enterprise dynamic routing, extend the network to an IPv6 Dual-Stack architecture, and implement resilient default-gateway services for high availability.
Key Topics:
OSPF Fundamentals & Single-Area Routing
- Dynamic Routing Fundamentals
- Link-State Routing
- OSPF Architecture
- Router ID
- Neighbor Discovery & Adjacency
- Hello & Dead Timers
- Link-State Database – LSDB
- SPF Fundamentals
- OSPF Cost
- Passive Interfaces
- Static-to-OSPF Migration
Multi-Area OSPF & Enterprise Route Design
- Backbone Area 0
- Non-Backbone Areas
- Area Border Router – ABR
- Inter-Area Routing
- OSPF Cost & Path Selection
- Default Route Origination
- Equal-Cost Multi-Path – ECMP
- Routing Convergence
- Enterprise OSPF Verification & Troubleshooting
IPv6 Dual Stack & OSPFv3
- IPv6 Addressing Review
- Link-Local & Global Unicast Addresses
- IPv6 Neighbor Discovery
- Dual-Stack Architecture
- OSPFv3 Fundamentals
- OSPFv3 Adjacency
- IPv6 Route Verification
- OSPFv3 Troubleshooting
Gateway High Availability
- VRRP Architecture
- Virtual IP Address
- VRRP Priority
- Preemption
- Master & Backup Roles
- Default Gateway Redundancy
- Gateway Failover
- OSPF & VRRP Integration
- Failure Testing
- Convergence Analysis
- High-Availability Troubleshooting
Hands-on Focus:
- Deploy OSPF and OSPFv3 across Campus, WAN, and Enterprise Edge networks; implement an IPv4/IPv6 Dual-Stack architecture; configure VRRP-based gateway redundancy; validate routing convergence and failover behavior; and troubleshoot enterprise routing and high-availability scenarios.
Integrate Juniper SRX at the Enterprise Edge and establish stateful security controls between enterprise network zones.
Key Topics:
- Juniper SRX Architecture
- Packet-Based vs. Flow-Based Processing
- Security Zones
- Trust / Server / Guest / Untrust Zones
- Interface-to-Zone Assignment
- Host-Inbound Traffic
- Session Table
- Stateful Traffic Processing
- Address Book & Address Sets
- Security Policy Architecture
- From-Zone / To-Zone
- Source & Destination Matching
- Applications
- Permit / Deny / Reject Actions
- Policy Ordering
- Policy Logging
- Least-Privilege Principles
- Source NAT
- NAT Rule Sets
- Interface NAT
- Source NAT Pools
- NAT Sessions
- End-to-End Flow Analysis
- Route → Zone → Policy → Session → NAT
- SRX Verification & Troubleshooting
Hands-on Focus:
- Integrate Juniper SRX into the Enterprise Edge, configure Security Zones and stateful Security Policies, deploy Source NAT, analyze end-to-end traffic flows, verify sessions and translations, and troubleshoot routing, zone, policy, session, and NAT issues.
Integrate the knowledge and skills developed throughout the program into a complete Juniper enterprise network, validate the solution against technical requirements, and complete the final acceptance and handover process.
Phase 1 – Design & Deployment
- Business & Technical Requirements
- Enterprise Topology Review
- Device & Interface Planning
- VLAN & IP Addressing Plan
- Layer 2 / Layer 3 Design
- OSPF & High Availability Plan
- Security Zone & Policy Plan
- Deployment & Integration
Phase 2 – Validation & Acceptance Testing
- End-to-End Connectivity Testing
- Layer 2 Resiliency Testing
- LACP Failure Testing
- OSPF Convergence Testing
- IPv4 / IPv6 Routing Validation
- VRRP Gateway Failover Testing
- SRX Security Policy Testing
- NAT Validation
- Security & Functional Acceptance
Phase 3 – Troubleshooting Challenge & Technical Handover
The instructor introduces controlled Fault Injection scenarios across multiple layers of the enterprise network.
Students perform the complete troubleshooting workflow:
Detect → Isolate → Analyze → Verify → Correct → Retest → Document
Potential fault domains include:
- VLAN & Trunking
- IRB & Inter-VLAN Routing
- RSTP
- LACP
- DHCP Relay
- OSPF / OSPFv3
- VRRP
- SRX Security Zones
- Security Policies
- NAT
- Routing & Return Path
Final Project Deliverables:
- High-Level Design
- As-Built Network Topology
- Device Inventory
- Interface Matrix
- VLAN & IP Addressing Plan
- Layer 3 Gateway Plan
- OSPF Area & Cost Plan
- Gateway High-Availability Plan
- Security Zone Matrix
- Security Policy Matrix
- NAT Matrix
- Final Device Configurations
- Acceptance Test Report
- Incident / Root Cause Analysis Report
- Operations Runbook
- Rollback Plan
- Technical Presentation & Solution Defense
Phương pháp đào tạo
Chương trình được xây dựng theo chu trình kỹ thuật xuyên suốt của một dự án mạng doanh nghiệp thực tế: Understand → Design → Configure → Verify → Break → Troubleshoot → Recover → Document. Học viên không tiếp cận kiến thức theo từng cấu hình rời rạc, mà từng bước phân tích yêu cầu, thiết kế giải pháp, triển khai cấu hình, kiểm chứng hoạt động và xử lý sự cố trên một Enterprise Lab thống nhất xuyên suốt toàn chương trình.
Với định hướng 20% nền tảng – 80% thực hành, trọng tâm đào tạo không chỉ là khả năng cấu hình thiết bị mà còn phát triển năng lực phân tích lưu lượng, kiểm chứng trạng thái hệ thống, khoanh vùng sự cố, xác định Root Cause, thực hiện rollback, khôi phục dịch vụ và đánh giá hệ thống sau thay đổi. Mỗi bài lab được thiết kế để học viên không chỉ biết cách triển khai, mà còn hiểu rõ vì sao hệ thống hoạt động, điều gì xảy ra khi có lỗi và cách đưa hệ thống trở lại trạng thái ổn định.
Thông qua quá trình thực hành liên tục, học viên từng bước hình thành tư duy Enterprise Network Engineering, phương pháp troubleshooting có hệ thống và tác phong triển khai chuyên nghiệp. Toàn bộ cấu hình, kết quả kiểm thử, phương án xử lý và thay đổi kỹ thuật đều được tài liệu hóa theo quy trình thực tế, giúp học viên làm quen với cách vận hành, nghiệm thu và bàn giao hệ thống mạng trong môi trường doanh nghiệp.
Định hướng năng lực đầu ra
Chương trình Juniper Enterprise Networking – JEN-66 được xây dựng theo lộ trình phát triển năng lực liên tục, đưa học viên từ Enterprise Campus Switching đến Layer 3 Switching & Inter-VLAN Routing, Layer 2 Resiliency, Enterprise Routing, IPv6 Dual Stack, Gateway High Availability, Secure Enterprise Edge và cuối cùng là Enterprise Troubleshooting trên toàn bộ hệ thống.
Trọng tâm của chương trình không nằm ở việc ghi nhớ thêm nhiều câu lệnh Junos, mà ở việc hình thành năng lực kỹ thuật có thể áp dụng trực tiếp trong môi trường doanh nghiệp. Học viên được rèn luyện xuyên suốt từ phân tích yêu cầu, thiết kế kiến trúc, triển khai cấu hình và kiểm chứng hoạt động đến bảo đảm tính sẵn sàng, kiểm soát bảo mật, phân tích luồng lưu lượng và xử lý sự cố end-to-end trên một hệ thống mạng Juniper thống nhất.
Thông qua quá trình học tập và thực hành liên tục, học viên từng bước hình thành tư duy Enterprise Network Engineering, khả năng nhìn nhận hạ tầng theo kiến trúc tổng thể và phương pháp xử lý vấn đề có hệ thống. Định hướng cuối cùng của JEN-66 là giúp học viên làm chủ toàn bộ vòng đời kỹ thuật của một hệ thống mạng doanh nghiệp — từ Design, Deployment và Validation đến Operations, Troubleshooting, Recovery và Technical Handover — sẵn sàng tham gia triển khai, vận hành và xử lý sự cố hạ tầng Juniper trong môi trường doanh nghiệp thực tế.
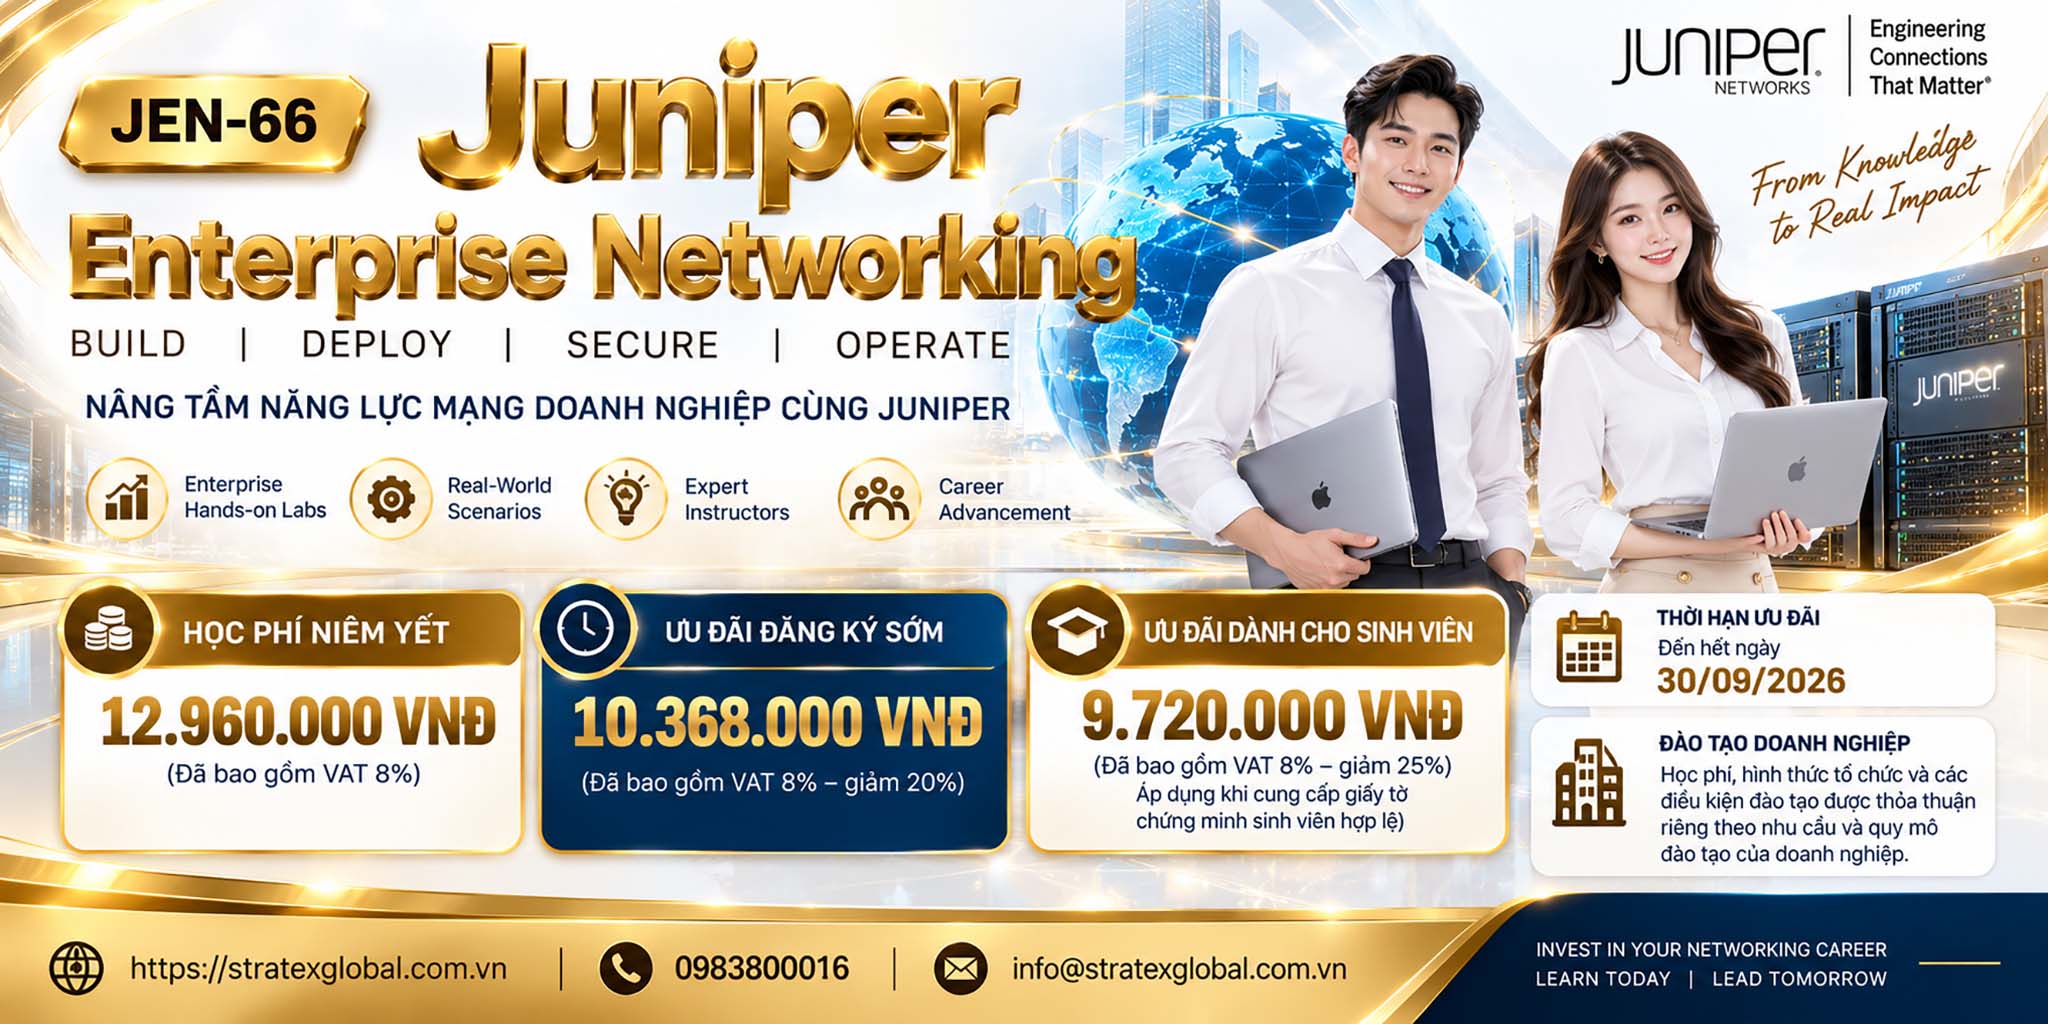
Thông tin học phí và ưu đãi
- Học phí niêm yết: 12.960.000 VNĐ
(Đã bao gồm VAT 8%) - Ưu đãi đăng ký sớm: 10.368.000 VNĐ
(Đã bao gồm VAT 8% – giảm 20%) - Ưu đãi dành cho sinh viên: 9.720.000 VNĐ
(Đã bao gồm VAT 8% – giảm 25%, áp dụng khi cung cấp giấy tờ chứng minh sinh viên hợp lệ) - Thời hạn ưu đãi: Đến hết ngày 30/09/2026
- Đào tạo doanh nghiệp: Học phí, hình thức tổ chức và các điều kiện đào tạo được thỏa thuận riêng theo nhu cầu và quy mô đào tạo của doanh nghiệp.
Chương trình đào tạo Juniper Enterprise Networking
Chương trình Juniper Enterprise Networking – JEN-66 được xây dựng nhằm giúp học viên nâng tầm năng lực chuyên môn, mở rộng cơ hội nghề nghiệp và tự tin làm việc trong môi trường mạng doanh nghiệp hiện đại. Đây là bước chuyển quan trọng từ nền tảng quản trị thiết bị đến tư duy và năng lực của một Enterprise Network Engineer.
Thông qua phương pháp đào tạo thực chiến và hệ thống Enterprise Hands-on Labs xuyên suốt, học viên phát triển khả năng tư duy hệ thống, triển khai giải pháp, kiểm chứng kết quả, xử lý sự cố và làm việc theo quy trình chuyên nghiệp, hướng đến năng lực có thể ứng dụng trực tiếp vào công việc và dự án thực tế.
Sau khi hoàn thành JEN-66, học viên có nền tảng để gia tăng giá trị nghề nghiệp, tự tin tham gia các dự án hạ tầng mạng và phát triển chuyên sâu hơn trong Network Engineering, Enterprise Infrastructure và Network Security, đồng thời sẵn sàng tiếp tục lộ trình Juniper Network Engineering.
Juniper Enterprise Networking – JEN-66 được thiết kế theo định hướng đào tạo thực chiến, nơi kiến thức, kỹ năng và trải nghiệm học tập được kết nối thành một lộ trình phát triển năng lực xuyên suốt. Chương trình nổi bật với 66 giờ đào tạo chuyên sâu, 80% thời lượng thực hành, Enterprise Lab liên tục, nội dung kế thừa giữa các module và trọng tâm rõ ràng vào Switching – Routing – Security – Troubleshooting.
Điểm khác biệt của JEN-66 không nằm ở việc học thêm nhiều câu lệnh, mà ở cách học viên được rèn luyện tư duy Network Engineer, khả năng phân tích vấn đề, xử lý sự cố, Fault Injection, tài liệu hóa kỹ thuật và hoàn thiện Capstone Project theo bối cảnh doanh nghiệp thực tế. Toàn bộ chương trình hướng đến việc biến kiến thức thành năng lực có thể ứng dụng trực tiếp vào công việc và dự án thực tế.
Qua đó, JEN-66 không chỉ giúp học viên nâng cao năng lực chuyên môn, mà còn gia tăng sự tự tin, giá trị nghề nghiệp và khả năng thích ứng với môi trường hạ tầng doanh nghiệp hiện đại, tạo nền tảng vững chắc để tiếp tục phát triển trong Enterprise Networking, Network Engineering và Network Security.
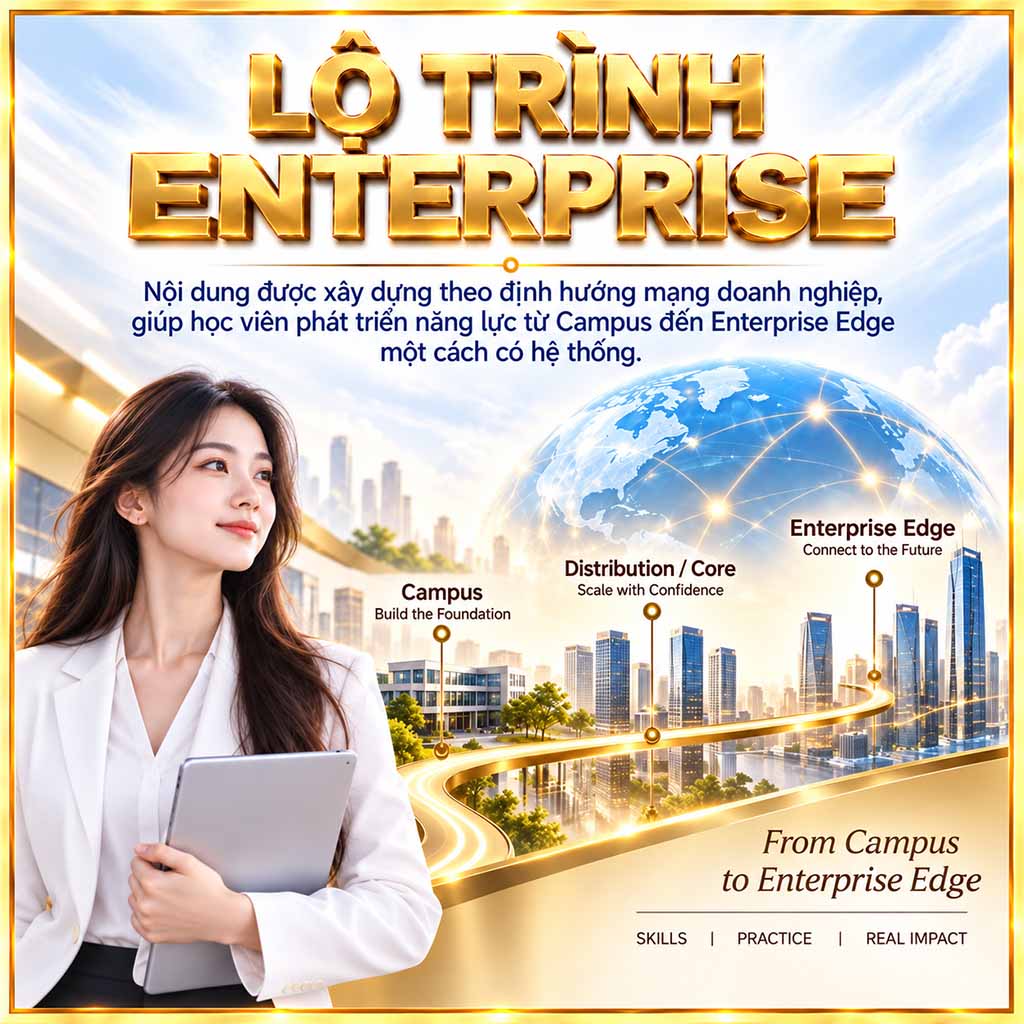
Lộ Trình Enterprise
Nội dung được xây dựng theo định hướng mạng doanh nghiệp, giúp học viên phát triển năng lực từ Campus đến Enterprise Edge.
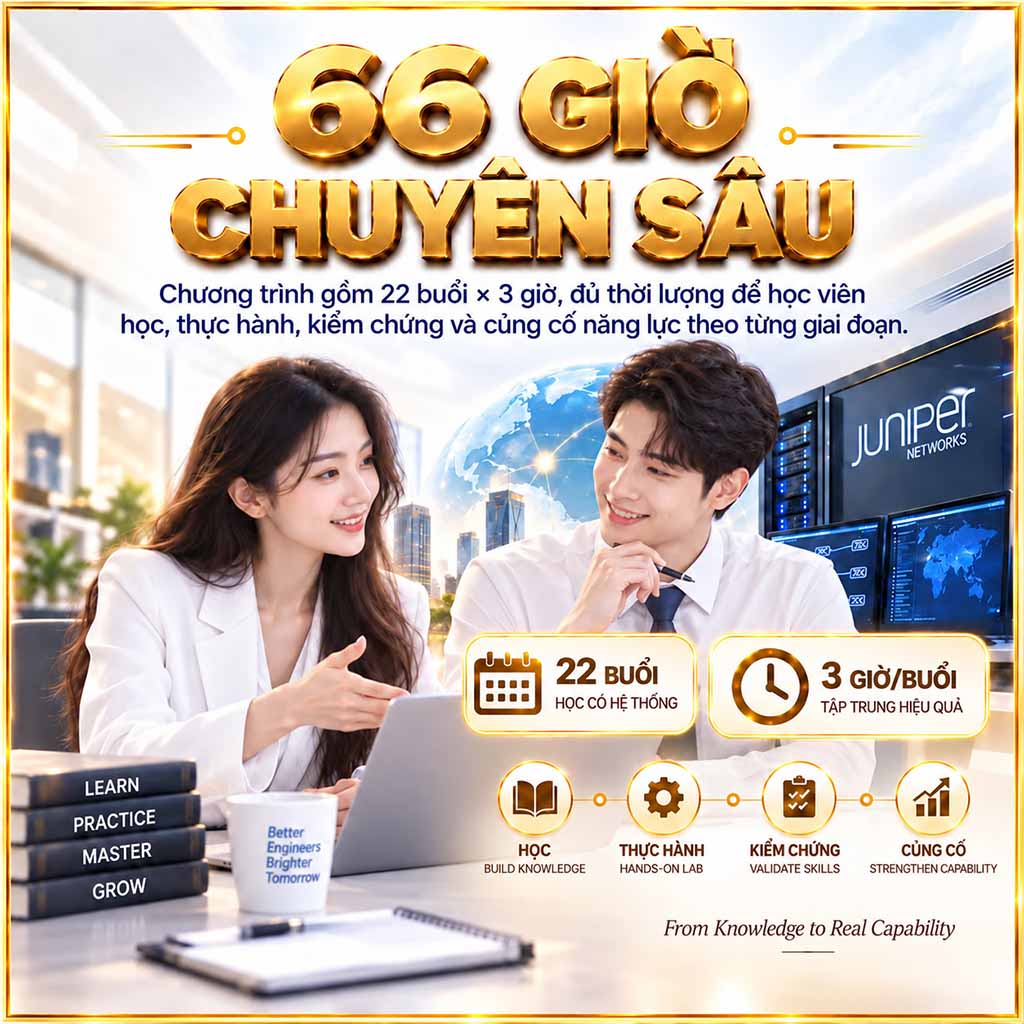
66 Giờ Chuyên Sâu
Chương trình gồm 22 buổi × 3 giờ, đủ thời lượng để học viên học, thực hành, kiểm chứng và củng cố năng lực theo từng giai đoạn.
80% Thực Hành
Trọng tâm chương trình là Hands-on Labs và Enterprise Scenarios giúp học viên gắn kiến thức trực tiếp với các tình huống thực tế.
Tư Duy Network Engineer
Phát triển tư duy và cách làm việc của Network Engineer: hiểu yêu cầu, triển khai, kiểm chứng, vận hành và xử lý sự cố thực tế.
Enterprise Lab Xuyên Suốt
Hệ thống mạng doanh nghiệp thống nhất xuyên suốt toàn khóa, thay vì thực hành trên các bài lab rời rạc và thiếu tính kế thừa.
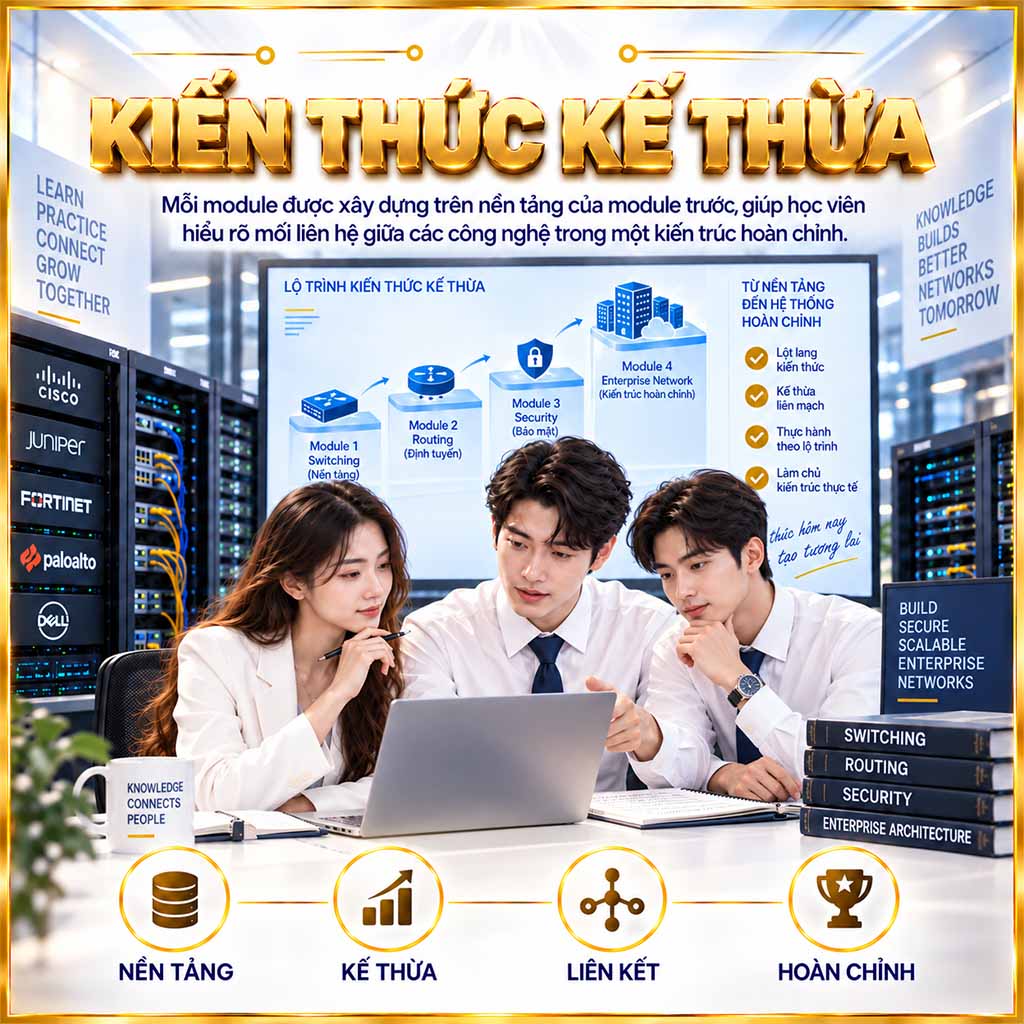
Kiến Thức Kế Thừa
Mỗi module kế thừa module trước, giúp học viên hiểu rõ mối liên hệ giữa các công nghệ trong hệ thống mạng doanh nghiệp.
Switching – Routing – Security
Phát triển năng lực cốt lõi Switching, Routing và Security, giúp học viên xây dựng nền tảng toàn diện cho hệ thống mạng doanh nghiệp hiện đại.
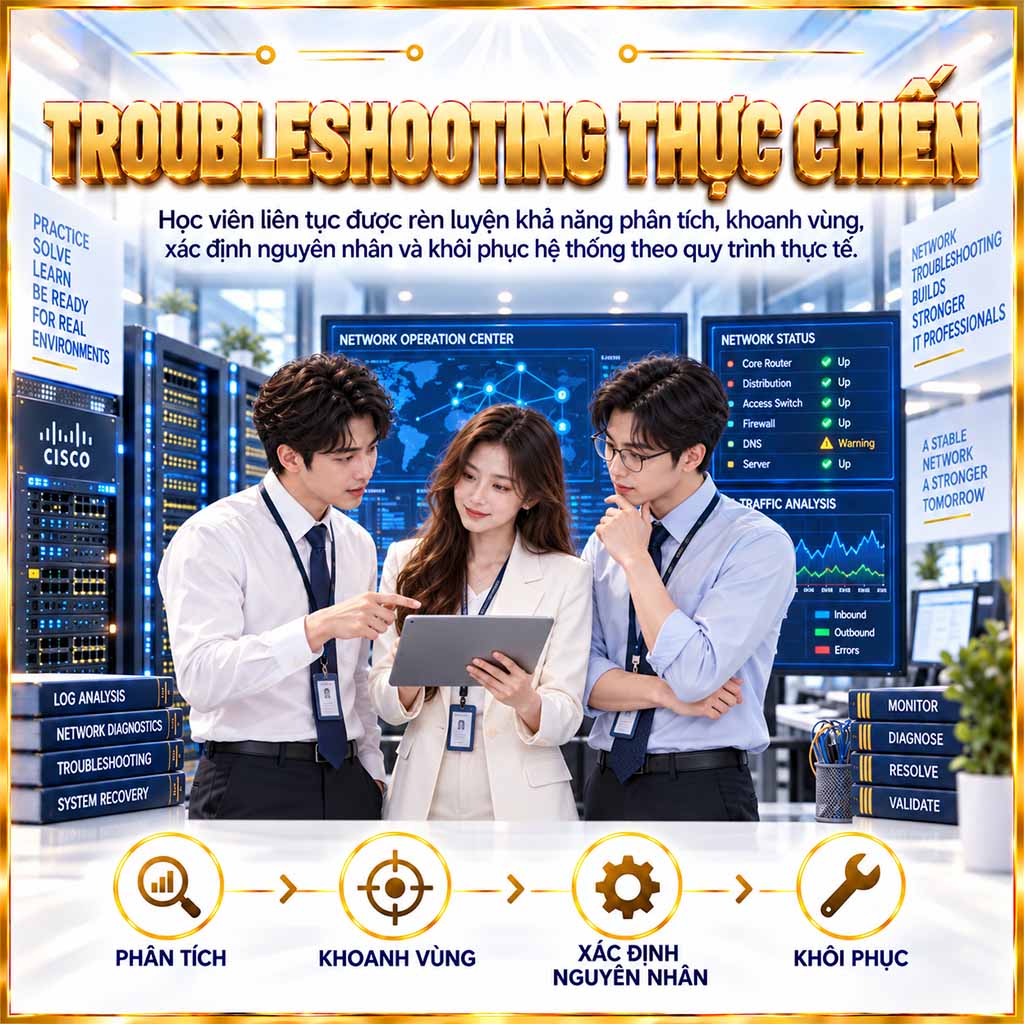
Troubleshooting Thực Chiến
Học viên liên tục rèn luyện khả năng phân tích, khoanh vùng, xác định nguyên nhân và khôi phục hệ thống theo quy trình troubleshooting.
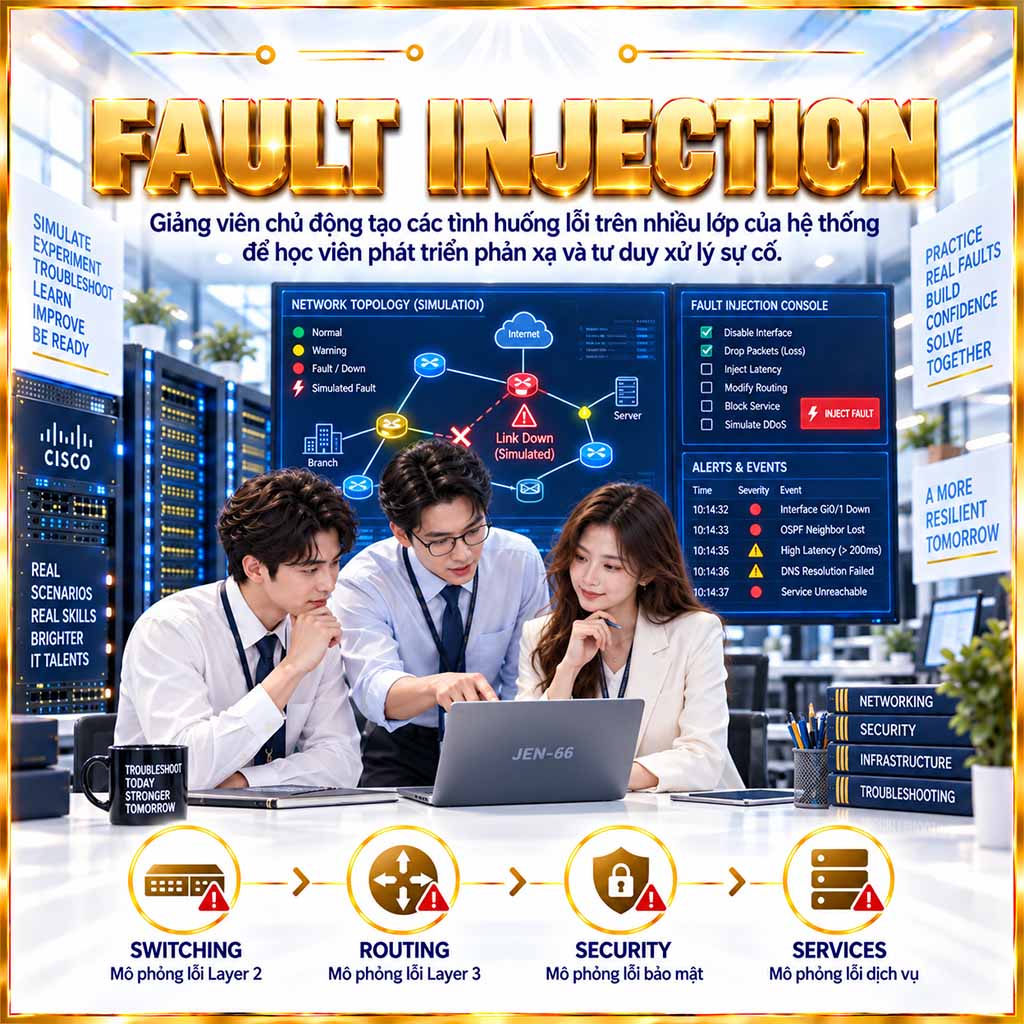
Fault Injection
Giảng viên chủ động tạo các tình huống lỗi trên nhiều lớp của hệ thống, giúp học viên phát triển phản xạ và tư duy xử lý sự cố thực tế.
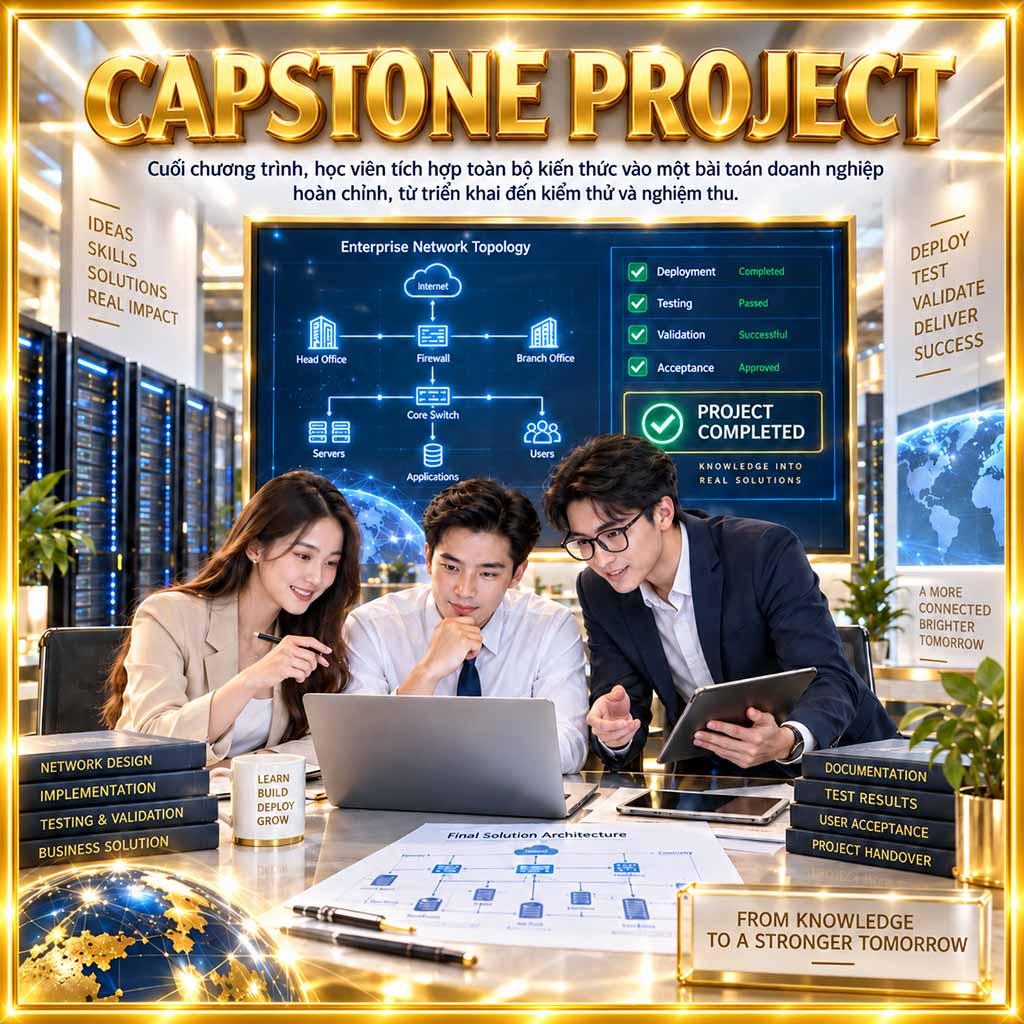
Capstone Project
Cuối chương trình, học viên tích hợp toàn bộ kiến thức vào một bài toán doanh nghiệp hoàn chỉnh, từ triển khai, kiểm thử đến nghiệm thu.
Tài Liệu Hóa Kỹ Thuật
Học viên làm quen với quy trình xây dựng và chuẩn hóa tài liệu kỹ thuật, từ topology, IP/VLAN plan đến RCA, runbook và rollback plan.
Phát Triển Nghề Nghiệp
Giúp học viên nâng cao giá trị chuyên môn, tự tin tham gia dự án thực tế và phát triển trong Network Engineering và Network Security.
Điều kiện tham gia học
Juniper Enterprise Networking – JEN-66 phù hợp với học viên đã có nền tảng Networking và Junos cơ bản, bao gồm TCP/IP, IPv4, Subnetting, VLAN, Switching, Routing và khả năng sử dụng Junos CLI. Học viên đã hoàn thành Practical Junos Administration – PJA-45 sẽ có nền tảng phù hợp nhất để tiếp tục lên JEN-66. Tuy nhiên, chương trình không yêu cầu kinh nghiệm Juniper chuyên sâu. Học viên cần có tinh thần chủ động thực hành, kiểm chứng và troubleshooting xuyên suốt khóa học. JEN-66 không dành cho người hoàn toàn chưa có kiến thức Networking, mà hướng đến những học viên đã có nền tảng và sẵn sàng phát triển lên Enterprise Networking.
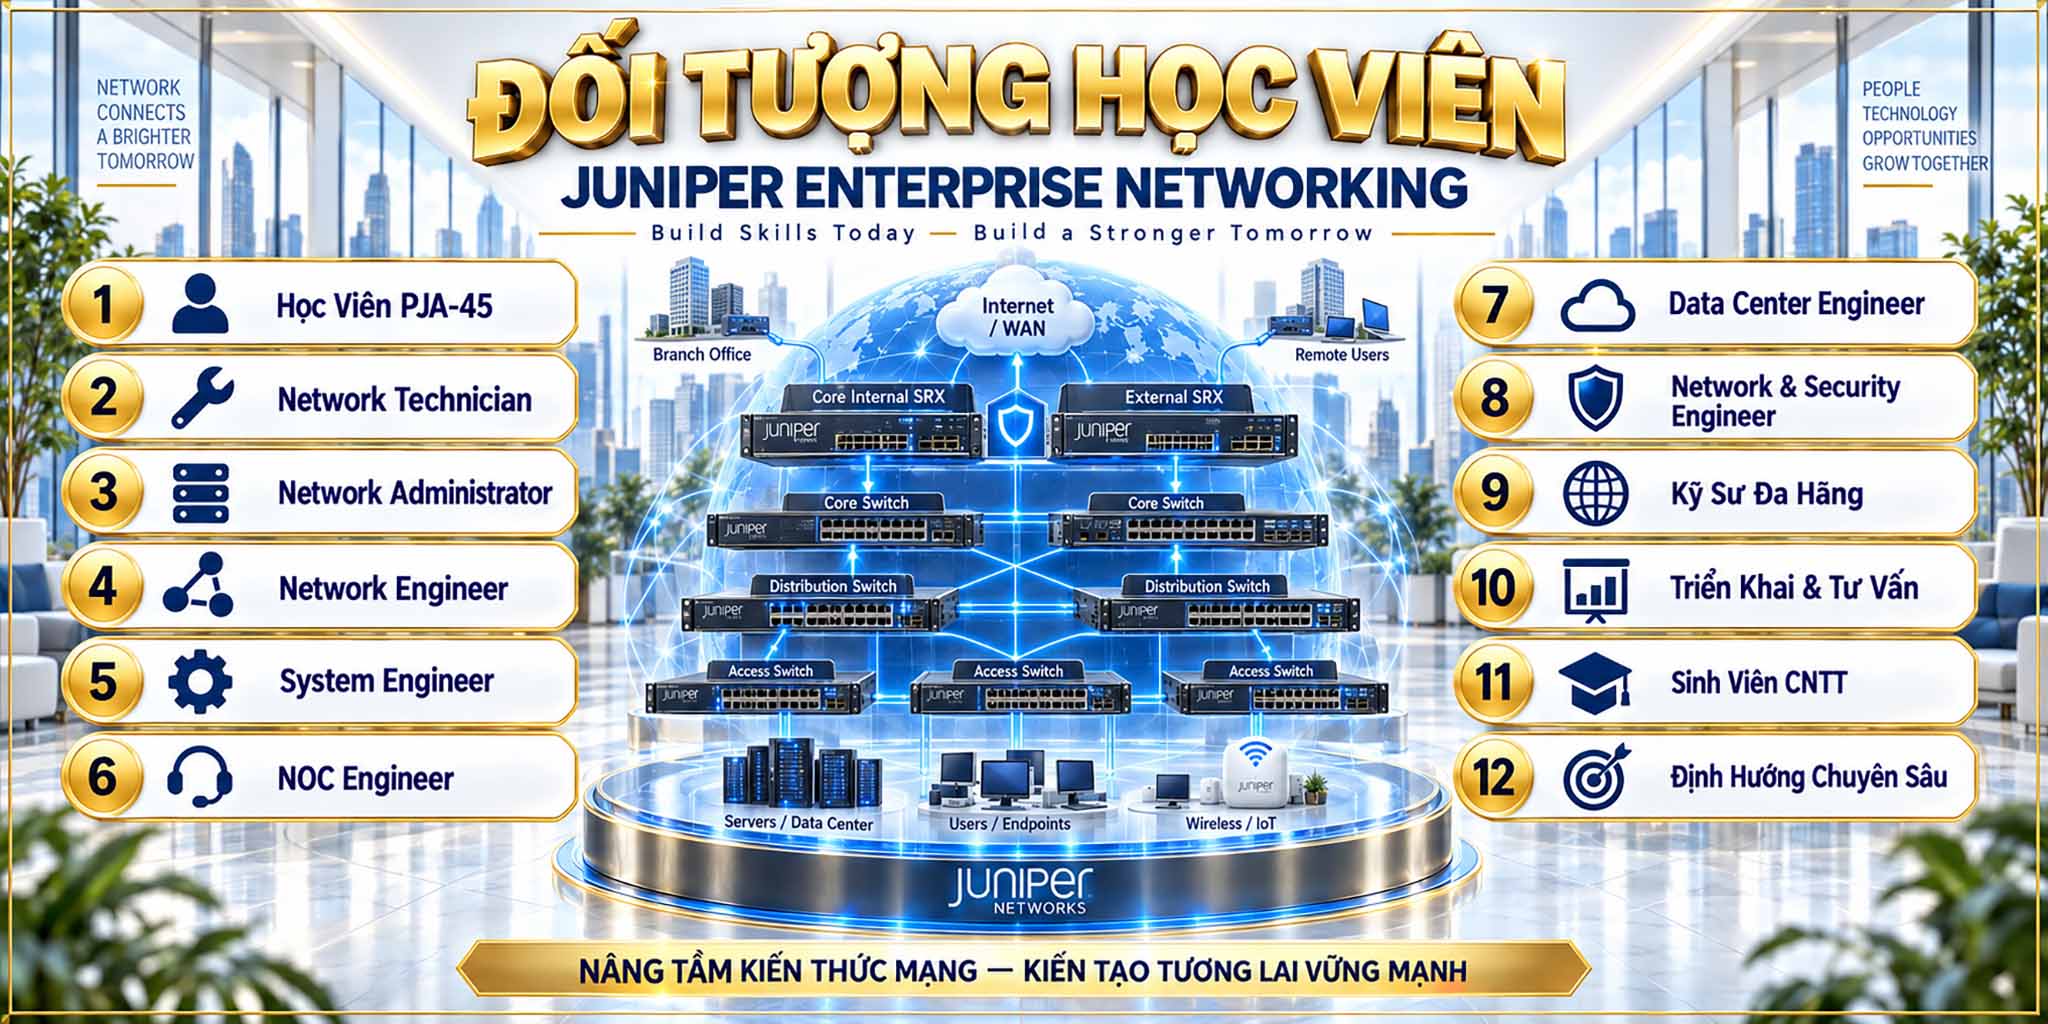
Các đối tượng học viên
Học Viên PJA-45
Học viên đã hoàn thành Practical Junos Administration – PJA-45 và muốn tiếp tục phát triển lên năng lực Juniper Enterprise Networking.
Network Technician
Nhân sự đang hỗ trợ, triển khai và bảo trì hệ thống mạng, muốn nâng cao năng lực về Switching, Routing và Troubleshooting.
Network Administrator
Quản trị viên mạng cần hệ thống hóa kiến thức, nâng cao năng lực vận hành, kiểm chứng và xử lý sự cố trong môi trường doanh nghiệp.
Network Engineer
Kỹ sư mạng muốn nâng cao năng lực trên nền tảng Juniper và làm việc với các hệ thống Enterprise Campus, Routing, HA và Secure Edge.
System Engineer
Kỹ sư hệ thống cần bổ sung kiến thức Networking để hiểu sâu hơn về kết nối hạ tầng, phân đoạn mạng, định tuyến, dự phòng và bảo mật.
NOC Engineer
Nhân sự vận hành và giám sát mạng muốn nâng cao năng lực phân tích trạng thái hệ thống, khoanh vùng lỗi và troubleshooting.
Data Center Engineer
Kỹ sư Data Center muốn củng cố Juniper Networking để phục vụ vận hành hạ tầng và phát triển chuyên sâu hơn.
Network & Security Engineer
Kỹ sư muốn kết hợp Switching, Routing và Security, đồng thời tiếp cận Juniper SRX, Security Policy và NAT.
Kỹ Sư Đa Hãng
Nhân sự đã có kinh nghiệm với Cisco, HPE Aruba, Dell, Fortinet hoặc nền tảng khác và muốn mở rộng năng lực sang Juniper.
Triển Khai & Tư Vấn
Kỹ sư triển khai, Presales muốn nâng cao năng lực thiết kế, triển khai, kiểm chứng, tài liệu hóa và bàn giao giải pháp mạng.
Định Hướng Chuyên Sâu
Người muốn phát triển năng lực chuyên sâu trong Network Engineering, Network Security và Juniper Network Engineering.
Đào Tạo Doanh Nghiệp
Doanh nghiệp muốn nâng cao năng lực đội ngũ Networking thông qua chương trình Juniper Enterprise Networking thực chiến.
Phần FAQ của Juniper Enterprise Networking – JEN-66 tổng hợp 40 câu hỏi quan trọng nhất về đối tượng học viên, điều kiện tham gia, nội dung đào tạo, phương pháp thực hành, Enterprise Lab, Troubleshooting, Capstone Project, học phí, chính sách học tập và lộ trình phát triển sau khóa học. Nội dung được xây dựng nhằm giúp học viên hiểu rõ chương trình, chuẩn bị tốt trước khi tham gia và lựa chọn lộ trình phù hợp với mục tiêu nghề nghiệp.
JEN-66 là chương trình Level 2 – Intermediate trong lộ trình Juniper Network Engineering, tập trung phát triển năng lực triển khai, vận hành và troubleshooting hệ thống mạng doanh nghiệp trên nền tảng Juniper.
Phù hợp với Network Technician, Network Administrator, Network Engineer, System Engineer, NOC Engineer, Data Center Engineer, Network & Security Engineer, kỹ sư đa hãng, nhân sự triển khai – tư vấn và học viên đã hoàn thành PJA-45.
Không khuyến nghị. JEN-66 được thiết kế cho học viên đã có nền tảng Networking và Junos cơ bản để có thể tập trung phát triển lên Enterprise Networking.
Không bắt buộc, nhưng học viên đã hoàn thành Practical Junos Administration – PJA-45 sẽ có nền tảng phù hợp nhất để tiếp tục lên JEN-66.
Học viên nên hiểu TCP/IP, IPv4, Subnetting, VLAN, Switching, Routing, Default Gateway và có khả năng sử dụng Junos CLI ở mức cơ bản.
Tổng thời lượng là 66 giờ – 22 buổi × 3 giờ, được tổ chức thành 09 Modules, bao gồm Enterprise Network Capstone Project.
Chương trình được thiết kế theo định hướng 20% nền tảng – 80% thực hành, tập trung vào Hands-on Labs, Enterprise Scenarios, Fault Injection và Troubleshooting.
Không. JEN-66 sử dụng Enterprise Lab xuyên suốt, trong đó topology, cấu hình và kết quả của module trước được tiếp tục phát triển ở các module sau.
Nội dung bao phủ Enterprise Campus Switching, Layer 3 Switching, Inter-VLAN Routing, RSTP, LACP, Campus Services, OSPF/OSPFv3, IPv6 Dual Stack, VRRP, Juniper SRX, Security Policy, NAT và Enterprise Troubleshooting.
Có. Học viên được tiếp cận Juniper SRX, Security Zones, Security Policy, Stateful Processing, Source NAT và troubleshooting end-to-end ở Enterprise Edge.
Có. JEN-66 triển khai IPv6 Dual Stack, Neighbor Discovery, OSPFv3 và kiểm chứng IPv6 Routing trong mô hình doanh nghiệp.
Troubleshooting là một năng lực cốt lõi. Học viên thực hiện theo quy trình Detect → Isolate → Analyze → Verify → Correct → Retest → Document.
Trong JEN-66, giảng viên chủ động tạo các tình huống lỗi có kiểm soát trên nhiều lớp của hệ thống như VLAN, Trunk, IRB, RSTP, LACP, DHCP Relay, OSPF/OSPFv3, VRRP, SRX Security Zone, Security Policy, NAT, Routing và Return Path. Học viên phải tự thực hiện quy trình Detect → Isolate → Analyze → Verify → Correct → Retest → Document, qua đó phát triển tư duy troubleshooting có hệ thống, khả năng xác định Root Cause và khôi phục hệ thống theo cách thức gần với môi trường doanh nghiệp thực tế.
Ở cuối chương trình, học viên sẽ tích hợp toàn bộ kiến thức đã học để xây dựng và hoàn thiện một hệ thống mạng doanh nghiệp Juniper hoàn chỉnh theo yêu cầu kỹ thuật cụ thể. Capstone bao gồm các giai đoạn Design & Deployment, Validation & Acceptance Testing, Troubleshooting Challenge và Technical Handover, giúp học viên trải nghiệm gần với quy trình triển khai dự án thực tế. Bên cạnh cấu hình và kiểm thử hệ thống, học viên còn thực hiện Fault Injection, troubleshooting, nghiệm thu, tài liệu hóa và bàn giao kỹ thuật, qua đó củng cố năng lực tổng hợp và tư duy Enterprise Network Engineering.
Có. Chương trình làm quen với các tài liệu như Network Topology, Device Inventory, Interface Matrix, VLAN/IP Plan, Security Matrix, Test Report, RCA, Runbook và Rollback Plan.
JEN-66 tập trung vào năng lực làm việc thực tế. Mục tiêu không phải ghi nhớ nhiều câu lệnh, mà là hiểu hệ thống, triển khai đúng, kiểm chứng được và xử lý được khi xảy ra sự cố.
Có. Kỹ sư đã có kinh nghiệm với Cisco, HPE Aruba, Dell, Fortinet hoặc nền tảng khác có thể sử dụng JEN-66 để mở rộng năng lực sang hệ sinh thái Juniper.
Chương trình tạo nền tảng để phát triển sâu hơn trong Network Engineering, Enterprise Infrastructure, Network Security và Juniper Network Engineering.
Có. JEN-66 được định hướng theo mô hình Online Live Training kết hợp thực hành chuyên sâu, vì vậy quy mô lớp được kiểm soát để giảng viên có đủ thời gian theo dõi quá trình lab, hỗ trợ troubleshooting và tương tác trực tiếp với từng học viên.
Có. Hình thức tổ chức, nội dung, thời lượng và điều kiện đào tạo có thể được thỏa thuận riêng theo nhu cầu và quy mô đào tạo của doanh nghiệp.
Có. Chương trình được tổ chức theo mô hình Online Live Training, trong đó giảng viên hướng dẫn trực tiếp, quan sát quá trình thực hành, hỗ trợ troubleshooting và kiểm chứng kết quả cùng học viên.
Không bắt buộc. Phần lớn nội dung được triển khai trên môi trường lab phù hợp với chương trình. Với một số nội dung phụ thuộc phần cứng, giảng viên sẽ hướng dẫn theo mô hình phù hợp.
Học viên cần máy tính có cấu hình đủ để chạy các công cụ học tập và kết nối đến môi trường lab. Cấu hình cụ thể sẽ được hướng dẫn trước khi khóa học bắt đầu.
Không bắt buộc. JEN-66 tập trung vào Networking và Junos. Tuy nhiên, khả năng sử dụng máy tính, command line cơ bản và tư duy kỹ thuật sẽ giúp quá trình học thuận lợi hơn.
Có thể, nếu học viên đã có nền tảng Networking và chủ động ôn lại các thao tác Junos cơ bản. Tuy nhiên, PJA-45 vẫn là nền tảng phù hợp nhất trước khi học JEN-66.
Không. Học viên được yêu cầu hiểu logic cấu hình, kiểm chứng kết quả, phân tích traffic flow và xử lý tình huống khi cấu hình không hoạt động như mong đợi.
Có. Việc đọc trạng thái hệ thống, phân tích output, đối chiếu bảng định tuyến, session, interface và protocol state là một phần quan trọng của chương trình.
Có. Fault Injection được thiết kế để mô phỏng nhiều dạng lỗi như topology, Layer 2, routing, gateway redundancy, policy, NAT và return path.
Có cả hai. Học viên được tiếp cận từ planning, addressing, topology, Layer 2/Layer 3 design, routing, high availability đến security, sau đó mới triển khai cấu hình.
Có. Học viên được hướng dẫn thực hiện pre-check, post-check, connectivity test, convergence test, failover test và acceptance test.
Có. Rollback là một phần trong tư duy vận hành của chương trình, giúp học viên biết cách quay lại trạng thái ổn định khi thay đổi cấu hình không đạt yêu cầu.
JEN-66 tập trung vào các khái niệm và thực hành High Availability phù hợp Level 2 như LACP, RSTP, OSPF convergence và VRRP. Các kiến trúc nâng cao hơn được dành cho cấp độ tiếp theo.
Không phải nội dung trọng tâm của JEN-66. BGP và các chủ đề routing nâng cao được định hướng cho chương trình chuyên sâu ở cấp độ cao hơn.
Không. JEN-66 tập trung xây dựng nền tảng Enterprise Networking. EVPN-VXLAN thuộc nhóm công nghệ nâng cao hơn và phù hợp với lộ trình Data Center hoặc Advanced Enterprise.
Không phải trọng tâm của JEN-66. Automation, NETCONF, REST API hoặc Infrastructure as Code được định hướng cho chương trình nâng cao sau khi học viên đã có nền tảng Networking vững chắc.
Có thể triển khai các checkpoint, bài thực hành, troubleshooting challenge và Capstone để đánh giá khả năng hiểu, triển khai, kiểm chứng và xử lý sự cố của học viên.
Học viên cần tham gia đầy đủ theo quy định, hoàn thành các bài thực hành quan trọng và đáp ứng yêu cầu đánh giá, đặc biệt là phần Capstone Project.
Có thể cấp Certificate of Completion theo chính sách đào tạo của Stratex Global khi học viên đáp ứng đầy đủ yêu cầu hoàn thành chương trình.
Học viên nên hạn chế nghỉ vì các module có tính kế thừa. Trường hợp vắng buổi, cần chủ động xem lại tài liệu, hoàn thành phần lab và cập nhật kiến thức trước buổi tiếp theo.
Sau JEN-66, học viên có thể tiếp tục lên các chương trình chuyên sâu hơn về Advanced Juniper Enterprise Engineering, Network Security, Data Center hoặc các công nghệ Juniper nâng cao, tùy theo định hướng nghề nghiệp.